Jedna platforma do zarządzania urządzeniami, użytkownikami, dostępem i bezpieczeństwem w całym środowisku. Od wdrażania urządzeń i codziennych operacji po zgodność i korygowanie – wykrocz poza zarządzanie urządzeniami i obejmij cały cykl życia urządzeń końcowych w jednym miejscu.
Utrzymuj środowisko urządzeń końcowych w ruchu bez konieczności angażowania IT w każdą zmianę. Automatyzuj zarządzanie całą flotą, utrzymuj urządzenia i polityki na właściwym torze i reaguj, gdy coś wymaga Twojej uwagi.
Zero-touch enrollment
Przygotuj urządzenia, zanim dotrą do użytkowników, korzystając z ponad 15 opcji rejestracji dla systemów Android, Apple, Windows i ChromeOS, w tym metod typu zero-touch oraz natywnych dla platformy.
Zdalne rozwiązywanie problemów
Bądź przy swoich zdalnych pracownikach, gdy problemy z urządzeniami stają im na drodze. Uzyskaj zdalny dostęp do ich urządzeń, rozwiąż problem i przywróć ich do pracy bez wizyty przy biurku.
Zarządzanie systemem i aplikacjami
Zarządzaj aktualizacjami od wdrożenia do ukończenia. Planuj wdrożenia, kontroluj sposób ich przeprowadzania, śledź postępy i reaguj na to, co wymaga uwagi.
Airthink AI
Przekształcaj instrukcje w języku naturalnym w gotowe do wykonania skrypty PowerShell, Shell, Bash lub Python, a następnie wdrażaj je na zarządzanych urządzeniach końcowych.
Nienadzorowany dostęp zdalny
Uzyskaj zdalny dostęp do obsługiwanych urządzeń z systemem Windows, nawet gdy są wyłączone, dzięki technologii Intel AMT umożliwiającej dostęp poza pasmem (out-of-band), akcje zasilania i kontrolę systemu BIOS.
Skryptowanie dynamiczne
Dopasowuj skrypty do atrybutów urządzeń i użytkowników, a następnie zaplanuj ich automatyczne uruchamianie, gdy konieczne jest wykonanie powtarzalnych zadań.
OEM Config
Konfiguruj funkcje specyficzne dla producenta OEM bezpośrednio obok polityk urządzeń, integrując kontrolę producenta z tym samym przepływem pracy.
Szczegółowa kontrola aplikacji
Wyjdź poza listy dozwolonych aplikacji dzięki kontrolkom, które mogą blokować określone komponenty aplikacji, ograniczać użycie według czasu lub prędkości oraz zarządzać dostępem za pomocą polityk.
Przełączanie profili na podstawie geofencingu
Przekształć lokalizację w działanie za pomocą okrągłych lub wielokątnych geofence'ów, które mogą wywoływać zmiany profili i przepływów pracy w miarę przemieszczania się urządzeń.
Scalefusion deployer
Pakuj aplikacje, skrypty, polecenia i pliki w instalatory z wbudowaną kolejnością wykonywania oraz działaniami przed i po wdrożeniu.
Zarządzanie przeglądarką
Zarządzaj środowiskiem przeglądania za pomocą kontroli URL, polityk przeglądarki, trybu kiosk i głębszych zabezpieczeń na zarządzanych urządzeniach końcowych.
Zarządzanie treścią
Trzymaj aplikacje, pliki i treści blisko urządzeń, które ich potrzebują, dzięki scentralizowanej dystrybucji i wbudowanemu transferowi plików.
Zero Trust Access
Właściwi ludzie. Bezpośrednio w środku.
Umieść właściwy dostęp we właściwych rękach, na właściwych urządzeniach i we właściwym czasie. Wykorzystaj kontekst tożsamości i urządzenia, aby każda decyzja o dostępie była zgodna z Twoimi wymaganiami bezpieczeństwa.
Korporacyjne SSO
Zapewnij użytkownikom jedno bezpieczne logowanie do aplikacji roboczych dzięki obsłudze SAML i OIDC dla dostawców tożsamości, z których już korzysta Twoja organizacja.
Dostęp uwzględniający kontekst
Wyjdź poza logowanie dzięki politykom uwzględniającym stan urządzenia, lokalizację, adres IP, status aplikacji i inny kontekst przed przyznaniem dostępu.
Uprawnienia administratora w czasie rzeczywistym (Just-in-Time)
Zapewnij użytkownikom podwyższone uprawnienia tylko wtedy, gdy ich potrzebują, za pomocą tymczasowego dostępu, który może wymagać weryfikacji i automatycznie wygasa po zakończeniu zadania.
Uwierzytelnianie urządzenia
Przekształć zarządzane urządzenia w bezpieczne klucze uwierzytelniania za pomocą fizycznych lub cyfrowych kart zbliżeniowych, w tym opcji uwierzytelniania offline dla obsługiwanych urządzeń.
Portal użytkownika
Daj pracownikom jedno miejsce do znajdowania przypisanych aplikacji, upraszczając codziczny dostęp bez dodawania kolejnej warstwy do zarządzania przez IT.
Local Admin Password Management (LAPS)
Automatycznie generuj i rotuj hasła administratora lokalnego, utrzymując poufne poświadczenia w tajemnicy i zmniejszając ryzyko używania współdzielonych lub przestarzałych haseł.
SCIM Inbound & Outbound
Utrzymuj synchronizację użytkowników i grup w całym ekosystemie tożsamości dzięki zautomatyzowanemu provisioningu i deprovisioningu, aktualizacjom i usuwaniu za pomocą SCIM 2.0.
Uwierzytelnianie bez hasła
Pozwól użytkownikom logować się bez polegania na hasłach, używając kluczy dostępu (passkeys), zaufanych urządzeń i bezpiecznych metod uwierzytelniania w obsługiwanych punktach dostępu.
Spraw, by Scalefusion stało się Twoim nowym standardem.
Zapewnij bezpieczeństwo i zgodność urządzeń końcowych bez konieczności ich ciągłego sprawdzania i naprawiania. Pozostań gotowy do audytu, podczas gdy moduł bezpieczeństwa zajmie się problemami, które w przeciwnym razie trafiłyby na Twoje biurko.
Automatyczna zgodność urządzeń końcowych
Stale oceniaj bezpieczeństwo urządzeń końcowych, koryguj odchyłki od zgodności i generuj raporty gotowe do audytu w systemach Windows, Apple i Android.
Secure Web Gateway
Wdrażaj polityki bezpieczeństwa internetowego bezpośrednio na urządzeniu końcowym. Filtruj strony internetowe, ograniczaj dostęp do aplikacji w chmurze i dopasowuj polityki według użytkownika, urządzenia, lokalizacji, sieci i stanu urządzenia w czasie rzeczywistym.
Zapobieganie utracie danych z urządzeń końcowych
Chroń poufne dane za pomocą szczegółowych kontrolek dla dysków USB, kart SD, pamięci zewnętrznych i innych urządzeń I/O, z wymogami szyfrowania i szczegółowymi dziennikami dostępu.
Wykrywanie podatności
Identyfikuj podatności urządzeń końcowych, ustalaj priorytety tego, co wymaga uwagi, i przyspieszaj naprawę dzięki przejrzystej widoczności stanu podatności.
Data Security Posture Management
Zyskaj wgląd w stan bezpieczeństwa danych i zidentyfikuj obszary wymagające uwagi w swoim środowisku.
Kontrola aplikacji
Zezwalaj na aplikacje lub je blokuj na zarządzanych urządzeniach macOS, korzystając z tożsamości aplikacji, certyfikatów podpisujących, wersji lub skrótów hash, przy użyciu szczegółowych polityk i dzienników aktywności.
Zobacz to w działaniu
Obserwuj cykl życia IT na własne oczy.
Platforma utrzymuje spójny kontekst, dzięki czemu możesz przejść od tego, co się stało, do tego, co zrobić dalej, bez konieczności samodzielnego składania wszystkiego w całość.
1
Urządzenie wypadnie z polityki
Wymagany warunek bezpieczeństwa ulega zmianie, a urządzenie nie znajduje się już w oczekiwanym stanie.
2
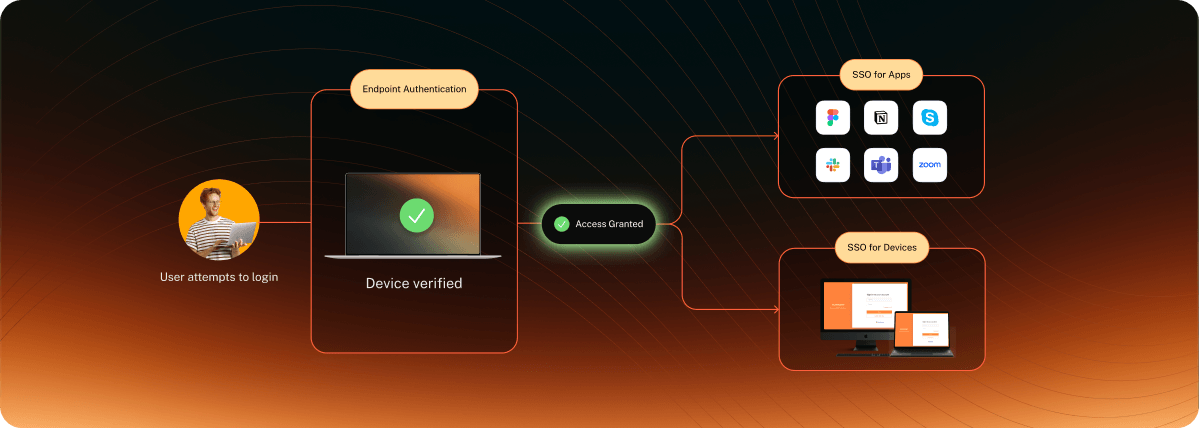
Użytkownik próbuje się zalogować
Kolejne logowanie może wykorzystać bieżący stan bezpieczeństwa urządzenia, aby określić, czy dostęp powinien być kontynuowany.
3
Dostęp reaguje na stan urządzenia
Skonfigurowana polityka zezwala, ogranicza lub blokuje dostęp w oparciu o stan urządzenia.
4
Urządzenie zostaje przywrócone do zgodności
Wymagane działanie przywraca urządzenie do stanu bezpieczeństwa oczekiwanego przez Twoją politykę.
5
Praca zostaje wznowiona
Gdy urządzenie powróci do wymaganego stanu, dostęp może zostać wznowiony, a użytkownik wraca do pracy.
Nie zmieniaj tylko systemów MDM. Zmień to, co możliwe.
Wykonaj ten krok bez spowalniania operacji IT. Zapewnij produktywność użytkowników, zarządzanie urządzeniami i płynne działanie biznesu przez cały okres transformacji.
Od podstawowego zarządzania urządzeniami końcowymi po połączone bezpieczeństwo i dostęp – Scalefusion zapewnia jasną ścieżkę do funkcji, których wymaga Twoje środowisko.
Endpoint Management
Starts at
2 USD
/device/month.
Endpoint Compliance & Security
+3 USD
/device/month.
Zero Trust Access
+4 USD
/device/month.
Opinie Klientów
Dlaczego inni administratorzy IT wybierają Scalefusion.
Scalefusion było bardzo łatwe do opanowania. Nie jestem w żaden sposób informatykiem, ale moim zadaniem było skonfigurowanie wdrażanych tabletów i poszło świetnie.
JS
Jacob S.
Średnie przedsiębiorstwo (51-1000 prac.)
Chmurowa platforma Scalefusion pozwala nam zarządzać niezliczoną liczbą urządzeń w grupach i profilach całkowicie bez wysiłku. Brak problemów ze sprzętem, po prostu płynna kontrola z dowolnego miejsca.
HD
Hüseyin Dal
Szef ds. Systemów Enterprise (501-1000 pracowników)
Aktualizowanie profilów jest łatwe i odnosi skutek na wszystkich urządzeniach niemal natychmiastowo. Było to prawdą, gdy zaczynaliśmy z 1 urządzeniem, i jest tak samo prawdziwe teraz przy 20.
DG
Douglas G.
Duże przedsiębiorstwo (> 1000 prac.)
Wsparcie Scalefusion to prawdziwi bohaterowie! Ananth rozwiązał mój zawiły problem z aplikacją internetową za pomocą kreatywnego rozwiązania i przyjaznych wskazówek. Moje obawy stały się ich priorytetem.
MA
May Anne A
Średnie przedsiębiorstwo (51-1000 prac.)
Dzięki doskonałemu wsparciu udzielonemu przez Priyankę oraz zespół Scalefusion, byliśmy w stanie szybko rozwiązać problem i ruszyć produkcyjnie zgodnie z planem.
OO
Oluseye O.
Duże przedsiębiorstwo (>1000 prac.)
Pomaga nam utrzymać współdzielone urządzenia z systemem Windows zabezpieczone i łatwe w zarządzaniu.
MP
Zweryfikowany użytkownik z branży produkcji medialnej
Mała firma (50 lub mniej prac.)
Często zadawane pytania
Migracja nie musi oznaczać dotykania każdego urządzenia z osobna. Scalefusion obsługuje wiele ścieżek migracji, w tym wypychanie swojego agenta systemu Windows na urządzenia zarządzane już przez inny system MDM, podczas gdy środowiska Apple mają opcje migracji specyficzne za pośrednictwem Apple Business Manager. Scalefusion oferuje również pomoc w migracji.
Tak. Scalefusion obsługuje integracje w zakresie tożsamości, systemów ITSM i innych systemów IT, w tym Microsoft Entra ID, Google Workspace, Okta, PingOne, SAML, OIDC/OAuth 2.0 oraz integracje ITSM.
Tak. Funkcje UEM, OneIdP i Veltar w Scalefusion można wdrażać zgodnie z wymaganiami, co pozwala zacząć od zarządzania urządzeniami końcowymi i w miarę potrzeb rozszerzać je o tożsamość, dostęp, zgodność i bezpieczeństwo.
Funkcje Scalefusion są podzielone na UEM, OneIdP i Veltar, a pakiety opierają się na funkcjach, których potrzebujesz. Istotną różnicą jest to, że funkcje te zostały zaprojektowane tak, aby działać razem, zamiast zmuszać dział IT do łączenia osobnych systemów zarządzania, tożsamości i bezpieczeństwa.
Scalefusion obsługuje podejścia migracyjne zaprojektowane w celu zminimalizowania zakłóceń dla użytkownika. W przypadku obsługiwanych przepływów migracji Apple, kwalifikujące się urządzenia mogą przejść do Scalefusion bez przywracania ustawień fabrycznych, podczas gdy inne platformy mogą postępować zgodnie z właściwymi ścieżkami rejestracji. Twój plan migracji jest budowany w oparciu o używane obecnie urządzenia i metody rejestracji.
Poszukiwania kolejnego systemu MDM kończą się tutaj.