Un'unica piattaforma per gestire dispositivi, utenti, accesso e sicurezza in tutto il tuo ambiente. Dalla distribuzione dei dispositivi e le operazioni quotidiane alla conformità e alla correzione, vai oltre la gestione dei dispositivi e copri l'intero ciclo di vita dell'endpoint in un unico posto.
Mantieni operativo l'ambiente dei tuoi endpoint senza trasformare ogni modifica in un intervento IT. Automatizza la gestione dell'intera flotta, mantieni dispositivi e policy allineati e intervieni quando qualcosa richiede la tua attenzione.
Zero-touch enrollment
Prepara i dispositivi prima che raggiungano gli utenti con oltre 15 opzioni di registrazione su Android, Apple, Windows e ChromeOS, inclusi metodi zero-touch e nativi della piattaforma.
Risoluzione dei problemi da remoto
Sii presente per i tuoi dipendenti remoti quando i problemi ai dispositivi intralciano il lavoro. Accedi ai loro dispositivi da remoto, risolvi il problema e falli tornare a lavorare senza una visita alla scrivania.
Gestione OS e app
Gestisci gli aggiornamenti dalla distribuzione al completamento. Pianifica i rollout, controlla come vengono distribuiti, monitora i progressi e agisci su ciò che richiede attenzione.
Airthink AI
Traduci istruzioni in linguaggio naturale in script PowerShell, Shell, Bash o Python pronti per l'esecuzione, quindi distribuiscili su endpoint gestiti.
Accesso remoto incustodito
Raggiungi i dispositivi Windows supportati da remoto, anche quando sono spenti, con Intel AMT per l'accesso out-of-band, azioni di alimentazione e controllo del BIOS.
Scripting dinamico
Adatta gli script agli attributi di dispositivi e utenti, quindi pianificali per l'esecuzione automatica quando si verificano attività ricorrenti sugli endpoint.
OEM Config
Configura le funzionalità specifiche dell'OEM direttamente insieme alle policy dei dispositivi, integrando i controlli specifici del produttore nello stesso flusso di lavoro di gestione.
Controlli granulari delle applicazioni
Vai oltre le liste di autorizzazione delle app con controlli in grado di bloccare componenti specifici delle app, limitare l'utilizzo per tempo o velocità e gestire l'accesso tramite policy.
Cambio profilo basato su geofence
Trasforma la posizione in azione con geofence circolari o poligonali in grado di attivare modifiche di profilo e flussi di lavoro man mano che i dispositivi si spostano tra i luoghi.
Scalefusion deployer
Pacchettizza app, script, comandi e file in programmi di installazione distribuibili, con ordine di esecuzione e azioni pre e post-distribuzione integrate.
Gestione del browser
Gestisci l'esperienza di navigazione con controlli degli URL, policy del browser, navigazione kiosk e controlli approfonditi sugli endpoint gestiti.
Gestione dei contenuti
Mantieni app, file e contenuti vicini ai dispositivi che ne hanno bisogno, con distribuzione centralizzata e trasferimento file integrati nella gestione degli endpoint.
Zero Trust Access
Le persone giuste. Subito dentro.
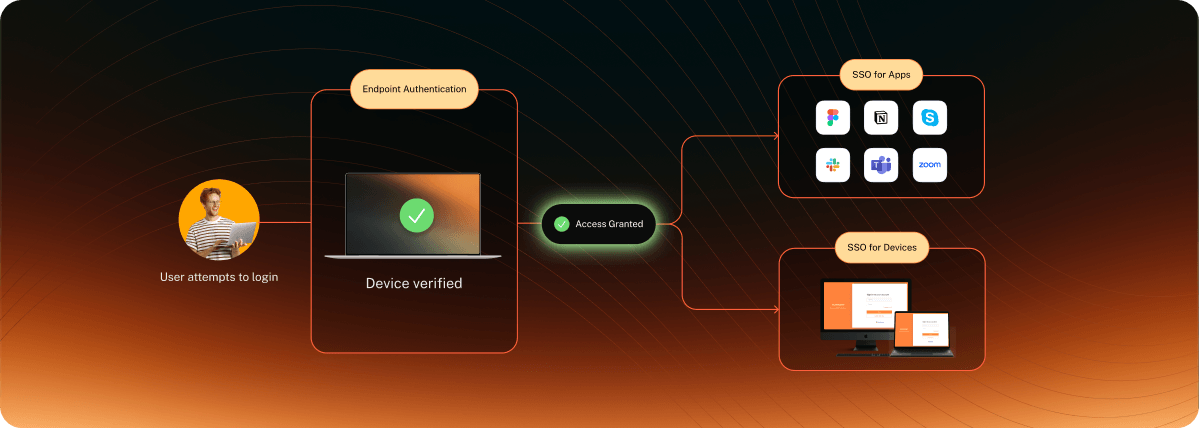
Metti il giusto accesso nelle mani giuste, sui dispositivi giusti, al momento giusto. Utilizza il contesto di identità e dispositivo per mantenere ogni decisione di accesso allineata ai tuoi requisiti di sicurezza.
SSO aziendale
Offri agli utenti un unico accesso sicuro alle loro applicazioni di lavoro, con supporto SAML e OIDC per i provider di identità già utilizzati dalla tua organizzazione.
Accesso consapevole del contesto
Vai oltre il login con policy che considerano la postura del dispositivo, la posizione, l'indirizzo IP, lo stato dell'applicazione e altro contesto prima di concedere l'accesso.
Amministratore Just-in-Time
Fornisci agli utenti privilegi elevati solo quando ne hanno bisogno, con accesso temporaneo che può richiedere una verifica e scadere automaticamente al termine dell'attività.
Autenticazione del dispositivo
Trasforma i dispositivi gestiti in chiavi di autenticazione sicure con keycard fisiche o digitali, incluse opzioni di autenticazione offline per i dispositivi supportati.
Portale utente
Offri ai dipendenti un unico posto in cui trovare le applicazioni assegnate, semplificando l'accesso quotidiano senza aggiungere un ulteriore livello da gestire per l'IT.
Local Admin Password Management (LAPS)
Genera e ruota automaticamente le password degli amministratori locali, mantenendo uniche le credenziali privilegiate e riducendo il rischio di password condivise o obsolete.
SCIM Inbound e Outbound
Mantieni utenti e gruppi sincronizzati nel tuo ecosistema di identità con provisioning e de-provisioning automatizzati, aggiornamenti e revoche tramite SCIM 2.0.
Autenticazione senza password
Consenti agli utenti di accedere senza fare affidamento sulle password, utilizzando passkey, dispositivi fidati e metodi di autenticazione sicuri nei punti di accesso supportati.
Mantieni i tuoi endpoint sicuri e conformi senza doverli controllare e correggere continuamente. Rimani pronto per gli audit mentre la sicurezza si occupa dei problemi che altrimenti finirebbero sulla tua scrivania.
Conformità automatizzata degli endpoint
Valuta continuamente la sicurezza degli endpoint, correggi la deriva di conformità e genera report pronti per gli audit su Windows, Apple e Android.
Secure Web Gateway
Applica le policy di sicurezza web direttamente sull'endpoint. Filtra i siti web, limita l'accesso alle app cloud e personalizza le policy in base a utente, dispositivo, posizione, rete e posture del dispositivo in tempo reale.
Prevenzione della perdita di dati dagli endpoint
Proteggi i dati sensibili con controlli granulari per unità USB, schede SD, archiviazione esterna e altri dispositivi I/O, con requisiti di crittografia e registri di accesso dettagliati.
Rilevamento delle vulnerabilità
Identifica le vulnerabilità degli endpoint, assegna la priorità a ciò che richiede attenzione e accelera la correzione con una chiara visibilità sulla tua postura di vulnerabilità.
Data Security Posture Management
Ottieni visibilità sulla tua postura di sicurezza dei dati e individua le aree che richiedono attenzione nel tuo ambiente.
Controllo delle applicazioni
Consenti o limita le applicazioni su dispositivi macOS gestiti utilizzando identità delle app, certificati di firma, versioni o hash, con policy granulari e registri delle attività.
Guardalo in azione
Osserva il tuo ciclo di vita IT davanti ai tuoi occhi.
La piattaforma mantiene unito il contesto, permettendoti di passare da cosa è successo a cosa fare dopo senza dover ricomporre tutto da solo.
1
Il dispositivo esce dalla policy
Una condizione di sicurezza richiesta cambia e il dispositivo non si trova più nello stato previsto.
2
L'utente prova ad accedere
Il successivo accesso può utilizzare lo stato di sicurezza attuale del dispositivo per determinare se l'accesso debba continuare.
3
L'accesso risponde allo stato del dispositivo
La policy configurata consente, limita o blocca l'accesso in base allo stato del dispositivo.
4
Il dispositivo viene riportato alla conformità
L'azione richiesta riporta il dispositivo verso lo stato di sicurezza previsto dalla tua policy.
5
Il lavoro riprende
Una volta che il dispositivo è tornato nello stato richiesto, l'accesso può riprendere e l'utente torna a lavorare.
Non limitarti a cambiare MDM. Cambia ciò che è possibile.
Fai il passaggio senza rallentare le tue operazioni IT. Mantieni gli utenti produttivi, i dispositivi gestiti e il business funzionante senza intoppi durante la transizione.
Dalla gestione core degli endpoint alla sicurezza connessa e all'accesso, Scalefusion ti offre un percorso chiaro verso le funzionalità richieste dal tuo ambiente.
Endpoint Management
Starts at
2 $
/device/month.
Endpoint Compliance & Security
+3 $
/device/month.
Zero Trust Access
+4 $
/device/month.
Recensioni dei Clienti
Perché gli altri amministratori IT scelgono Scalefusion.
Scalefusion è stato molto facile da capire. Non sono affatto un esperto IT, ma dovevo configurare i tablet che stiamo implementando e ci sono riuscito facilmente.
JS
Jacob S.
Mid-Market (51-1000 dip.)
La piattaforma cloud di Scalefusion ci consente di gestire innumerevoli dispositivi tra gruppi e profili, senza alcuno sforzo. Nessun mal di testa con l'hardware, solo un controllo fluido ovunque ci si trovi.
HD
Hüseyin Dal
Head of Enterprise Systems (501-1000 dipendenti)
Aggiornare i profili è facile e ha effetto su tutti i dispositivi quasi istantaneamente. È stato vero quando abbiamo iniziato con 1 solo dispositivo, ed è altrettanto vero ora che ne abbiamo 20.
DG
Douglas G.
Enterprise (> 1000 dip.)
L'assistenza di Scalefusion è fantastica! Ananth ha affrontato un problema complesso con una nostra web app trovando una soluzione creativa e offrendo una guida amichevole. Le mie preoccupazioni sono diventate la loro priorità.
MA
May Anne A
Mid-Market (51-1000 dip.)
Grazie al supporto eccezionale fornito da Priyanka e dal team di Scalefusion, siamo stati in grado di risolvere rapidamente il problema e andare online come pianificato.
OO
Oluseye O.
Enterprise (>1000 dip.)
Ci aiuta a mantenere i dispositivi Windows condivisi protetti e facili da gestire.
MP
Utente verificato nel settore della produzione multimediale
Small-Business (50 o meno dip.)
Domande frequenti
Una migrazione non significa necessariamente toccare ogni dispositivo manualmente. Scalefusion supporta molteplici percorsi di migrazione, inclusa la push del suo agente Windows sui dispositivi già gestiti da un altro MDM, mentre gli ambienti Apple hanno opzioni di migrazione specifiche tramite Apple Business Manager. Scalefusion offre anche assistenza alla migrazione.
Sì. Scalefusion supporta integrazioni tra identità, ITSM e altri sistemi IT, tra cui Microsoft Entra ID, Google Workspace, Okta, PingOne, SAML, OIDC/OAuth 2.0 e integrazioni ITSM.
Sì. Le funzionalità UEM, OneIdP e Veltar di Scalefusion possono essere adottate in base ai tuoi requisiti, consentendoti di iniziare con la gestione degli endpoint e di espanderti verso identità, accesso, conformità e sicurezza degli endpoint secondo necessità.
Le funzionalità di Scalefusion sono organizzate tra UEM, OneIdP e Veltar, con confezionamento basato sulle funzionalità di cui hai bisogno. La differenza importante è che queste funzionalità sono progettate per lavorare insieme, anziché lasciare che sia l'IT a collegare sistemi separati di gestione, identità e sicurezza.
Scalefusion supporta approcci di migrazione progettati per ridurre al minimo le interruzioni per l'utente. Con i flussi di lavoro di migrazione Apple supportati, i dispositivi idonei possono passare a Scalefusion senza un ripristino di fabbrica, mentre altre piattaforme possono seguire i rispettivi percorsi di registrazione. Il tuo piano di migrazione è costruito attorno ai dispositivi e ai metodi di registrazione già in uso.