Device Trust e Gestione degli Accessi

Device trust e gestione degli accessi per la forza lavoro.

Dal primo giorno di assunzione di un utente a ogni applicazione di cui ha bisogno, fornisci alla tua forza lavoro l'accesso giusto sul dispositivo giusto, al momento giusto, con il giusto livello di privilegio. Mantieni tutto connesso mentre la forza lavoro cambia.

OneIdP
Workforce Identity Security

I pilastri che fanno funzionare l'accesso.

Gestione delle Identità

Gestione delle Identità

Gestisci identità della forza lavoro, directory, gruppi e integrazioni con identity provider.

Cloud Directory Integrazione Identità ADFS Gestione Utenti e Gruppi Federazione delle Identità
Gestione degli Accessi

Gestione degli Accessi

Applica policy di accesso basate sul contesto di accesso, device trust e requisiti di autenticazione.

Valutazione Continua dell'Accesso Accesso Sensibile al Contesto Autenticazione Dispositivo Autenticazione a Più Fattori
Gestione degli Accessi Privilegiati

Gestione degli Accessi Privilegiati

Concedi privilegi di amministratore temporanei, proteggi le password degli amministratori locali e mantieni percorsi di audit.

Accesso Privilegiato Just-in-Time Gestione delle Password degli Amministratori Locali
Single Sign-On

Single Sign-On

Offri agli utenti un unico accesso brandizzato alle app di lavoro, con autenticazione passwordless e policy di accesso specifiche per l'app.

Autenticazione Passwordless Enterprise SSO Policy di Accesso Estese (XAP)
Gestione del Ciclo di Vita delle Identità

Gestione del Ciclo di Vita delle Identità

Automatizza il provisioning e il deprovisioning tra le applicazioni connesse al variare delle identità della forza lavoro.

Provisioning Utente SCIM Deprovisioning Utente SCIM Mappatura degli Attributi Sincronizzazione dei Gruppi
Gestione delle Identità

Fai funzionare l'identità per la forza lavoro.

La tua forza lavoro cambia continuamente. Mantieni le identità aggiornate e la tua organizzazione allineata quando le persone entrano, si spostano e cambiano ruolo.

illus_cloud_directory
Cloud Directory

Cloud Directory

Raggruppa gli utenti in un'unica directory centrale con il tuo dominio o un dominio personalizzato OneIdP. Mantieni identità, informazioni sugli utenti e autenticazione organizzate in un unico posto.

illus_user
User & Group Management

User & Group Management

Organizza gli utenti in gruppi, mantieni le loro informazioni aggiornate e gestiscili da un unico posto. Dai a ogni team, ruolo e incarico la struttura di cui ha bisogno.

illus_user_lifecycle
User Lifecycle Management

User Lifecycle Management

Automatizza il provisioning e il deprovisioning degli utenti e mantieni aggiornati i dati di identità. Tieni traccia dell'attivazione dell'account per far sì che l'onboarding non si fermi.

illus_identity_integration
Identity Integration

Identity Integration

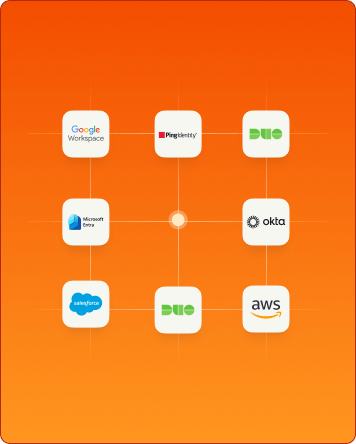
Connetti e sincronizza gli utenti da Microsoft Entra, Google Workspace, Okta, PingOne, Active Directory, OpenLDAP e altre fonti SAML 2.0, con abbinamento e migrazione automatica degli utenti.

illus_federation
Identity Federation

Identity Federation

Consenti agli utenti di autenticarsi con le credenziali esistenti dell'identity provider mentre OneIdP li collega all'accesso di cui hanno bisogno, senza creare una seconda password per la stessa identità.

illus_adfs
ADFS

ADFS

Estendi OneIdP alle applicazioni basate su ADFS e ai servizi on-premise, connettendo il tuo ambiente di identità esistente con il cloud.

Rendi il dispositivo parte della decisione di accesso.

Gestione degli Accessi

Dove l'accesso incontra il contesto.

Abilita un accesso fluido e sicuro per la tua forza lavoro a tutte le app di cui hanno bisogno. Resta informato su ogni tentativo di accesso.

Valutazione Continua dell'Accesso

Controlla continuamente la conformità del dispositivo e regola l'accesso quando il suo stato di sicurezza cambia, in modo che il dispositivo attendibile di ieri non diventi il punto debole di oggi.

Autenticazione Dispositivo

Autentica gli utenti direttamente nella schermata di login dell'endpoint tramite OneIdP o credenziali IdP esistenti, con device trust e conformità integrati nella decisione di sign-in.

Autenticazione a Più Fattori

Rafforza i login con OTP da OneIdP Authenticator, app di autenticazione di terze parti, e-mail o un altro dispositivo gestito, incluso il supporto per l'autenticazione offline.

Registrazione e Reporting di Audit

Monitora l'attività delle identità e degli accessi, investiga sugli incidenti ed esporta record dettagliati ogni volta che ne hai bisogno.

Accesso Sensibile al Contesto

Prendi in considerazione segnali come dispositivo, browser, posizione, IP, Wi-Fi, data e ora per prendere decisioni di accesso più informate.

Gestione degli Accessi Privilegiati

Privilegi, quando il lavoro lo richiede.

Rendi il lavoro privilegiato più veloce da eseguire e più facile da governare. Offri ai dipendenti l'accesso di cui hanno bisogno mantenendo sicure le credenziali di amministratore in tutta la forza lavoro.

Accesso Privilegiato Just-in-Time

Consenti agli utenti standard di eseguire applicazioni approvate con privilegi di amministratore, con elevazione a tempo limitato che termina automaticamente allo scadere del periodo configurato.

Soluzione Password Amministratore Locale

Mantieni le credenziali di amministratore uniche, regolarmente cambiate e gestite centralmente su Windows e macOS, rafforzando la baseline di sicurezza su ogni endpoint.

Riepilogo degli Accessi e Log delle Attività

Scopri chi ha elevato i privilegi, quando, perché e su quale dispositivo, con dettagli sull'attività e report esportabili che ti forniscono una chiara registrazione per revisione e audit.

privileged access management

Includi il device trust nella decisione di accesso.

Single Sign-On

Login con un clic per
la tua forza lavoro.

Offri ai tuoi dipendenti l'accesso con un solo clic alle app di lavoro mantenendo l'autenticazione centralizzata, sicura e più semplice da gestire.

Autenticazione  Passwordless

Autenticazione
Passwordless

Fornisci ai dipendenti un accesso più rapido e sicuro alle app abilitate per SSO e alle e-mail aziendali sui dispositivi gestiti da Scalefusion, con accesso supportato dallo stato del dispositivo e da policy predefinite.

Policy di Accesso  Estese (XAP)

Policy di Accesso
Estese (XAP)

Assicurati che la richiesta di accesso all'app di lavoro sia giustificata. Controlla la conformità del dispositivo, l'IP, la posizione, lo stato dell'app, il sistema operativo e gli aggiornamenti e concedi l'accesso solo quando le condizioni richieste sono soddisfatte.

Access features
Portale Utente

Portale Utente

Centralizza le app di lavoro approvate in un portale unico e brandizzato, con un layout adatto ai tuoi team. Offri ai dipendenti un unico posto dove trovare e avviare app, con l'accesso con un clic per le configurazioni SSO supportate.

Enterprise  Application SSO

Enterprise
Application SSO

Consenti alla tua forza lavoro di accedere una volta e rimanere nel flusso, tenendo d'occhio ciò che si nasconde dietro quell'accesso con device trust, controlli del browser e MFA.

Gestione del Ciclo di Vita delle Identità

Fai viaggiare più lontano i cambiamenti di identità.

Porta i cambiamenti della forza lavoro a tutti i sistemi che ne dipendono, mantenendo l'onboarding, i cambi di ruolo e l'offboarding al ritmo del business.

Conditional Access

SCIM Inbound

Sincronizza automaticamente le modifiche della forza lavoro in OneIdP man mano che gli utenti e i gruppi vengono aggiunti o aggiornati nell'identità connessa, mantenendo la tua directory aggiornata e pronta per il provisioning degli utenti.

SCIM Outbound

Trasferisci le modifiche di identità da OneIdP alle applicazioni e directory connesse, mantenendo attuali onboarding, cambi di ruolo e offboarding ovunque vengano utilizzate tali identità.

Integrazioni

Integrazione con i principali identity provider

Integrati perfettamente con i principali identity provider come Okta, Microsoft Entra (precedentemente noto come Azure AD) e Google Workspace. Importa i tuoi utenti senza dover creare directory e identità utente da zero.

OneIdP

L'accesso giusto per la tua forza lavoro inizia con il device trust.

Trending videos

Video

What is single sign-on?

Guarda il video

Video

Secure email access on UEM managed devices

Guarda il video

Video

Entra SSO configuration with Scalefusion OneIdP

Guarda il video

Video

Secure email access on UEM managed devices

Guarda il video

Video

What is conditional access?

Guarda il video

Video

Centralized user portal for SSO

Guarda il video

Video

Google Workspace configuration with Scalefusion OneIdP

Guarda il video

Domande frequenti

Sì. OneIdP si integra con fonti di identità come Microsoft Entra, Google Workspace, Okta, PingOne, Active Directory e OpenLDAP. Usa la federazione delle identità supportata per connettere la tua configurazione esistente e semplificare l'autenticazione della forza lavoro senza ricostruire da zero il tuo ambiente di identità.

Ottieni una demo