Één platform voor het beheren van apparaten, gebruikers, toegang en beveiliging in je hele omgeving. Van apparaatimplementatie en dagelijkse activiteiten tot compliance en sanering: ga verder dan apparaatbeheer en dek de volledige levenscyclus van endpoints op één plek.
Houd je endpoint-omgeving draaiende zonder dat elke wijziging een IT-ingreep vereist. Automatiseer vlootbreed beheer, houd apparaten en beleid op koers en grijp in wanneer iets je aandacht vraagt.
Zero-touch enrollment
Maak apparaten klaar voordat ze de gebruikers bereiken met meer dan 15 in-schrijvingsopties voor Android, Apple, Windows en ChromeOS, inclusief zero-touch en platform-native methoden.
Probleemoplossing op afstand
Sta voor je externe medewerkers klaar wanneer apparaatproblemen in de weg zitten. Benader hun apparaten op afstand, los het probleem op en laat ze weer aan het werk zonder fysiek bezoek.
OS- & app-beheer
Beheer updates van implementatie tot voltooiing. Plan uitrol in, beheer hoe ze worden geïmplementeerd, volg de voortgang en onderneem actie waar nodig.
Airthink AI
Zet instructies in natuurlijke taal om in uitvoerklare PowerShell-, Shell-, Bash- of Python-scripts en zet ze in op beheerde endpoints.
Onbeheerde externe toegang
Benader ondersteunde Windows-apparaten op afstand, zelfs wanneer ze zijn uitgeschakeld, met Intel AMT voor out-of-band-toegang, stroomacties en BIOS-besturing.
Dynamische scripting
Pas scripts aan op apparaat- en gebruikersattributen en plan ze automatisch uit te voeren wanneer terugkerend endpointwerk moet plaatsvinden.
OEM Config
Configureer OEM-specifieke functies direct naast apparaatbeleid en breng fabrikantspecifieke bedieningselementen naar dezelfde beheersworkflow.
Granulaire applicatiecontroles
Ga verder dan app-toelatingslijsten met regels die specifieke app-componenten kunnen blokkeren, gebruik op tijd of snelheid kunnen beperken en toegang via beleid kunnen beheren.
Geofence-gebaseerde profielwissel
Zet locatie om in actie met cirkelvormige of polygonale geofences die profielwijzigingen en workflows kunnen activeren naarmate apparaten zich verplaatsen.
Scalefusion Deployer
Verpak apps, scripts, commando's en bestanden in implementeerbare installatieprogramma's, met ingebouwde uitvoeringsvolgorde en acties voor en na de implementatie.
Browserbeheer
Beheer de browserervaring met URL-controles, browserbeleid, kioskmodus en diepere controles over beheerde endpoints.
Contentbeheer
Houd apps, bestanden en inhoud dichtbij de apparaten die ze nodig hebben, met gecentraliseerde distributie en bestandsoverdracht ingebouwd in endpointbeheer.
Zero Trust Access
De juiste personen. Direct binnen.
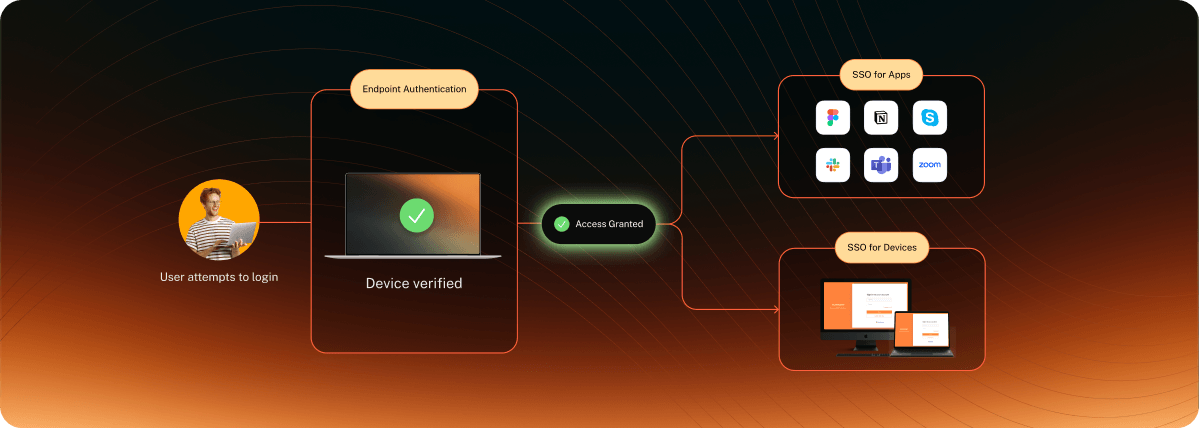
Plaats de juiste toegang in de juiste handen, op de juiste apparaten, op het juiste moment. Gebruik identiteits- en apparaatcontext om elke toegangsbeslissing af te stemmen op je beveiligingseisen.
Enterprise SSO
Geef gebruikers één beveiligde aanmelding voor al hun werkapplicaties, met ondersteuning voor SAML en OIDC voor de identiteitsprovider die je organisatie al gebruikt.
Contextbewuste toegang
Ga verder dan inloggen met beleidsregels die rekening houden met apparaatstatus, locatie, IP-adres, applicatiestatus en andere context voordat toegang wordt verleend.
Just-in-Time Admin
Geef gebruikers alleen verhoogde rechten wanneer ze die nodig hebben, met tijdelijke toegang die verificatie kan vereisen en automatisch verloopt wanneer de taak is voltooid.
Apparaatauthenticatie
Verander beheerde apparaten in veilige authenticatiesleutels met fysieke of digitale keycards, inclusief offline authenticatieopties voor ondersteunde apparaten.
Gebruikersportal
Geef medewerkers één plek om hun toegewezen applicaties te vinden, wat de dagelijkse toegang vereenvoudigt zonder extra beheerlast voor IT.
Local Admin Password Management (LAPS)
Genereer en roteer lokale administratorwachtwoorden automatisch, houd bevoorrechte inloggegevens uniek en verklein het risico op gedeelde of verouderde wachtwoorden.
SCIM Inbound & Outbound
Houd gebruikers en groepen gesynchroniseerd binnen je identiteitsecosysteem met geautomatiseerde provisioning & deprovisioning, updates en de-activatie via SCIM 2.0.
Wachtwoordloze authenticatie
Laat gebruikers inloggen zonder wachtwoorden, met behulp van passkeys, vertrouwde apparaten en veilige authenticatiemethoden op ondersteunde toegangspunten.
Houd je endpoints veilig en compliant zonder ze voortdurend te controleren en te repareren. Blijf auditklaar terwijl beveiliging de problemen aanpakt die anders op jouw bureau zouden belanden.
Geautomatiseerde endpoint-compliance
Beoordeel continu de endpoint-beveiliging, verhelp afwijkingen in compliance en genereer auditklare rapporten voor Windows, Apple en Android.
Secure Web Gateway
Pas webbeveiligingsbeleid rechtstreeks toe op het endpoint. Filter websites, beperk de toegang tot cloud-apps en pas beleid aan per gebruiker, apparaat, locatie, netwerk en real-time apparaatstatus.
Endpoint Data Loss Prevention
Bescherm gevoelige gegevens met granulaire bedieningselementen voor USB-sticks, SD-kaarten, externe opslag en andere I/O-apparaten, met versleutelingsvereisten en gedetailleerde toegangslogboeken.
Kwetsbaarheidsdetectie
Identificeer kwetsbaarheden op endpoints, geef prioriteit aan wat aandacht nodig heeft en versnel herstel met helder zicht op je kwetsbaarheidspositie.
Data Security Posture Management
Krijg inzicht in je databeveiligingspositie en identificeer gebieden die aandacht vereisen in je hele omgeving.
Applicatiebeheer
Sta applicaties toe of beperk ze op beheerde macOS-apparaten met behulp van app-identiteit, ondertekeningscertificaten, versies of hashes, met granulair beleid en activiteitenlogboeken.
Zie het in actie
Volg je IT-levenscyclus voor je ogen.
Het platform houdt de context bijeen, zodat je kunt overstappen van wat er is gebeurd naar wat je vervolgens moet doen zonder zelf alle puzzelstukjes bij elkaar te leggen.
1
Het apparaat voldoet niet meer aan het beleid
Een vereiste beveiligingsvoorwaarde verandert en het apparaat bevindt zich niet langer in de verwachte staat.
2
De gebruiker probeert in te loggen
De volgende aanmelding kan de huidige beveiligingsstatus van het apparaat gebruiken om te bepalen of de toegang mag worden voortgezet.
3
Toegang reageert op de apparaatstatus
Het geconfigureerde beleid staat toegang toe, beperkt deze of blokkeert deze op basis van de apparaatstatus.
4
Het apparaat wordt weer compliant gemaakt
De vereiste actie brengt het apparaat terug naar de beveiligingsstatus die je beleid verwacht.
5
Het werk wordt hervat
Zodra het apparaat zich weer in de vereiste staat bevindt, kan de toegang worden hervat en kan de gebruiker weer aan het werk.
Verander niet alleen van MDM. Verander wat mogelijk is.
Van kern-endpointbeheer tot verbonden beveiliging en toegang, Scalefusion biedt je een helder pad naar de functionaliteiten die jouw omgeving vraagt.
Endpoint Management
Starts at
$2
/device/month.
Endpoint Compliance & Beveiliging
+$3
/device/month.
Zero Trust Access
+$4
/device/month.
Klantrecensies
Waarom andere IT-beheerders kiezen voor Scalefusion.
Scalefusion was heel gemakkelijk te begrijpen. Ik ben absoluut geen IT-persoon, maar ik moet de tablets instellen die we implementeren.
JS
Jacob S.
Mid-Market (51-1000 werknemers)
Met Scalefusion's cloudgebaseerde platform kunnen we talloze apparaten beheren over groepen en profielen, allemaal zonder zweetdruppels. Geen hardware-ellende, gewoon naadloze controle vanaf elke locatie.
HD
Hüseyin Dal
Hoofd Enterprise Systemen (501-1000 werknemers)
Het bijwerken van profielen is eenvoudig te doen en wordt bijna onmiddellijk op alle apparaten doorgevoerd. Dit is net zo waar geweest toen we begonnen met 1 apparaat als nu met 20.
DG
Douglas G.
Enterprise (> 1000 werknemers)
Scalefusion support held! Ananth pakte mijn lastige web-app probleem aan met een creatieve oplossing en vriendelijke begeleiding. Mijn zorgen werden hun prioriteit, waardoor ik stressvrij was.
MA
May Anne A
Mid-Market (51-1000 werknemers)
Dankzij de uitstekende ondersteuning van Priyanka en het Scalefusion-team konden we het probleem snel oplossen en zoals gepland live gaan.
OO
Oluseye O.
Enterprise (>1000 werknemers)
Helpt ons gedeelde Windows-apparaten vergrendeld en gemakkelijk te beheren te houden
MP
Geverifieerde gebruiker in mediaproductie
Kleine bedrijven (50 of minder werknemers)
Veelgestelde vragen
Een migratie betekent niet per se dat elk apparaat handmatig moet worden aangeraakt. Scalefusion ondersteunt meerdere migratieroutes, waaronder het pushen van de Windows-agent naar apparaten die al door een andere MDM worden beheerd, terwijl Apple-omgevingen specifieke migratieopties hebben via Apple Business Manager. Scalefusion biedt tevens migratieondersteuning.
Ja. Scalefusion ondersteunt integraties op het gebied van identiteit, ITSM en andere IT-systemen, waaronder Microsoft Entra ID, Google Workspace, Okta, PingOne, SAML, OIDC/OAuth 2.0 en ITSM-integraties.
Ja. De UEM-, OneIdP- en Veltar-functionaliteiten van Scalefusion kunnen worden aangenomen op basis van je behoeften, zodat je kunt beginnen met endpointbeheer en kunt uitbreiden naar identiteit, toegang, compliance en endpointbeveiliging wanneer dat nodig is.
De functionaliteiten van Scalefusion zijn onderverdeeld in UEM, OneIdP en Veltar, met pakketten op basis van wat je nodig hebt. Het belangrijkste verschil is dat deze functies zijn ontworpen om samen te werken, in plaats van dat IT afzonderlijke management-, identiteits- en beveiligingssystemen zelf moet koppelen.
Scalefusion ondersteunt migratiebenaderingen die zijn ontworpen om gebruikersverstoring tot een minimum te beperken. Met ondersteunde Apple-migratieworkflows kunnen in aanmerking komende apparaten naar Scalefusion migreren zonder fabrieksreset, terwijl andere platforms hun eigen inschrijvingspaden volgen. Je migratieplan is opgebouwd rond de apparaten en inschrijvingsmethoden die al in gebruik zijn.