Ortamınız genelinde cihazları, kullanıcıları, erişimi ve güvenliği yönetmek için tek bir platform. Cihaz dağıtımı ve günlük operasyonlardan uyumluluk ve düzeltmeye kadar cihaz yönetimin yaşam döngüsünü tek bir yerde eksiksiz bir şekilde ele alın.
Her değişikliği bir BT müdahalesine dönüştürmeden uç nokta ortamınızı hareket halinde tutun. Filo genelindeki yönetimi otomatistleştirin, cihazları ve ilkeleri takip edin ve bir şey dikkatinizi gerektirdiğinde müdahale edin.
Sıfır dokunuşla kayıt (Zero-touch)
Sıfır dokunuş ve platform yerel yöntemleri dahil olmak üzere Android, Apple, Windows ve ChromeOS genelinde 15'ten fazla kayıt seçeneğiyle cihazları kullanıcılara ulaşmadan önce hazırlayın.
Uzaktan sorun giderme
Cihaz sorunları engel olduğunda uzaktaki çalışanlarınızın yanında olun. Cihazlarına uzaktan erişin, sorunu çözün ve masaüstü ziyareti gerektirmeden işlerine geri dönmelerini sağlayın.
İşletim Sistemi ve uygulama yönetimi
Güncellemeleri dağıtımdan tamamlanmaya kadar yönetin. Sunumları zamanlayın, nasıl dağıtıldıklarını kontrol edin, ilerlemeyi takip edin ve ilgi gerektiren durumlar üzerinde harekete geçin.
Airthink AI
Doğal dildeki talimatları yürütmeye hazır PowerShell, Shell, Bash veya Python betiklerine dönüştürün, ardından bunları yönetilen uç noktalarda dağıtın.
Gözetimsiz uzaktan erişim
Band dışı (out-of-band) erişim, güç eylemleri ve BIOS kontrolü için Intel AMT ile kapalı olduklarında bile desteklenen Windows cihazlarına uzaktan ulaşın.
Dinamik betik oluşturma
Yinelenen uç nokta çalışmaları yapılması gerektiğinde betikleri cihaz ve kullanıcı özniteliklerine göre uyarlayın ve otomatik olarak çalışacak şekilde zamanlayın.
OEM Config
Üreticiye özel kontrolleri aynı yönetim iş akışına getirerek OEM'e özel yetenekleri doğrudan cihaz ilkelerinin yanında yapılandırın.
Ayrıntılı uygulama kontrolleri
Belirli uygulama bileşenlerini engelleyebilen, kullanımını süreye veya hıza göre kısıtlayabilen ve erişimi ilkeye göre yönetebilen kontrollerle uygulama izin listelerinin ötesine geçin.
Coğrafi sınıra dayalı profil değişimi
Cihazlar yer değiştirdikçe profil değişikliklerini ve iş akışlarını tetikleyebilen dairesel veya çokgen coğrafi sınırlar (geofence) ile konumu eyleme dönüştürün.
Scalefusion deployer
Dağıtılabilir yükleyiciler halinde uygulamaları, betikleri, komutları ve dosyaları yerleşik yürütme sırası ve dağıtım öncesi/sonrası eylemleriyle paketleyin.
Tarayıcı yönetimi
Yönetilen uç noktalarda URL kontrolleri, tarayıcı ilkeleri, kiosk tarama ve daha derin kontrollerle tarama deneyimini yönetin.
İçerik yönetimi
Uç nokta yönetimine yerleşik merkezi dağıtım ve dosya aktarımı ile uygulamaları, dosyaları ve içeriği bunlara ihtiyaç duyan cihazlara yakın tutun.
Zero Trust Access
Doğru kişiler. Tam olarak içeride.
Doğru erişimi doğru ellerde, doğru cihazlarda, doğru zamanda sağlayın. Her erişim kararını güvenlik gereksinimlerinizle uyumlu tutmak için kimlik ve cihaz bağlamını kullanın.
Kurumsal SSO
Kuruluşunuzun halihazırda kullandığı kimlik sağlayıcılar için SAML ve OIDC desteğiyle kullanıcılara iş uygulamalarında tek bir güvenli oturum açma imkanı sunun.
Bağlama Duyarlı Erişim
Erişim vermeden önce cihaz durumunu, konumu, IP adresini, uygulama durumunu ve diğer bağlamı dikkate alan ilkelerle oturum açmanın ötesine geçin.
Just-in-Time Yönetici
Kullanıcılara yalnızca ihtiyaç duyduklarında doğrulama gerektirebilen ve görev tamamlandığında otomatik olarak sona eren geçici erişimle ayrıcalıklı yetkiler verin.
Cihaz Kimlik Doğrulaması
Desteklenen cihazlar için çevrimdışı kimlik doğrulama seçenekleri dahil olmak üzere fiziksel veya dijital anahtar kartlarıyla yönetilen cihazları güvenli kimlik doğrulama anahtarlarına dönüştürün.
Kullanıcı Portalı
Çalışanlara atandıkları uygulamaları bulabilecekleri tek bir yer vererek BT'nin yönetmesi gereken başka bir katman eklemeden günlük erişimi basitleştirin.
Yerel Yönetici Parola Yönetimi (LAPS)
Ayrıcalıklı kimlik bilgilerini benzersiz tutarak ve paylaşılan veya eskimiş parola riskini azaltarak yerel yönetici parolalarını otomatik olarak oluşturun ve döndürün.
SCIM Gelen ve Giden
SCIM 2.0 aracılığıyla otomatik sağlama ve sağlama kaldırma, güncellemeler ve yetki iptali ile kullanıcıları ve grupları kimlik ekosisteminiz boyunca senkronize tutun.
Parolasız Kimlik Doğrulama
Desteklenen erişim noktalarında geçiş anahtarları (passkeys), güvenilir cihazlar ve güvenli kimlik doğrulama yöntemleri kullanarak kullanıcıların parolasız oturum açmasını sağlayın.
Sürekli kontrol edip düzeltmek zorunda kalmadan uç noktalarınızı güvende ve uyumlu tutun. Güvenlik, normalde masanıza gelecek sorunlarla ilgilenirken siz denetime hazır kalın.
Otomatik Uç Nokta Uyumluluğu
Uç nokta güvenliğini sürekli olarak değerlendirin, uyumluluk sapmalarını giderin ve Windows, Apple ve Android genelinde denetime hazır raporlar oluşturun.
Secure Web Gateway
Web güvenliği ilkelerini doğrudan uç noktada uygulayın. Web sitelerini filtreleyin, bulut uygulaması erişimini kısıtlayın ve ilkeleri kullanıcıya, cihaza konuma, ağa ve gerçek zamanlı cihaz duruşuna göre uyarlayın.
Uç Nokta Veri Kaybı Önleme
Şifreleme gereksinimleri ve ayrıntılı erişim günlükleriyle USB sürücüler, SD kartlar, harici depolama ve diğer G/Ç cihazları için ayrıntılı denetimlerle hassas verileri koruyun.
Zafiyet Tespiti
Uç nokta zafiyetlerini belirleyin, neye öncelik verilmesi gerektiğine karar verin ve zafiyet duruşunuza ilişkin net görünürlükle düzeltme süreçlerini hızlandırın.
Veri Güvenliği Duruş Yönetimi
Veri güvenliği duruşunuz hakkında görünürlük elde edin ve ortamınızda ilgi gerektiren alanları belirleyin.
Uygulama Kontrolü
Ayrıntılı ilkeler ve etkinlik günlükleriyle uygulama kimliğini, imzalama sertifikalarını, sürümleri veya hash'leri kullanarak yönetilen macOS cihazlarında uygulamalara izin verin veya kısıtlayın.
İş başında görün
BT yaşam döngüsünün gözlerinizin önünde akışını izleyin.
Platform, bağlamı bir arada tutarak her şeyi kendiniz bir araya getirmek zorunda kalmadan ne olduğundan sonra ne yapılması gerektiğine geçmenizi sağlar.
1
Cihaz ilke dışına çıkıyor
Gerekli bir güvenlik koşulu değişir ve cihaz artık beklenen durumda değildir.
2
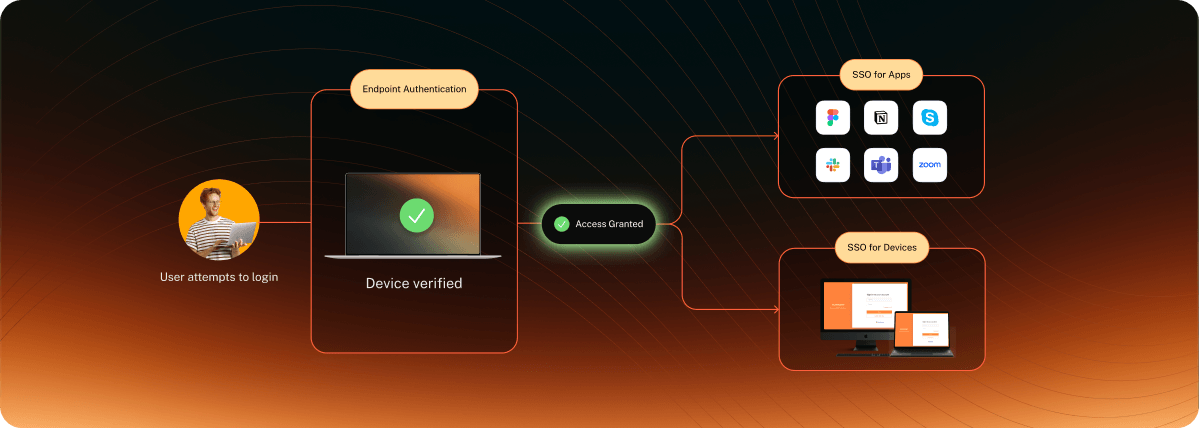
Kullanıcı oturum açmayı deniyor
Sonraki oturum açma, erişimin devam edip etmeyeceğini belirlemek için cihazın mevcut güvenlik durumunu kullanabilir.
3
Erişim, cihaz durumuna yanıt verir
Yapılandırılan ilke, cihazın durumuna bağlı olarak erişime izin verir, kısıtlar veya engeller.
4
Cihaz yeniden uyumluluk durumuna getiriliyor
Gerekli eylem, cihazı ilkenizin beklediği güvenlik durumuna geri getirir.
5
Çalışma devam ediyor
Cihaz gerekli duruma geri döndüğünde erişim devam edebilir ve kullanıcı işine geri döner.
Yalnızca MDM'leri değiştirmeyin. Nelerin mümkün olduğunu değiştirin.
BT operasyonlarınızı yavaşlatmadan geçişi gerçekleştirin. Geçiş süreci boyunca kullanıcıları üretken, cihazları yönetimli ve işinizi sorunsuz bir şekilde çalışır durumda tutun.
Temel uç nokta yönetiminden bağlantılı güvenlik ve erişime kadar Scalefusion, ortamınızın ihtiyaç duyduğu yeteneklere giden net bir yol sunar.
Endpoint Management
Starts at
2 $
/device/month.
Endpoint Compliance & Security
+3 $
/device/month.
Zero Trust Access
+4 $
/device/month.
Müşteri Yorumları
Diğer BT yöneticileri neden Scalefusion'ı seçiyor?
Scalefusion'ı çözmek çok kolay oldu. Hiçbir şekilde BT uzmanı değilim ancak uygulamaya koyduğumuz tabletleri kurmam gerekiyordu ve süreci kolayca tamamladım.
JS
Jacob S.
Orta Ölçekli Pazarlama (51-1000 çalışan)
Scalefusion'ın bulut tabanlı platformu, gruplar ve profiller genelindeki sayısız cihazı hiç zorlanmadan yönetmemizi sağlıyor. Donanım sıkıntısı yok, sadece her yerden kesintisiz kontrol var.
HD
Hüseyin Dal
Kurumsal Sistemler Başkanı (501-1000 çalışan)
Profilleri güncellemek çok kolay ve tüm cihazlarda neredeyse anında yürürlüğe giriyor. Bu durum 1 cihazla başladığımızda da böyleydi, şimdi 20 cihazımız varken de aynı şekilde geçerli.
DG
Douglas G.
Kurumsal (> 1000 çalışan)
Scalefusion destek ekibi bir harika! Ananth, karmaşık web uygulaması sorunumu yaratıcı bir çözüm ve arkadaş canlısı bir rehberlikle ele aldı. Benim endişelerim onların önceliği haline geldi.
MA
May Anne A
Orta Ölçekli Pazarlama (51-1000 çalışan)
Priyanka ve Scalefusion ekibinin sağladığı mükemmel destek sayesinde sorunu hızla çözebildik ve planladığımız gibi yayına geçtik.
OO
Oluseye O.
Kurumsal (>1000 çalışan)
Paylaşılan Windows cihazlarını kilitli ve yönetimi kolay tutmamıza büyük ölçüde yardımcı oluyor.
MP
Medya Yapım sektöründe Doğrulanmış Kullanıcı
Küçük İşletme (50 veya daha az çalışan)
Sıkça sorulan sorular
Geçiş, her cihaza manuel olarak dokunmak anlamına gelmez. Scalefusion, Apple ortamları Apple Business Manager aracılığıyla özel geçiş seçeneklerine sahipken, başka bir MDM tarafından halihazırda yönetilen cihazlara Windows ajanını gönderme dahil olmak üzere birden fazla geçiş yolunu destekler. Scalefusion ayrıca geçiş desteği sunar.
Evet. Scalefusion; Microsoft Entra ID, Google Workspace, Okta, PingOne, SAML, OIDC/OAuth 2.0 ve ITSM entegrasyonları dahil olmak üzere kimlik, ITSM ve diğer BT sistemleri genelinde entegrasyonları destekler.
Evet. Scalefusion'ın UEM, OneIdP ve Veltar yetenekleri gereksinimlerinize göre benimsenerek uç nokta yönetimiyle başlamanıza ve gerektiğinde kimlik, erişim, uyumluluk ve uç nokta güvenliğine genişletmenize olanak tanır.
Scalefusion'ın yetenekleri UEM, OneIdP ve Veltar arasında organize edilmiştir ve paketleme ihtiyacınız olan yeteneklere dayanır. Önemli fark, bu yeteneklerin BT'nin ayrı yönetim, kimlik ve güvenlik sistemlerini birbirine bağlamasına bırakmak yerine birlikte çalışmak üzere tasarlanmış olmasıdır.
Scalefusion, kullanıcı kesintisini en aza indirmek için tasarlanmış geçiş yaklaşımlarını destekler. Desteklenen Apple geçiş iş akışlarıyla, uygun cihazlar fabrika ayarlarına sıfırlama gerektirmeden Scalefusion'a geçebilirken, diğer platformlar ilgili kayıt yollarını takip edebilir. Geçiş planınız, kullanımda olan cihazlar ve kayıt yöntemleri etrafında oluşturulur.
Bir sonraki MDM'nizi arayışınız burada sona eriyor.