Управление доступом и доверием к устройствам

Управление доступом и доверием к устройствам сотрудников.

С первого дня работы сотрудника и до каждого необходимого приложения обеспечьте нужный доступ на правильном устройстве, в подходящее время и с правильным уровнем привилегий. Поддерживайте все это в актуальном состоянии по мере изменения штата.

OneIdP
Безопасность идентификации персонала

Основы, которые заставляют доступ работать.

Управление идентификацией

Управление идентификацией

Управляйте учетными данными сотрудников, каталогами, группами и интеграциями поставщиков удостоверений.

Облачный каталог Интеграция идентификации ADFS Управление пользователями и группами Федерация удостоверений
Управление доступом

Управление доступом

Применяйте политики доступа на основе контекста входа, доверия к устройству и требований аутентификации.

Непрерывная оценка доступа Контекстно-зависимый доступ Аутентификация устройств Многофакторная аутентификация
Управление привилегированным доступом

Управление привилегированным доступом

Предоставляйте временные привилегии администратора, защищайте пароли локальных администраторов и ведите журналы аудита.

Привилегированный доступ JIT (Just-in-Time) Управление паролями локальных администраторов
Единый вход (SSO)

Единый вход (SSO)

Предоставьте пользователям единый брендированный вход в рабочие приложения с беспарольной аутентификацией и специфичными для приложений политиками доступа.

Беспарольная аутентификация Корпоративный SSO Расширенные политики доступа (XAP)
Управление жизненным циклом идентификации

Управление жизненным циклом идентификации

Автоматизируйте инициализацию и отзыв доступа в подключенных приложениях по мере изменения учетных данных сотрудников.

Инициализация пользователей SCIM Отзыв доступа пользователей SCIM Сопоставление атрибутов Синхронизация групп
Управление идентификацией

Заставьте идентификацию работать на персонал.

Ваш штат постоянно меняется. Поддерживайте актуальность идентификационных данных и согласованность работы вашей организации по мере того, как люди приходят, уходят и меняют роли.

illus_cloud_directory
Cloud Directory

Cloud Directory

Соберите пользователей в одном центральном каталоге с вашим собственным доменом или пользовательским доменом OneIdP. Держите удостоверения, информацию о пользователях и аутентификацию в одном месте.

illus_user
User & Group Management

User & Group Management

Организуйте пользователей в группы, поддерживайте их информацию в актуальном состоянии и управляйте ими из одного места. Дайте каждой команде, роли и задаче ту структуру, в которой они нуждаются.

illus_user_lifecycle
User Lifecycle Management

User Lifecycle Management

Автоматизируйте инициализацию и отзыв пользователей, а также поддерживайте актуальность данных идентификации. Отслеживайте активацию учетных записей, чтобы процесс адаптации не останавливался.

illus_identity_integration
Identity Integration

Identity Integration

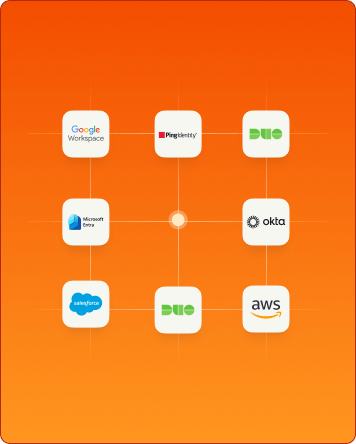
Подключайте и синхронизируйте пользователей из Microsoft Entra, Google Workspace, Okta, PingOne, Active Directory, OpenLDAP и других источников SAML 2.0 с автоматическим сопоставлением и переносом пользователей.

illus_federation
Identity Federation

Identity Federation

Позвольте пользователям проходить аутентификацию с существующими учетными данными поставщика удостоверений, в то время как OneIdP подключает их к необходимому доступу без создания второго пароля для той же личности.

illus_adfs
ADFS

ADFS

Расширьте OneIdP на приложения на базе ADFS и локальные сервисы, соединяя вашу существующую среду идентификации с облаком.

Сделайте устройство частью решения о доступе.

Управление доступом

Где доступ встречается с контекстом.

Обеспечьте беспрепятственный и безопасный доступ для ваших сотрудников ко всем необходимым им приложениям. Будьте в курсе каждой попытки доступа.

Непрерывная оценка доступа

Постоянно проверяйте соответствие устройства и корректируйте доступ при изменении состояния его безопасности, чтобы вчерашнее доверенное устройство не стало сегодняшним слепым пятном.

Аутентификация устройств

Аутентифицируйте пользователей прямо на экране входа конечной точки через OneIdP или существующие учетные данные IdP с учетом доверия к устройству и соответствия требованиям при принятии решения о входе.

Многофакторная аутентификация

Усильте входы в систему с помощью OTP из OneIdP Authenticator, сторонних приложений-аутентификаторов, электронной почты или другого управляемого устройства, включая поддержку автономной аутентификации.

Журналирование аудита и отчетность

Следите за активностью идентификации и доступа, расследуйте инциденты и экспортируйте подробные записи всякий раз, когда они вам понадобятся.

Контекстно-зависимый доступ

Учитывайте такие сигналы, как устройство, браузер, местоположение, IP-адрес, Wi-Fi, дата и время, чтобы принимать более обоснованные решения о доступе.

Управление привилегированным доступом

Привилегии, когда этого требует работа.

Сделайте выполнение привилегированной работы быстрее и проще в управлении. Предоставьте сотрудникам необходимый им доступ, сохраняя при этом учетные данные администратора в безопасности для всего персонала.

Привилегированный доступ Just-in-Time

Позвольте стандартным пользователям запускать утвержденные приложения с правами администратора, с ограниченным по времени повышением прав, которое автоматически завершается по истечении настроенного периода.

Решение для паролей локальных администраторов

Сохраняйте учетные данные администратора уникальными, регулярно обновляемыми и централизованно управляемыми в Windows и macOS, укрепляя базовый уровень безопасности на каждой конечной точке.

Сводка доступа и журналы активности

Посмотрите, кто повысил привилегии, когда, почему и на каком устройстве, с подробностями активности и экспортируемыми отчетами, которые дают вам четкую запись для проверки и аудита.

privileged access management

Внедрите доверие к устройству в решение о доступе.

Единый вход (SSO)

Вход в систему в один клик
для ваших сотрудников.

Предоставьте своим сотрудникам доступ к рабочим приложениям в один клик, сохраняя аутентификацию централизованной, безопасной и простой в управлении.

Беспарольная  аутентификация

Беспарольная
аутентификация

Обеспечьте сотрудникам более быстрый и безопасный доступ к приложениям с поддержкой SSO и корпоративной электронной почте на устройствах под управлением Scalefusion, при этом доступ опирается на состояние устройства и заранее определенные политики.

Расширенные политики  доступа (XAP)

Расширенные политики
доступа (XAP)

Сделайте так, чтобы доступ к рабочим приложениям нужно было заслужить. Проверяйте соответствие устройства, IP, местоположение, статус приложения, ОС и обновления, и предоставляйте доступ только при совпадении требуемых условий.

Access features
Портал пользователя

Портал пользователя

Централизуйте утвержденные рабочие приложения на одном брендированном портале с макетом, который подходит вашим командам. Дайте сотрудникам единое место для поиска и запуска приложений с возможностью входа в один клик для поддерживаемых конфигураций SSO.

Корпоративный  SSO для приложений

Корпоративный
SSO для приложений

Позвольте вашим сотрудникам войти в систему один раз и оставаться в рабочем процессе, пока вы внимательно следите за тем, что стоит за этим входом, с помощью доверия к устройству, проверок браузера и MFA.

Управление жизненным циклом идентификации

Сделайте изменения удостоверений более глобальными.

Переносите изменения в штате на каждую систему, которая от них зависит, чтобы адаптация, изменения ролей и увольнения происходили в темпе бизнеса.

Conditional Access

Входящий SCIM

Автоматически синхронизируйте изменения в штате с OneIdP при добавлении или обновлении пользователей и групп в подключенном источнике удостоверений, поддерживая ваш каталог в актуальном состоянии и готовности к инициализации пользователей.

Исходящий SCIM

Переносите изменения удостоверений из OneIdP в подключенные приложения и каталоги, сохраняя актуальность адаптации, изменений ролей и увольнений везде, где используются эти удостоверения.

Интеграции

Интеграция с ведущими поставщиками удостоверений

Легко интегрируйтесь с ведущими поставщиками удостоверений, такими как Okta, Microsoft Entra (ранее известным как Azure AD) и Google Workspace. Импортируйте своих пользователей без необходимости создавать каталоги и учетные данные пользователей с нуля.

OneIdP

Правильный доступ для ваших сотрудников начинается с доверия к устройству.

Trending videos

Video

What is single sign-on?

Смотреть видео

Video

Secure email access on UEM managed devices

Смотреть видео

Video

Entra SSO configuration with Scalefusion OneIdP

Смотреть видео

Video

Secure email access on UEM managed devices

Смотреть видео

Video

What is conditional access?

Смотреть видео

Video

Centralized user portal for SSO

Смотреть видео

Video

Google Workspace configuration with Scalefusion OneIdP

Смотреть видео

Часто задаваемые вопросы

Да. OneIdP интегрируется с такими источниками удостоверений, как Microsoft Entra, Google Workspace, Okta, PingOne, Active Directory и OpenLDAP. Используйте поддерживаемую федерацию удостоверений для подключения существующих настроек и упрощения аутентификации сотрудников без создания среды идентификации с нуля.

Получить демо