Una plataforma para gestionar dispositivos, usuarios, accesos y seguridad en todo tu entorno. Desde el despliegue de dispositivos y las operaciones diarias hasta el cumplimiento y la remediación, ve más allá de la gestión de dispositivos y cubre el ciclo de vida completo de los endpoints en un solo lugar.
Mantén tu entorno de endpoints en marcha sin convertir cada cambio en una intervención de TI. Automatiza la gestión de toda la flota, mantén los dispositivos y las directivas en orden, y actúa cuando algo requiera tu atención.
Inscripción Zero-Touch
Prepara los dispositivos antes de que lleguen a los usuarios con más de 15 opciones de inscripción en Android, Apple, Windows y ChromeOS, incluidos métodos sin contacto y nativos de la plataforma.
Solución de problemas remotos
Apoya a tus empleados remotos cuando los problemas con los dispositivos se interpongan. Accede a sus dispositivos de forma remota, soluciona el problema y haz que vuelvan a trabajar sin una visita presencial.
Gestión de SO y aplicaciones
Gestiona las actualizaciones desde el despliegue hasta la finalización. Programa despliegues, controla cómo se implementan, sigue el progreso y actúa sobre lo que necesite atención.
Airthink AI
Convierte instrucciones en lenguaje natural en scripts de PowerShell, Shell, Bash o Python listos para ejecutarse, y despliégalos en los endpoints gestionados.
Acceso remoto desatendido
Accede a dispositivos Windows compatibles de forma remota, incluso cuando estén apagados, con Intel AMT para acceso fuera de banda, acciones de energía y control de BIOS.
Secuencias de comandos dinámicas
Adapta los scripts a los atributos de dispositivos y usuarios, y prográmalos para que se ejecuten automáticamente cuando se requiera trabajo recurrente en los endpoints.
OEM Config
Configura capacidades específicas de OEM directamente junto con las directivas de dispositivos, integrando controles propios del fabricante en el mismo flujo de trabajo de gestión.
Controles granulares de aplicaciones
Ve más allá de las listas de aplicaciones permitidas con controles que pueden bloquear componentes específicos de aplicaciones, restringir el uso por tiempo o velocidad, y gestionar el acceso por directiva.
Cambio de perfil basado en geocerca
Convierte la ubicación en acción con geocercas circulares o poligonales que pueden activar cambios de perfil y flujos de trabajo a medida que los dispositivos se desplazan.
Scalefusion Deployer
Empaqueta aplicaciones, scripts, comandos y archivos en instaladores desplegables, con orden de ejecución y acciones previas y posteriores al despliegue integradas.
Gestión de navegadores
Gestiona la experiencia de navegación con controles de URL, directivas de navegador, navegación en modo quiosco y controles avanzados en los endpoints gestionados.
Gestión de contenido
Mantén aplicaciones, archivos y contenido cerca de los dispositivos que los necesitan, con distribución centralizada y transferencia de archivos integrada en la gestión de endpoints.
Acceso Zero Trust
Las personas correctas. Justo adentro.
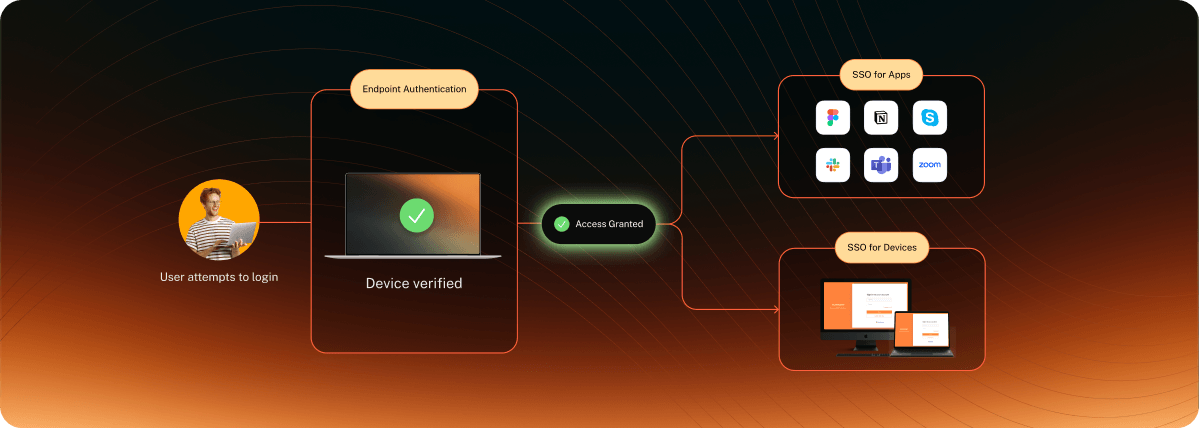
Pon el acceso correcto en las manos correctas, en los dispositivos correctos y en el momento correcto. Utiliza el contexto de identidad y del dispositivo para mantener cada decisión de acceso alineada con tus requisitos de seguridad.
SSO empresarial
Ofrece a los usuarios un inicio de sesión seguro en sus aplicaciones de trabajo, con compatibilidad con SAML y OIDC para los proveedores de identidad que tu organización ya utiliza.
Acceso consciente del contexto
Ve más allá del inicio de sesión con directivas que consideran el estado del dispositivo, la ubicación, la dirección IP, el estado de la aplicación y otro contexto antes de otorgar acceso.
Administrador Just-in-Time
Proporciona a los usuarios privilegios elevados solo cuando los necesiten, con acceso temporal que puede requerir verificación y expirar automáticamente cuando se complete la tarea.
Autenticación de dispositivos
Convierte los dispositivos gestionados en llaves de autenticación seguras con tarjetas llave físicas o digitales, incluidas opciones de autenticación sin conexión para dispositivos compatibles.
Portal de usuario
Ofrece a los empleados un solo lugar para encontrar las aplicaciones que tienen asignadas, simplificando el acceso diario sin agregar otra capa para que TI la gestione.
Gestión de contraseñas de administrador local (LAPS)
Genera y rota automáticamente las contraseñas de administrador local, manteniendo las credenciales con privilegios únicas y reduciendo el riesgo de contraseñas compartidas u obsoletas.
SCIM de entrada y salida
Mantén a los usuarios y grupos sincronizados en todo tu ecosistema de identidad con aprovisionamiento y desaprovisionamiento automatizados, actualizaciones y bajas a través de SCIM 2.0.
Autenticación sin contraseña
Permite a los usuarios iniciar sesión sin depender de contraseñas, utilizando passkeys, dispositivos de confianza y métodos de autenticación seguros en los puntos de acceso compatibles.
Mantén tus endpoints seguros y en cumplimiento sin revisarlos y corregirlos constantemente. Mantente listo para auditorías mientras la seguridad se encarga de los problemas que de otro modo llegarían a tu escritorio.
Cumplimiento automatizado de endpoints
Evalúa continuamente la seguridad de los endpoints, remedia las desviaciones de cumplimiento y genera informes listos para auditorías en Windows, Apple y Android.
Secure Web Gateway
Aplica directivas de seguridad web directamente en el endpoint. Filtra sitios web, restringe el acceso a aplicaciones en la nube y adapta las directivas por usuario, dispositivo, ubicación, red y estado del dispositivo en tiempo real.
Prevención de pérdida de datos en endpoints
Protege datos confidenciales con controles granulares para unidades USB, tarjetas SD, almacenamiento externo y otros dispositivos I/O, con requisitos de cifrado y registros de acceso detallados.
Detección de vulnerabilidades
Identifica vulnerabilidades en los endpoints, prioriza lo que necesita atención y acelera la remediación con visibilidad clara de tu postura de vulnerabilidad.
Gestión de la postura de seguridad de datos
Obtén visibilidad de tu postura de seguridad de datos e identifica áreas que necesitan atención en todo tu entorno.
Control de aplicaciones
Permite o restringe aplicaciones en dispositivos macOS administrados utilizando la identidad de la aplicación, certificados de firma, versiones o hashes, con directivas granulares y registros de actividad.
Ver en acción
Observa el ciclo de vida de tu TI ante tus ojos.
La plataforma mantiene el contexto unido, para que puedas pasar de lo que pasó a qué hacer a continuación sin tener que unir las piezas tú mismo.
1
El dispositivo sale de la directiva
Una condición de seguridad requerida cambia y el dispositivo ya no se encuentra en el estado esperado.
2
El usuario intenta iniciar sesión
El siguiente inicio de sesión puede usar el estado de seguridad actual del dispositivo para determinar si el acceso debe continuar.
3
El acceso responde al estado del dispositivo
La directiva configurada permite, restringe o bloquea el acceso según el estado del dispositivo.
4
El dispositivo recupera el cumplimiento
La acción requerida devuelve el dispositivo hacia el estado de seguridad que espera tu directiva.
5
Se reanuda el trabajo
Una vez que el dispositivo vuelve al estado requerido, el acceso se reanuda y el usuario vuelve a trabajar.
Realiza la transición sin ralentizar tus operaciones de TI. Mantén a los usuarios productivos, los dispositivos gestionados y el negocio funcionando sin contratiempos durante la transición.
Desde la gestión centralizada de endpoints hasta la seguridad y el acceso conectados, Scalefusion te ofrece un camino claro hacia las capacidades que requiere tu entorno.
Gestión de endpoints
Starts at
$2
/device/month.
Cumplimiento y seguridad de endpoints
+$3
/device/month.
Acceso Zero Trust
+$4
/device/month.
Reseñas de Clientes
Por qué otros administradores de TI eligen Scalefusion.
Scalefusion fue muy fácil de entender. No soy una persona de TI en absoluto, pero se me exige configurar las tabletas que estamos implementando.
JS
Jacob S.
Mercado Medio (51-1000 empleados)
La plataforma basada en la nube de Scalefusion nos permite gestionar innumerables dispositivos en grupos y perfiles, todo sin sudar la gota gorda. Sin dolores de cabeza de hardware, solo control sin interrupciones desde cualquier lugar.
HD
Hüseyin Dal
Jefe de Sistemas Empresariales (501-1000 empleados)
Actualizar perfiles es fácil de hacer y se aplica a todos los dispositivos casi al instante. Esto ha sido tan cierto cuando empezamos con 1 dispositivo como lo es ahora con 20.
DG
Douglas G.
Empresa (> 1000 empleados)
¡El soporte de Scalefusion es genial! Ananth resolvió mi complicado problema de aplicación web con una solución creativa y una guía amigable. Mis preocupaciones se convirtieron en su prioridad, dejándome sin estrés.
MA
May Anne A
Mercado Medio (51-1000 empleados)
Gracias al estelar soporte proporcionado por Priyanka y el equipo de Scalefusion, pudimos resolver el problema rápidamente y salir en vivo según lo planeado.
OO
Oluseye O.
Empresa (>1000 empleados)
Nos ayuda a mantener los dispositivos Windows compartidos bloqueados y fáciles de gestionar
MP
Usuario Verificado en Producción Multimedia
Pequeña Empresa (50 o menos empleados)
Preguntas frecuentes
Una migración no significa necesariamente tocar cada dispositivo manualmente. Scalefusion admite múltiples rutas de migración, incluido el envío de su agente de Windows a dispositivos ya gestionados por otro MDM, mientras que los entornos de Apple cuentan con opciones específicas de migración a través de Apple Business Manager. Scalefusion también ofrece asistencia de migración.
Sí. Scalefusion admite integraciones en identidad, ITSM y otros sistemas de TI, incluidas las integraciones de Microsoft Entra ID, Google Workspace, Okta, PingOne, SAML, OIDC/OAuth 2.0 e ITSM.
Sí. Las capacidades de UEM, OneIdP y Veltar de Scalefusion se pueden adoptar según tus requisitos, lo que te permite empezar con la gestión de endpoints y ampliar a identidad, acceso, cumplimiento y seguridad de endpoints según sea necesario.
Las capacidades de Scalefusion se organizan en UEM, OneIdP y Veltar, con un empaquetado basado en las capacidades que necesitas. La diferencia importante es que estas capacidades están diseñadas para trabajar juntas, en lugar de dejar que TI conecte sistemas separados de gestión, identidad y seguridad.
Scalefusion admite enfoques de migración diseñados para minimizar la interrupción del usuario. Con los flujos de trabajo de migración de Apple compatibles, los dispositivos elegibles pueden pasar a Scalefusion sin un restablecimiento de fábrica, mientras que otras plataformas pueden seguir sus respectivas rutas de inscripción. Tu plan de migración se basa en los dispositivos y métodos de inscripción que ya están en uso.