Gestión de acceso y confianza del dispositivo

Gestión de acceso y confianza del dispositivo para la fuerza laboral.

Desde el primer día que un usuario se une hasta cada aplicación que necesita, brinde a su fuerza laboral el acceso adecuado en el dispositivo adecuado, en el momento adecuado, con el nivel de privilegio adecuado. Mantenga todo conectado a medida que cambia la fuerza laboral.

OneIdP
Seguridad de identidad de la fuerza laboral

Los pilares que hacen que el acceso funcione.

Gestión de identidades

Gestión de identidades

Gestione identidades de la fuerza laboral, directorios, grupos e integraciones de proveedores de identidad.

Directorio en la nube Integración de identidades ADFS Gestión de usuarios y grupos Federación de identidades
Gestión de accesos

Gestión de accesos

Aplique políticas de acceso basadas en el contexto de inicio de sesión, la confianza del dispositivo y los requisitos de autenticación.

Evaluación de acceso continua Acceso consciente del contexto Autenticación de dispositivos Autenticación multifactor (MFA)
Gestión de accesos privilegiados

Gestión de accesos privilegiados

Conceda privilegios de administrador temporales, proteja las contraseñas de administrador local y mantenga pistas de auditoría.

Acceso privilegiado Just-in-Time Gestión de contraseñas de administrador local
Single Sign-On

Single Sign-On

Dé a los usuarios un inicio de sesión de marca único para aplicaciones de trabajo, con autenticación sin contraseña y políticas de acceso específicas de la aplicación.

Autenticación sin contraseña SSO empresarial Políticas de acceso extendidas (XAP)
Gestión del ciclo de vida de la identidad

Gestión del ciclo de vida de la identidad

Automatice el aprovisionamiento y desaprovisionamiento en aplicaciones conectadas a medida que cambian las identidades de la fuerza laboral.

Aprovisionamiento de usuarios SCIM Desaprovisionamiento de usuarios SCIM Mapeo de atributos Sincronización de grupos
Gestión de identidades

Haga que la identidad funcione para la fuerza laboral.

Su fuerza laboral siempre está cambiando. Mantenga las identidades actualizadas y su organización alineada a medida que las personas se unen, se mudan y cambian de rol.

illus_cloud_directory
Cloud Directory

Cloud Directory

Reúna a los usuarios en un directorio central con su propio dominio o un dominio personalizado de OneIdP. Mantenga la identidad, la información del usuario y la autenticación organizadas en un solo lugar.

illus_user
User & Group Management

User & Group Management

Organice a los usuarios en grupos, mantenga su información actualizada y gestiónelos desde un solo lugar. Brinde a cada equipo, rol y asignación la estructura que necesita.

illus_user_lifecycle
User Lifecycle Management

User Lifecycle Management

Automatice el aprovisionamiento y desaprovisionamiento de usuarios, y mantenga los datos de identidad actualizados. Realice un seguimiento de la activación de cuentas para que la incorporación siga en marcha.

illus_identity_integration
Identity Integration

Identity Integration

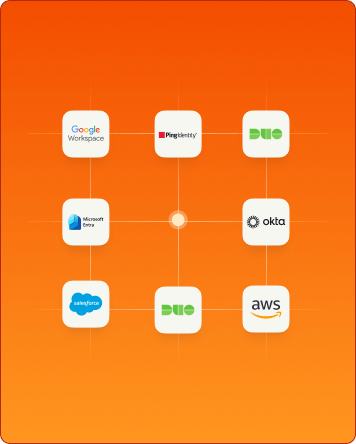
Conecte y sincronice usuarios de Microsoft Entra, Google Workspace, Okta, PingOne, Active Directory, OpenLDAP y otras fuentes SAML 2.0, con emparejamiento automático de usuarios y migración.

illus_federation
Identity Federation

Identity Federation

Permita a los usuarios autenticarse con las credenciales de su proveedor de identidad existente mientras OneIdP los conecta con el acceso que necesitan, sin tener que crear una segunda contraseña para la misma identidad.

illus_adfs
ADFS

ADFS

Extienda OneIdP a aplicaciones basadas en ADFS y servicios locales, conectando su entorno de identidad existente con la nube.

Haga que el dispositivo sea parte de la decisión de acceso.

Gestión de accesos

Donde el acceso se encuentra con el contexto.

Habilite un acceso seguro y sin interrupciones para su fuerza laboral a todas las aplicaciones que necesitan. Manténgase informado sobre cada intento de acceso.

Evaluación de acceso continua

Compruebe el del dispositivo y ajuste el acceso cuando cambie su estado de seguridad, para que el dispositivo confiable de ayer no se convierta en el punto ciego de hoy.

Autenticación de dispositivos

Autentique a los usuarios directamente en la pantalla de inicio de sesión del endpoint a través de OneIdP o credenciales de IdP existentes, con la confianza y el cumplimiento del dispositivo integrados en la decisión de inicio de sesión.

Autenticación multifactor

Refuerce los inicios de sesión con OTP de OneIdP Authenticator, aplicaciones de autenticación de terceros, correo electrónico u otro dispositivo gestionado, incluida la compatibilidad con la autenticación sin conexión.

Registro de auditoría y reportes

Monitoree la actividad de identidad y acceso, investigue incidentes y exporte registros detallados siempre que los necesite.

Acceso consciente del contexto

Tenga en cuenta señales como el dispositivo, navegador, ubicación, IP, Wi-Fi, fecha y hora para tomar decisiones de acceso más informadas.

Gestión de accesos privilegiados

Privilegios, cuando el trabajo lo requiera.

Haga que el trabajo privilegiado sea más rápido de ejecutar y más fácil de gobernar. Brinde a los empleados el acceso que necesitan mientras mantiene seguras las credenciales de administrador en toda la fuerza laboral.

Acceso privilegiado Just-in-Time

Permita que los usuarios estándar ejecuten aplicaciones aprobadas con privilegios de administrador, con una elevación limitada en el tiempo que finaliza automáticamente cuando termina el período configurado.

Solución de contraseña de administrador local

Mantenga las credenciales de administrador únicas, rotadas regularmente y gestionadas centralmente en Windows y macOS, fortaleciendo la línea base de seguridad en cada endpoint.

Resumen de acceso y registros de actividad

Vea quién elevó, cuándo, por qué y en qué dispositivo, con detalles de actividad y reportes exportables que le brindan un registro claro para revisión y auditoría.

privileged access management

Incorpore la confianza del dispositivo en la decisión de acceso.

Single Sign-On

Inicio de sesión con un solo clic para
su fuerza laboral.

Brinde a sus empleados acceso con un solo clic a las aplicaciones de trabajo mientras mantiene la autenticación centralizada, segura y más fácil de gestionar.

Autenticación  sin contraseña

Autenticación
sin contraseña

Proporcione a los empleados un acceso más rápido y seguro a aplicaciones habilitadas para SSO y correo electrónico corporativo en dispositivos gestionados por Scalefusion, con acceso respaldado por la postura del dispositivo y políticas predefinidas.

Políticas de acceso  extendidas (XAP)

Políticas de acceso
extendidas (XAP)

Haga que la solicitud de acceso a la aplicación de trabajo valga la pena. Verifique el cumplimiento del dispositivo, IP, ubicación, estado de la aplicación, sistema operativo y actualizaciones, y conceda acceso solo cuando las condiciones requeridas se alineen.

Access features
Portal de usuario

Portal de usuario

Centralice las aplicaciones de trabajo aprobadas en un solo portal personalizado, con un diseño que se adapte a sus equipos. Dé a los empleados un lugar para encontrar y abrir aplicaciones, con inicio de sesión de un solo clic para configuraciones SSO compatibles.

SSO para aplicaciones  empresariales

SSO para aplicaciones
empresariales

Permita que su fuerza laboral inicie sesión una vez y se mantenga en el flujo, mientras vigila de cerca lo que hay detrás de ese inicio de sesión con confianza del dispositivo, verificaciones del navegador y MFA.

Gestión del ciclo de vida de la identidad

Haga que los cambios de identidad lleguen más lejos.

Lleve los cambios en la fuerza laboral a cada sistema que dependa de ellos, manteniendo las incorporaciones, cambios de roles y salidas al mismo ritmo que el negocio.

Conditional Access

SCIM Entrante

Sincronice los cambios de la fuerza laboral en OneIdP automáticamente a medida que los usuarios y grupos se agregan o actualizan en la identidad conectada, manteniendo su directorio actualizado y listo para el aprovisionamiento de usuarios.

SCIM Saliente

Lleve los cambios de identidad desde OneIdP hacia las aplicaciones y directorios conectados, manteniendo las incorporaciones, los cambios de rol y las salidas actualizados dondequiera que se utilicen esas identidades.

Integraciones

Integración con los principales proveedores de identidad

Intégrese perfectamente con los principales proveedores de identidad como Okta, Microsoft Entra (antes conocido como Azure AD) y Google Workspace. Importe a sus usuarios sin necesidad de crear directorios e identidades de usuario desde cero.

OneIdP

El acceso correcto para su fuerza laboral comienza con la confianza del dispositivo.

Trending videos

Video

What is single sign-on?

Ver video

Video

Secure email access on UEM managed devices

Ver video

Video

Entra SSO configuration with Scalefusion OneIdP

Ver video

Video

Secure email access on UEM managed devices

Ver video

Video

What is conditional access?

Ver video

Video

Centralized user portal for SSO

Ver video

Video

Google Workspace configuration with Scalefusion OneIdP

Ver video

Preguntas frecuentes

Sí. OneIdP se integra con fuentes de identidad como Microsoft Entra, Google Workspace, Okta, PingOne, Active Directory y OpenLDAP. Utilice la federación de identidades compatible para conectar su configuración existente y simplificar la autenticación de la fuerza laboral sin tener que reconstruir su entorno de identidad desde cero.

Obtener una demostración