デバイストラストとアクセス管理
従業員のためのデバイストラストとアクセス管理。
従業員の入社初日から必要なすべてのアプリケーションまで、適切なデバイス、適切なタイミング、適切な権限レベルで適切なアクセスを提供します。従業員の変更に合わせてすべてを連携させます。

デバイストラストとアクセス管理
従業員の入社初日から必要なすべてのアプリケーションまで、適切なデバイス、適切なタイミング、適切な権限レベルで適切なアクセスを提供します。従業員の変更に合わせてすべてを連携させます。
アイデンティティ管理
従業員のアイデンティティ、ディレクトリ、グループ、およびアイデンティティプロバイダーの連携を管理します。
アクセス管理
サインインコンテキスト、デバイストラスト、および認証要件に基づいてアクセスポリシーを適用します。
特権アクセス管理
一時的な管理者権限の付与、ローカル管理者パスワードの保護、および監査証跡の維持を行います。
シングルサインオン
ユーザーに業務アプリへのブランド化された単一のサインインを提供し、パスワードレス認証とアプリ固有のアクセスポリシーを備えています。
アイデンティティライフサイクル管理
従業員のアイデンティティの変更に応じて、接続されたアプリケーション間でのプロビジョニングとデプロビジョニングを自動化します。
従業員は常に変化しています。人員の入社、異動、役割の変更に伴い、アイデンティティを最新の状態に保ち、組織の足並みを揃えます。
独自のドメインまたはカスタムOneIdPドメインを使用して、ユーザーを1つの中央ディレクトリにまとめます。アイデンティティ、ユーザー情報、および認証を1か所で整理して保持します。
ユーザーをグループに編成し、情報を最新の状態に保ち、1か所から管理します。すべてのチーム、役割、および割り当てに必要とする構造を提供します。
ユーザーのプロビジョニングとデプロビジョニングを自動化し、アイデンティティデータを最新の状態に保ちます。アカウントのアクティブ化を追跡して、オンボーディングを継続的に進めます。
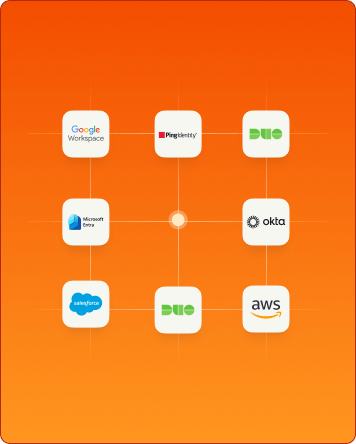
Microsoft Entra、Google Workspace、Okta、PingOne、Active Directory、OpenLDAP、およびその他のSAML 2.0ソースのユーザーを接続および同期し、自動ユーザーマッチングと移行を行います。
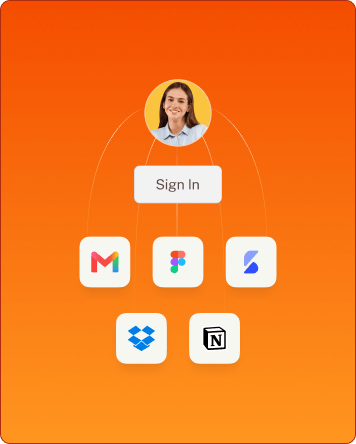
同じアイデンティティ用に2つ目のパスワードを作成することなく、ユーザーが既存のアイデンティティプロバイダーの認証情報で認証できるようにしながら、OneIdPがユーザーを必要なアクセスに接続します。
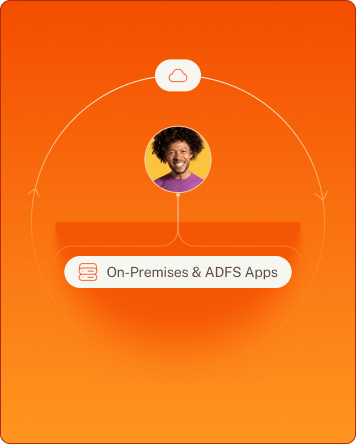
OneIdPをADFSベースのアプリケーションやオンプレミスサービスに拡張し、既存のアイデンティティ環境をクラウドに接続します。
従業員が必要なすべてのアプリにシームレスかつ安全にアクセスできるようにします。すべてのアクセス試行について情報を把握します。
デバイスのコンプライアンスを継続的にチェックし、セキュリティ状態が変化したときにアクセスを調整することで、昨日信頼されていたデバイスが今日の盲点にならないようにします。
OneIdPまたは既存のIdP認証情報を使用して、エンドポイントのログイン画面で直接ユーザーを認証し、サインインの決定にデバイストラストとコンプライアンスを組み込みます。
オフライン認証のサポートを含め、OneIdP Authenticator、サードパーティの認証アプリ、メール、または別の管理デバイスからのOTPを使用してログインを強化します。
アイデンティティとアクセスのアクティビティを監視し、インシデントを調査し、必要なときにいつでも詳細な記録をエクスポートします。
デバイス、ブラウザ、場所、IP、Wi-Fi、日付、時刻などのシグナルを考慮して、より情報に基づいたアクセス決定を行います。
特権業務の実行を迅速化し、管理を容易にします。従業員全体にわたって管理者認証情報を安全に保ちながら、従業員に必要なアクセスを提供します。
ジャストインタイム特権アクセス
標準ユーザーが管理者権限で承認されたアプリケーションを実行できるようにします。設定された期間が終了すると自動的に終了する時間制限付きの昇格を行います。
ローカル管理者パスワードソリューション
WindowsおよびmacOS全体で管理者認証情報を一意に保ち、定期的にローテーションし、一元管理することで、すべてのエンドポイント全体でセキュリティのベースラインを強化します。
アクセス概要とアクティビティログ
誰が、いつ、なぜ、どのデバイスで昇格したかを確認し、レビューや監査のための明確な記録を提供するアクティビティの詳細とエクスポート可能なレポートを使用します。
認証を一元化、安全化、かつ管理しやすく保ちながら、従業員に業務アプリへのワンクリックアクセスを提供します。
パスワードレス
認証
Scalefusionの管理対象デバイスにおいて、SSO対応アプリや企業メールへのより迅速で安全なアクセスを従業員に提供します。アクセスはデバイスの状態と事前定義されたポリシーによってバックアップされます。
拡張アクセスポリシー(XAP)
業務アプリへのアクセス要求を厳密に評価します。デバイスのコンプライアンス、IP、場所、アプリのステータス、OS、および更新をチェックし、必要な条件が一致した場合にのみアクセスを許可します。
ユーザーポータル
承認された業務アプリを、チームに合ったレイアウトのブランド化された単一ポータルに一元化します。従業員がアプリを見つけて起動できる場所を1つにまとめ、サポートされているSSO構成のワンクリックサインインを提供します。
エンタープライズ
アプリケーションSSO
従業員が一度サインインするだけで業務フローを維持できるようにしつつ、デバイストラスト、ブラウザチェック、MFAにより、そのログインの背後にあるものを厳密に監視します。
従業員の変更をそれに依存するすべてのシステムに反映させ、オンボーディング、役割の変更、およびオフボーディングをビジネスのペースに合わせて進めます。
SCIM インバウンド
接続されたアイデンティティでユーザーとグループが追加または更新されたときに、従業員の変更をOneIdPに自動的に同期し、ディレクトリを最新の状態に保ち、ユーザープロビジョニングの準備を整えます。
SCIM アウトバウンド
OneIdPから接続されたアプリケーションやディレクトリにアイデンティティの変更を反映し、それらのアイデンティティが使用される場所であればどこでも、オンボーディング、役割の変更、オフボーディングを最新の状態に保ちます。
Okta、Microsoft Entra(旧称Azure AD)、Google Workspaceなどの主要なアイデンティティプロバイダーとシームレスに連携します。ゼロからディレクトリやユーザーアイデンティティを作成することなく、ユーザーをインポートできます。
はい。OneIdPは、Microsoft Entra、Google Workspace、Okta、PingOne、Active Directory、OpenLDAPなどのアイデンティティソースと連携します。サポートされているアイデンティティフェデレーションを使用して既存の設定を接続し、アイデンティティ環境をゼロから再構築することなく、従業員の認証を簡素化します。
従来のIAMソリューションは多くの場合、ユーザーの身元確認に焦点を当てていますが、OneIdPはデバイストラストとアクセスコンテキストを考慮に入れることでさらに前進します。SSO、MFA、条件付きアクセス、アイデンティティフェデレーション、およびジャストインタイムの管理者権限をまとめ、ITチームに、誰が、どのデバイスから、どのような条件で何にアクセスできるかについての完全なコンテキストを提供します。
OneIdPは、従業員全員を一度に切り替えることなく、段階的に展開できます。既存のアイデンティティプロバイダーを接続し、サポートされているアプリのSSOを構成し、サインインとアクセスポリシーをテストしてから、設定を検証しながらより多くのユーザーとアプリケーションに拡張します。これにより、互換性の問題を早期に特定し、混乱を最小限に抑えることができます。
OneIdPは、デバイス対応のアクセスポリシー、強化されたSSO、およびジャストインタイムの管理者権限を使用して、既存のアイデンティティ設定を拡張します。これにより、IT部門はユーザーの本人確認を超えて、必ずしも既存のアイデンティティプロバイダーを置き換えることなく、デバイスとアクセス条件に基づいてアクセスを許可するかどうかを評価できます。
はい。OneIdPは、個人または非管理デバイスからの業務アプリへの安全なアクセスを可能にします。OTP検証によるログインをユーザーに許可したり、場所やIPアドレスに基づいてアクセスを制限したりできます。このようにして、従業員は必要な柔軟性を得ることができ、アクセスはセキュリティポリシーに沿ったものになります。
環境にOneIdPを展開した後、組織内で目に見える改善が見られます。ITチームはアイデンティティ管理を一元化し、サポートされているアプリ全体で一貫したアクセスルールを適用し、ユーザーのアクティビティと管理者権限の可視性を高めることができます。14日間の無料トライアルをご利用いただき、当社の機能をお試しください。改善点を観察し、簡単に拡張できます。
OneIdPは現在、Access Coreを1デバイスあたり月額4ドル、Access Proを1デバイスあたり月額5ドル(年次請求)で提供しています。現在のプランの詳細と含まれるものについては、価格ページをご覧ください。14日間の無料トライアルでプラットフォームを試すことができ、OneIdPの機能を探索し、それが環境にどのように適合するかを確認できます。
One platform for endpoint management, endpoint security, and secure user access.


