Trio MDM の代替ソリューション
すべてのエンドポイントから、より多くの可能性を引き出す。
デバイス、ユーザー、アクセス、セキュリティを環境全体で管理する単一のプラットフォーム。デバイスの展開や日々の運用から、コンプライアンスや修復に至るまで、単なるデバイス管理を超えて、エンドポイントのライフサイクル全体を1か所でカバーします。
Trio MDM の代替ソリューション
デバイス、ユーザー、アクセス、セキュリティを環境全体で管理する単一のプラットフォーム。デバイスの展開や日々の運用から、コンプライアンスや修復に至るまで、単なるデバイス管理を超えて、エンドポイントのライフサイクル全体を1か所でカバーします。
Positioned in the Midmarket Context: Magic Quadrant for UEM by Gartner

Android: ゼロタッチ登録
Yes
No
Samsung Knox 登録
Yes
No
Android: デバイス所有者の登録
Yes
はい(PC/Macが必要)
Android: IMEI/シリアル番号による一括登録
Yes
No
Android: OEMConfig
Yes
No
macOS/iOS: 自動デバイス登録
Yes
Yes
Windows: Autopilot 登録
Yes
No
統合VoIP通話
Yes
No
ジオフェンスに基づくプロファイル切り替え
Yes
No
アプリカタログ / エンタープライズストア
Yes
Yes
Windows ビジネスストア
Yes
No
アプリケーションコンポーネントのブロック
Yes
No
Scalefusion デプロイヤー
Yes
No
コンテンツ / ファイル管理
Yes
No
ブラウザ管理
Yes
No
位置情報の追跡
Yes
Yes
リモートキャスト / 画面表示
Yes
No
リモートコントロール
Yes
No
画面録画 / スクリーンショット
Yes
No
VoIP通話
Yes
No
無人リモートアクセス (Intel AMT)
Yes
No
ファイルの同期 / 転送
Yes
一部対応
ITSM 連携
Yes
Yes
OS およびドライバーのアップデート
Yes
Yes
内蔵ディレクトリ
Yes
No
SSO 連携 (SAML/OIDC)
Yes
Yes
ローカル管理者パスワードソリューション (LAPS)
Yes
No
Just-in-Time 管理者昇格
Yes
No
SCIM アウトバウンドコネクタ
Yes
Yes
キーカード認証
Yes
No
条件付き SSO
Yes
No
拡張アクセス方針 (XAP)
Yes
近日公開
ユーザーポータル
Yes
No
Secure Web Gateway (SWG)
Yes
No
I/O デバイスアクセス制御
Yes
基本
macOS システムアプリ制御
高度
基本
自動コンプライアンス
Yes
Yes
CIS レベル 1 および 2 フレームワーク
Yes
Yes
モバイル脅威防御 (MTD)
Yes
No
自動コンプライアンス
はい。Apple、Windows、Android
はい。
MTD
はい – Check Point Harmony と統合。
明示的な MTD 統合の記載なし。
All the information mentioned is based on our research from publicly available information only. Updated: August 2026.
すべての変更にIT部門の介入を必要とせず、エンドポイント環境をスムーズに稼働させ続けます。フリート全体の管理を自動化し、デバイスとポリシーを正常な状態に保ち、注意が必要な問題が発生した際には迅速に対処します。
ゼロタッチ登録
Android、Apple、Windows、ChromeOS 全体で15種類以上の登録オプション(ゼロタッチやプラットフォームネイティブな方法を含む)を使用し、ユーザーの手元に届く前にデバイスを準備できます。
リモートトラブルシューティング
リモート勤務の従業員にデバイスのトラブルが発生した際に対応できます。デバイスにリモートでアクセスして問題を修正し、現地訪問なしで業務に復帰させます。
OSおよびアプリの管理
展開から完了までアップデートを管理します。ロールアウトのスケジュール設定、展開方法の制御、進捗状況の追跡、および要対応事項へのアクションを実行します。
Airthink AI
自然言語の指示を、すぐに実行可能な PowerShell、Shell、Bash、または Python スクリプトに変換し、管理対象のエンドポイントにデプロイします。
無人リモートアクセス
Intel AMT を活用した帯域外アクセス、電源操作、BIOS 制御により、電源がオフの状態であっても、サポート対象の Windows デバイスにリモートでアクセスできます。
ダイナミック スクリプティング
デバイスおよびユーザーの属性に合わせてスクリプトを適応させ、定常的なエンドポイント作業が必要な際に自動実行するようにスケジュール設定します。
OEM コンフィグ
デバイスポリシーと並行してOEM固有の機能を直接構成し、メーカー固有の制御を同一の管理ワークフローに統合します。
きめ細やかなアプリケーション制御
特定のアプリコンポーネントのブロック、時間や速度による使用制限、ポリシーによるアクセス管理を行える制御機能により、単なるアプリ許可リストの枠を超えた管理を実現します。
ジオフェンスに基づくプロファイル切替
円形または多角形のジオフェンスを使用して位置情報をアクションに変換し、デバイスの移動に応じてプロファイルの変更やワークフローをトリガーできます。
Scalefusion デプロイヤー
アプリ、スクリプト、コマンド、ファイルをデプロイ可能なインストーラーにパッケージ化し、実行順序や展開前後のアクションを組み込みます。
ブラウザ管理
URL制御、ブラウザポリシー、キオスクブラウジング、および管理対象エンドポイントに対する高度な制御を通じて、ブラウジング体験を管理します。
コンテンツ管理
一元化された配信と、エンドポイント管理に組み込まれたファイル転送機能により、アプリ、ファイル、コンテンツを必要なデバイスの近くに維持します。
適切なタイミングで、適切なデバイスを使用し、適切なユーザーに正しいアクセス権を付与します。アイデンティティとデバイスのコンテキストを活用して、すべてのアクセス決定をセキュリティ要件に適合させます。
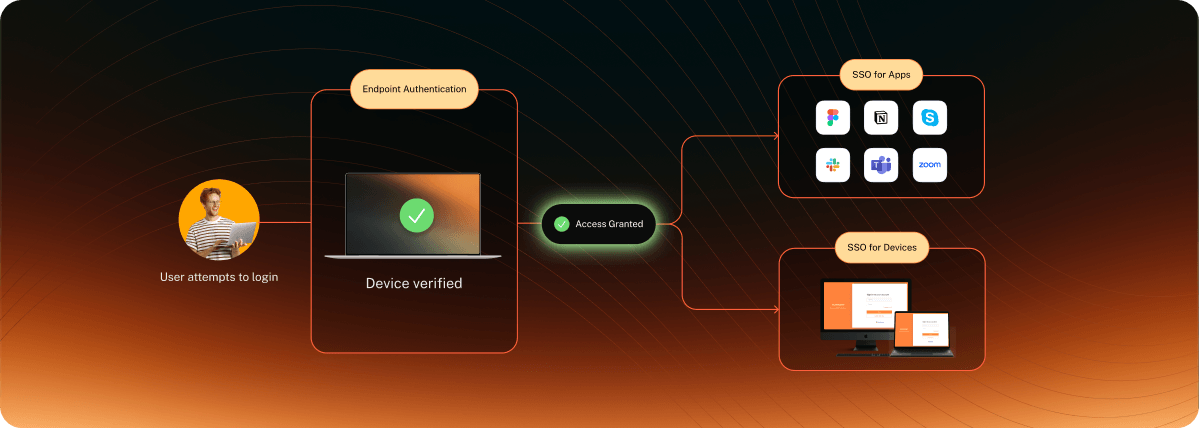
エンタープライズ SSO
組織ですでに使用しているアイデンティティプロバイダー向けの SAML および OIDC サポートにより、業務アプリへの安全な単一サインインをユーザーに提供します。
コンテキストアウェアアクセス
アクセスを許可する前に、デバイスの状態、場所、IPアドレス、アプリケーションの状態、その他のコンテキストを考慮したポリシーにより、単純なログインの枠を超えた制御を行います。
Just-in-Time 管理者アクセス
必要な場合にのみユーザーに特権を一時的に付与し、検証を必要とする一時的なアクセスを提供して、タスク完了時に自動的に失効させます。
デバイス認証
物理的またはデジタルのキーカードを使用して管理対象デバイスを安全な認証キーに変換し、サポート対象デバイス向けにはオフライン認証オプションも提供します。
ユーザーポータル
従業員が割り当てられたアプリケーションを1箇所で見つけられるようにし、IT部門の管理負担を増やすことなく日常のアクセスを簡素化します。
ローカル管理者パスワード管理 (LAPS)
ローカル管理者パスワードを自動的に生成・ローテーションし、特権資格情報を一意に保つことで、共有パスワードや古くなったパスワードのリスクを軽減します。
SCIM インバウンドおよびアウトバウンド
SCIM 2.0 を介した自動プロビジョニングおよびプロビジョニング解除、更新、無効化により、アイデンティティエコシステム全体でユーザーとグループを同期状態に保ちます。
パスワードレス認証
パススキー、信頼されたデバイス、サポートされているアクセスポイント上の安全な認証方法を使用して、パスワードに依存せずにユーザーがサインインできるようにします。
エンドポイントの安全性とコンプライアンスを常時確認・修復する手間なく維持できます。監査への即時対応を可能にしつつ、本来なら管理者の負担となるセキュリティ課題をシステムが処理します。
エンドポイントのセキュリティを継続的に評価し、コンプライアンスの逸脱を修復して、Windows、Apple、Android 全体で監査に対応可能なレポートを生成します。
ウェブセキュリティポリシーをエンドポイントに直接適用します。ウェブサイトのフィルタリング、クラウドアプリアクセスの制限を行い、ユーザー、デバイス、場所、ネットワーク、リアルタイムのデバイス状態に基づいてポリシーを調整します。
USBドライブ、SDカード、外部ストレージ、その他のI/Oデバイスに対するきめ細やかな制御、暗号化要件、詳細なアクセスログにより、機密データを保護します。
エンドポイントの脆弱性を特定し、対応の優先順位付けを行い、脆弱性体制の明確な可視化を通じて修復を加速します。
環境全体におけるデータセキュリティの体制を可視化し、注意が必要な領域を特定します。
アプリのID、署名証明書、バージョン、ハッシュを使用して、管理された macOS デバイス上のアプリケーションを許可または制限し、きめ細やかなポリシーとアクティビティログを適用します。
プラットフォームがコンテキストを統合しているため、自分でパズルを組み立て直すことなく、「何が起きたか」から「次に何をすべきか」へとスムーズに移行できます。
デバイスがポリシーから外れる
必要なセキュリティ要件が変わり、デバイスが期待される状態に維持されなくなります。
ユーザーがサインインを試みる
次のログイン時にデバイスの現在のセキュリティ状態を使用して、アクセスを継続すべきかどうかを判断できます。
デバイスの状態に応じてアクセスが応答する
構成されたポリシーにより、デバイスの状態に基づいてアクセスが許可、制限、またはブロックされます。
デバイスがコンプライアンス状態に復帰する
必要なアクションを実行することで、デバイスがポリシーの期待するセキュリティ状態に戻ります。
作業の再開
デバイスが要求された状態に戻ると、アクセスが再開され、ユーザーは業務を継続できます。
IT運用のペースを落とすことなく移行を実行できます。移行期間中もユーザーの生産性を維持し、デバイスを管理下に入れ、ビジネスを円滑に進めましょう。
専門家にお問い合わせください専任のアカウントマネージャー
お客様の環境を理解し、プラットフォームを最大限に活用できるようサポートする専任の窓口を提供します。
オンボーディング支援
セットアップ、構成、ロールアウトを通じて専門的なガイダンスを提供し、価値実現までの時間を短縮します。
24時間週6日プレミアムサポート
製品の専門家に素早く連絡できるため、トラブルがユーザーや業務の妨げになるのを防ぎます。
既存のワークフローを維持
ペースを崩さずに前進—ダウンタイムを最小限に抑え、遅延を削減します。
60以上のブランドにおいて、Scalefusion は TurnPoint にデバイス環境全体を管理する統一された手段を提供しました。
コアのエンドポイント管理から、連携されたセキュリティとアクセスに至るまで、Scalefusion は環境に必要な機能へと至る明確な道筋を提供します。
エンドポイント
管理
Starts at
エンドポイントのコンプライアンス
&セキュリティ
ゼロトラスト
アクセス
Scalefusionは操作を理解するのが非常に簡単でした。私は決してITの専門家ではありませんが、導入を進めているタブレットを設定する必要があり、とても助かりました。
Jacob S.
中堅企業(従業員51〜1,000名)
Scalefusionのクラウドベースのプラットフォームのおかげで、グループやプロファイル全体にわたる無数のデバイスを、苦労することなく管理できています。ハードウェアの煩わしさは一切なく、どこからでもシームレスに制御できます。
Hüseyin Dal
エンタープライズシステム部門長(従業員501〜1,000名)
プロファイルの更新が容易で、ほぼ瞬時にすべてのデバイスに反映されます。これはデバイス1台から始めたときも、現在の20台になっても全く変わりません。
Douglas G.
大企業(従業員1,000名以上)
Scalefusionのサポートはまさにヒーローです!担当のAnanthさんは、私の厄介なWebアプリの問題に対して、クリエイティブな解決策と親切なガイダンスで対応してくれました。私の懸念を最優先に考えてくれたため、ストレスなく解決できました。
May Anne A
中堅企業(従業員51〜1,000名)
PriyankaさんとScalefusionチームによる素晴らしいサポートのおかげで、問題を迅速に解決し、予定通りに本番運用を開始することができました。
Oluseye O.
大企業(従業員1,000名以上)
共有のWindowsデバイスをロックダウンし、簡単に管理できるようにするのに大いに役立っています。
メディア制作会社の検証済みユーザー
小規模企業(従業員50名以下)
移行にあたって、必ずしもすべてのデバイスを手動で操作する必要はありません。Scalefusion は、別のMDMですでに管理されているデバイスへの Windows エージェントのプッシュなど、複数の移行パスをサポートしています。また、Apple 環境向けには Apple Business Manager を介した特定の移行オプションも用意されています。Scalefusion では移行支援も提供しています。
はい。Scalefusion は、Microsoft Entra ID、Google Workspace、Okta、PingOne、SAML、OIDC/OAuth 2.0、および ITSM 連携など、アイデンティティ、ITSM、その他のITシステム全体の統合をサポートしています。
はい。Scalefusion の UEM、OneIdP、Veltar の各機能は要件に応じて導入できるため、まずはエンドポイント管理から始め、必要に応じてアイデンティティ、アクセス、コンプライアンス、エンドポイントセキュリティへと拡張することが可能です。
Scalefusion の機能は UEM、OneIdP、Veltar に整理されており、必要な機能に基づいたパッケージ構成になっています。重要な違いは、これらの機能が、IT部門が個別の管理・アイデンティティ・セキュリティシステムを連携させる手間を省き、最初から連携して動作するように設計されている点です。
Scalefusion は、ユーザーへの影響を最小限に抑えるように設計された移行アプローチをサポートしています。サポートされている Apple 移行ワークフローを使用する場合、対象デバイスは工場出荷時リセットなしで Scalefusion に移行でき、他のプラットフォームもそれぞれの登録パスに従うことができます。移行計画は、すでに使用されているデバイスと登録方法に合わせて構築されます。
One platform for endpoint management, endpoint security, and secure user access.


