Единая платформа для управления устройствами, пользователями, доступом и безопасностью во всей вашей среде. От развертывания устройств и повседневных операций до соответствия требованиям и устранения неполадок — выйдите за рамки простого управления устройствами и покройте весь жизненный цикл конечных точек в одном месте.
Унифицированное управление конечными точками (UEM)
Больше, чем просто управление конечными точками.
Поддерживайте работу среды конечных точек без необходимости вмешательства ИТ в каждое изменение. Автоматизируйте управление парком устройств, поддерживайте актуальность политик и вмешивайтесь только тогда, когда что-то требует вашего внимания.
Регистрация Zero-Touch
Подготавливайте устройства до того, как они попадут к пользователям, используя более 15 вариантов регистрации для Android, Apple, Windows и ChromeOS, включая методы Zero-Touch и встроенные методы платформы.
Удаленное устранение неполадок
Будьте рядом с удаленными сотрудниками, когда возникают проблемы с устройствами. Получите удаленный доступ к их устройствам, устраните проблему и верните их к работе без визита на рабочее место.
Управление ОС и приложениями
Управляйте обновлениями от развертывания до завершения. Планируйте развертывания, контролируйте их проведение, отслеживайте прогресс и реагируйте на то, что требует внимания.
Airthink AI
Превращайте инструкции на естественном языке в готовые к выполнению скрипты PowerShell, Shell, Bash или Python, а затем развертывайте их на управляемых конечных точках.
Необслуживаемый удаленный доступ
Получайте удаленный доступ к поддерживаемым устройствам Windows, даже когда они выключены, с помощью Intel AMT для внеполосного доступа, управления питанием и контроля BIOS.
Динамическое создание скриптов
Адаптируйте скрипты под атрибуты устройств и пользователей, а затем планируйте их автоматический запуск при выполнении повторяющихся задач.
Конфигурация OEM
Настраивайте возможности конкретных OEM-производителей прямо вместе с политиками устройств, объединяя специфические элементы управления в едином рабочем процессе.
Детальный контроль приложений
Выходите за рамки белых списков приложений с помощью элементов управления, способных блокировать определенные компоненты приложений, ограничивать использование по времени или скорости и управлять доступом по политике.
Переключение профилей по геозонам
Превращайте местоположение в действие с помощью круговых или многоугольных геозон, которые могут вызывать смену профилей и рабочих процессов при перемещении устройств.
Scalefusion Deployer
Упаковывайте приложения, скрипты, команды и файлы в развертываемые инсталляторы со встроенным порядком выполнения и действиями до и после развертывания.
Управление браузером
Управляйте работой в браузере с помощью элементов управления URL, политик браузера, режима киоска и более глубоких настроек на управляемых конечных точках.
Управление контентом
Держите приложения, файлы и контент ближе к устройствам, которым они нужны, с централизованным распространением и передачей файлов, встроенными в управление конечными точками.
Доступ Zero Trust
Нужные люди. Прямой доступ.
Предоставляйте правильный доступ нужным людям, на правильных устройствах и в нужное время. Используйте контекст идентичности и устройства, чтобы каждое решение о доступе соответствовало вашим требованиям безопасности.
Корпоративный SSO
Предоставьте пользователям единый безопасный вход в рабочие приложения с поддержкой SAML и OIDC для поставщиков удостоверений, которых уже использует ваша организация.
Контекстно-зависимый доступ
Идите дальше простого входа в систему с помощью политик, которые учитывают состояние устройства, местоположение, IP-адрес, статус приложения и другой контекст перед предоставлением доступа.
Администратор Just-in-Time
Предоставляйте пользователям повышенные привилегии только тогда, когда они им нужны, с помощью временного доступа, который может требовать подтверждения и автоматически истекать по завершении задачи.
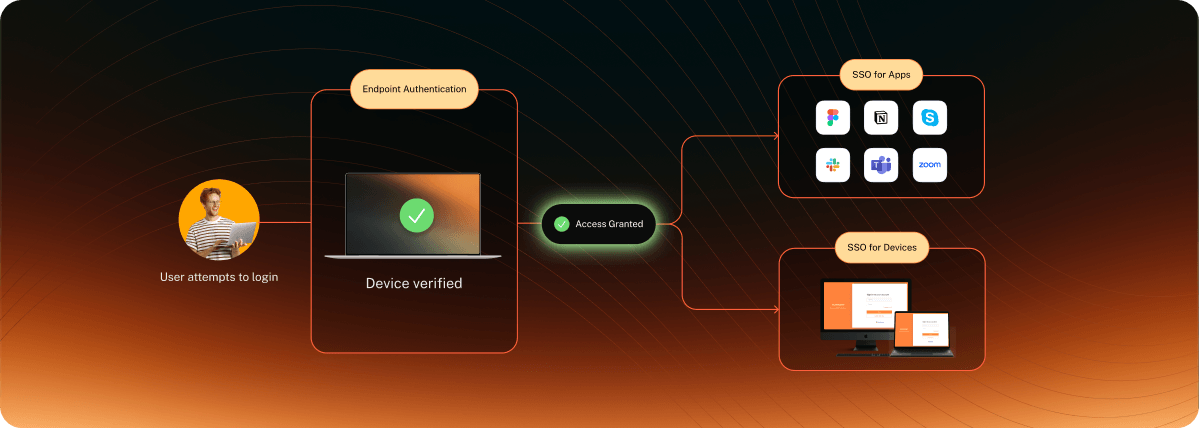
Аутентификация устройств
Превращайте управляемые устройства в защищенные ключи аутентификации с помощью физических или цифровых ключей-карт, включая параметры автономной аутентификации для поддерживаемых устройств.
Портал пользователя
Предоставьте сотрудникам единое место для поиска назначенных им приложений, упростив ежедневный доступ без создания дополнительной нагрузки на ИТ-отдел.
Управление паролями локального администратора (LAPS)
Автоматически создавайте и меняйте пароли локального администратора, сохраняя уникальность привилегированных учетных данных и снижая риск использования общих или устаревших паролей.
Входящий и исходящий SCIM
Поддерживайте синхронизацию пользователей и групп в вашей экосистеме удостоверений с помощью автоматизированного подготовки и отзыва учетных записей (provisioning), обновлений и деактивации через SCIM 2.0.
Беспарольная аутентификация
Позвольте пользователям входить в систему без паролей, используя passkeys, доверенные устройства и защищенные методы аутентификации в поддерживаемых точках доступа.
Поддерживайте безопасность и соответствие конечных точек требованиям без постоянных проверок и исправлений. Будьте готовы к аудитам, пока система безопасности берет на себя проблемы, которые иначе легли бы на ваш стол.
Автоматизированное соответствие конечных точек
Непрерывно оценивайте безопасность конечных точек, устраняйте отклонения от политик соответствия и создавайте готовые к аудиту отчеты для Windows, Apple и Android.
Secure Web Gateway
Применяйте политики веб-безопасности непосредственно на конечной точке. Фильтруйте веб-сайты, ограничивайте доступ к облачным приложениям и настраивайте политики с учетом пользователя, устройства, местоположения, сети и текущего состояния устройства.
Предотвращение утечки данных на конечных точках
Защищайте конфиденциальные данные с помощью детальных элементов управления для USB-накопителей, SD-карт, внешних хранилищ и других устройств I/O, с требованиями шифрования и подробными журналами доступа.
Обнаружение уязвимостей
Выявляйте уязвимости конечных точек, расставляйте приоритеты и ускоряйте их устранение благодаря четкой видимости уровня защищенности.
Управление состоянием безопасности данных
Получите представление о состоянии безопасности данных и выявите области, требующие внимания во всей вашей среде.
Контроль приложений
Разрешайте или ограничивайте приложения на управляемых устройствах macOS с помощью идентификации приложений, сертификатов подписи, версий или хешей, используя детальные политики и журналы активности.
Посмотреть в действии
Проследите за жизненным циклом ИТ прямо на ваших глазах.
Платформа сохраняет контекст единым, позволяя вам переходить от того, что произошло, к тому, что делать дальше, без необходимости самостоятельно собирать все воедино.
1
Устройство выходит за рамки политики
Требуемое условие безопасности меняется, и устройство больше не находится в ожидаемом состоянии.
2
Пользователь пытается войти в систему
Следующий вход в систему может использовать текущее состояние безопасности устройства для определения возможности продолжения доступа.
3
Доступ реагирует на состояние устройства
Настроенная политика разрешает, ограничивает или блокирует доступ в зависимости от состояния устройства.
4
Устройство приводится в соответствие требованиям
Необходимое действие возвращает устройство в состояние безопасности, ожидаемое вашей политикой.
5
Работа возобновляется
Как только устройство возвращается в требуемое состояние, доступ возобновляется, и пользователь возвращается к работе.
Осуществите переход, не замедляя работу ИТ-операций. Обеспечьте продуктивность пользователей, управляемость устройств и бесперебойность бизнеса на протяжении всего периода перехода.
От базового управления конечными точками до подключенной безопасности и доступа — Scalefusion предоставляет четкий путь к возможностям, которые требуются вашей среде.
Управление конечными точками
Starts at
$2
/device/month.
Соответствие и безопасность конечных точек
+$3
/device/month.
Доступ Zero Trust
+$4
/device/month.
Отзывы клиентов
Почему другие ИТ-администраторы выбирают Scalefusion.
В Scalefusion было очень легко разобраться. Я далеко не ИТ-специалист, но мне нужно было настроить планшеты, которые мы внедряем, и все прошло гладко.
JS
Jacob S.
Средний бизнес (51–1000 сотр.)
Облачная платформа Scalefusion позволяет нам без особых усилий управлять огромным количеством устройств в группах и профилях. Никакой головной боли с оборудованием, только полный контроль из любой точки.
HD
Hüseyin Dal
Руководитель корпоративных систем (501–1000 сотрудников)
Обновлять профили просто, и изменения вступают в силу на всех устройствах практически мгновенно. Это работало безупречно как с одним устройством в начале, так и сейчас с 20 устройствами.
DG
Douglas G.
Крупный бизнес (> 1000 сотр.)
Специалист поддержки Scalefusion — настоящий герой! Анант решил мою сложную проблему с веб-приложением с помощью креативного подхода и дружелюбных подсказок. Моя задача стала их приоритетом.
MA
May Anne A
Средний бизнес (51–1000 сотр.)
Благодаря превосходной поддержке Приянки и команды Scalefusion мы смогли быстро решить проблему и запустить систему в работу точно по плану.
OO
Oluseye O.
Крупный бизнес (>1000 сотр.)
Помогает нам держать общие устройства Windows заблокированными и простыми в управлении.
MP
Проверенный пользователь в сфере медиапроизводства
Малый бизнес (50 или менее сотр.)
Часто задаваемые вопросы
Миграция не обязательно означает ручную настройку каждого устройства. Scalefusion поддерживает несколько путей миграции, включая принудительную установку своего агента Windows на устройства, уже управляемые другим MDM, в то время как среды Apple имеют специфические варианты миграции через Apple Business Manager. Scalefusion также предлагает помощь в миграции.
Да. Scalefusion поддерживает интеграции в области идентификации, ITSM и других ИТ-систем, включая Microsoft Entra ID, Google Workspace, Okta, PingOne, SAML, OIDC/OAuth 2.0 и интеграции ITSM.
Да. Возможности UEM, OneIdP и Veltar от Scalefusion можно внедрять в соответствии с вашими требованиями, что позволяет начать с управления конечными точками и расширить функционал до идентификации, доступа, соответствия и безопасности по мере необходимости.
Функции Scalefusion распределены по категориям UEM, OneIdP и Veltar, а комплектация зависит от нужных вам возможностей. Главное отличие заключается в том, что эти функции изначально созданы для совместной работы, а не требуют от ИТ-отдела самостоятельного объединения разрозненных систем управления, идентификации и безопасности.
Scalefusion поддерживает подходы к миграции, разработанные для минимизации неудобств для пользователей. При использовании поддерживаемых рабочих процессов миграции Apple подходящие устройства могут перейти на Scalefusion без сброса до заводских настроек, в то время как другие платформы следуют своим собственным путям регистрации. План миграции строится на основе уже используемых устройств и методов регистрации.