Gerätevertrauen und Zugriffsverwaltung

Gerätevertrauen und Zugriffsverwaltung für die Belegschaft.

Vom ersten Tag an, an dem ein Benutzer beitritt, bis hin zu jeder Anwendung, die er benötigt: Geben Sie Ihrer Belegschaft den richtigen Zugriff auf dem richtigen Gerät, zur richtigen Zeit und mit dem richtigen Berechtigungsniveau. Halten Sie alles miteinander verbunden, wenn sich die Belegschaft ändert.

OneIdP
Sicherheit von Belegschafts-Identitäten

Die Säulen, die den Zugriff funktionsfähig machen.

Identitätsmanagement

Identitätsmanagement

Verwalten Sie Belegschafts-Identitäten, Verzeichnisse, Gruppen und Identitätsanbieter-Integrationen.

Cloud-Verzeichnis Identitätsintegration ADFS Benutzer- & Gruppenverwaltung Identitätsföderation
Zugriffsverwaltung

Zugriffsverwaltung

Wenden Sie Zugriffsrichtlinien basierend auf Anmeldekontext, Gerätevertrauen und Authentifizierungsanforderungen an.

Kontinuierliche Zugriffsevaluierung Kontextbezogener Zugriff Geräteauthentifizierung Multi-Faktor-Authentifizierung
Privilegierte Zugriffsverwaltung

Privilegierte Zugriffsverwaltung

Gewähren Sie temporäre Administratorrechte, sichern Sie lokale Administratorpasswörter und pflegen Sie Audit-Trails.

Just-in-Time Privilegierter Zugriff Lokale Administrator-Passwortverwaltung
Single Sign-On

Single Sign-On

Geben Sie Benutzern eine einheitliche Anmeldung für Arbeits-Apps, mit passwortloser Authentifizierung und App-spezifischen Zugriffsrichtlinien.

Passwortlose Authentifizierung Enterprise SSO Erweiterte Zugriffsrichtlinien (XAP)
Identitäts-Lebenszyklus-Management

Identitäts-Lebenszyklus-Management

Automatisieren Sie die Bereitstellung und Aufhebung der Bereitstellung über verbundene Anwendungen hinweg, wenn sich die Identitäten der Belegschaft ändern.

SCIM-Benutzerbereitstellung SCIM-Benutzer-Deprovisionierung Attributzuordnungen Gruppensynchronisation
Identitätsmanagement

Lassen Sie die Identität für die Belegschaft arbeiten.

Ihre Belegschaft ändert sich ständig. Halten Sie die Identitäten auf dem neuesten Stand und Ihre Organisation abgestimmt, wenn Mitarbeiter hinzukommen, umziehen und ihre Rollen wechseln.

illus_cloud_directory
Cloud Directory

Cloud Directory

Bringen Sie Benutzer in einem zentralen Verzeichnis mit Ihrer eigenen Domäne oder einer benutzerdefinierten OneIdP-Domäne zusammen. Halten Sie Identitäten, Benutzerinformationen und Authentifizierung an einem Ort organisiert.

illus_user
User & Group Management

User & Group Management

Organisieren Sie Benutzer in Gruppen, halten Sie ihre Informationen auf dem neuesten Stand und verwalten Sie sie von einem Ort aus. Geben Sie jedem Team, jeder Rolle und jedem Auftrag die Struktur, die es benötigt.

illus_user_lifecycle
User Lifecycle Management

User Lifecycle Management

Automatisieren Sie die Bereitstellung und Aufhebung der Bereitstellung von Benutzern und halten Sie die Identitätsdaten auf dem neuesten Stand. Verfolgen Sie die Kontoaktivierung, damit das Onboarding in Bewegung bleibt.

illus_identity_integration
Identity Integration

Identity Integration

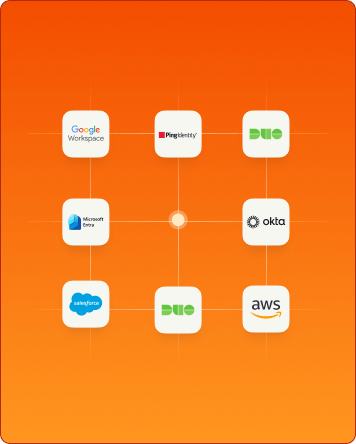
Verbinden und synchronisieren Sie Benutzer aus Microsoft Entra, Google Workspace, Okta, PingOne, Active Directory, OpenLDAP und anderen SAML 2.0-Quellen, mit automatischem Benutzerabgleich und Migration.

illus_federation
Identity Federation

Identity Federation

Lassen Sie Benutzer sich mit vorhandenen Identitätsanbieter-Anmeldeinformationen authentifizieren, während OneIdP sie mit dem benötigten Zugriff verbindet, ohne ein zweites Passwort für dieselbe Identität zu erstellen.

illus_adfs
ADFS

ADFS

Erweitern Sie OneIdP auf ADFS-basierte Anwendungen und lokale Dienste und verbinden Sie Ihre vorhandene Identitätsumgebung mit der Cloud.

Machen Sie das Gerät zu einem Teil der Zugriffsentscheidung.

Zugriffsverwaltung

Wo Zugriff auf Kontext trifft.

Ermöglichen Sie Ihrer Belegschaft einen nahtlosen und sicheren Zugriff auf alle benötigten Apps. Bleiben Sie über jeden Zugriffsversuch informiert.

Kontinuierliche Zugriffsevaluierung

Überprüfen Sie die Geräte-Compliance und passen Sie den Zugriff an, wenn sich der Sicherheitsstatus ändert, damit das vertrauenswürdige Gerät von gestern nicht zum Fleck von heute wird.

Geräteauthentifizierung

Authentifizieren Sie Benutzer direkt auf dem Anmeldebildschirm des Endpunkts über OneIdP oder vorhandene IdP-Anmeldeinformationen, wobei Gerätevertrauen und Compliance in die Anmeldeentscheidung integriert sind.

Multi-Faktor-Authentifizierung

Stärken Sie Anmeldungen mit OTP aus dem OneIdP Authenticator, Authentifizierungs-Apps von, per E-Mail oder einem anderen verwalteten Gerät, Unterstützung für Offline-Authentifizierung.

Audit-Protokollierung & Berichterstattung

Überwachen Sie Identitäts- und Zugriffsaktivitäten, untersuchen Sie Vorfälle und exportieren Sie detaillierte Aufzeichnungen, wann immer Sie diese benötigen.

Kontextbezogener Zugriff

Berücksichtigen Sie Signale wie Gerät, Browser, Standort, IP, Wi-Fi, Datum und Uhrzeit, um fundiertere Zugriffsentscheidungen zu treffen.

Privilegierte Zugriffsverwaltung

Privileg, wenn die Arbeit es verlangt.

Machen Sie privilegierte Arbeiten schneller ausführbar und einfacher zu steuern. Geben Sie den Mitarbeitern den erforderlichen Zugriff, während die Administrator-Anmeldeinformationen für die gesamte Belegschaft sicher bleiben.

Just-in-Time Privilegierter Zugriff

Lassen Sie Standardbenutzer genehmigte Anwendungen mit Administratorrechten ausführen, mit zeitgebundener Erhöhung, die automatisch endet, wenn der konfigurierte Zeitraum abgelaufen ist.

Lösung für lokale Administratorpasswörter

Halten Sie die Administrator-Anmeldeinformationen unter Windows und macOS eindeutig, regelmäßig rotiert und zentral verwaltet, um die Sicherheitsbasis an jedem Endpunkt zu stärken.

Zugriffszusammenfassung & Aktivitätsprotokolle

Sehen Sie, wer wann, warum und auf welchem Gerät Privilegien erhöht hat, mit Aktivitätsdetails und exportierbaren Berichten, die Ihnen eine klare Aufzeichnung zur Überprüfung und Prüfung bieten.

privileged access management

Beziehen Sie das Gerätevertrauen in die Zugriffsentscheidung ein.

Single Sign-On

Ein-Klick-Anmeldung für
Ihre Belegschaft.

Geben Sie Ihren Mitarbeitern mit nur einem Klick Zugriff auf Arbeits-Apps und halten Sie die Authentifizierung zentral, sicher und einfacher zu verwalten.

Passwortlose  Authentifizierung

Passwortlose
Authentifizierung

Bieten Sie Mitarbeitern einen schnelleren, sichereren Zugriff auf SSO-fähige Apps und Unternehmens-E-Mails auf von Scalefusion verwalteten Geräten, wobei der Zugriff durch den Gerätestatus und vordefinierte Richtlinien abgesichert ist.

Erweiterte Zugriffsrichtlinien  (XAP)

Erweiterte Zugriffsrichtlinien
(XAP)

Lassen Sie sich den Zugriff auf Arbeits-Apps erst verdienen. Überprüfen Sie Geräte-Compliance, IP, Standort, App-Status, Betriebssystem und Updates und gewähren Sie Zugriff nur, wenn die erforderlichen Bedingungen erfüllt sind.

Access features
Benutzerportal

Benutzerportal

Zentralisieren Sie genehmigte Arbeits-Apps in einem gebrandeten Portal mit einem auf Ihre Teams zugeschnittenen Layout. Geben Sie Mitarbeitern einen zentralen Ort, um Apps zu finden und zu starten, mit Ein-Klick-Anmeldung für unterstützte SSO-Konfigurationen.

Unternehmens-App  SSO

Unternehmens-App
SSO

Lassen Sie Ihre Belegschaft sich einmal anmelden und im Flow bleiben, während Sie genau im Auge behalten, was hinter dieser Anmeldung steckt – durch Gerätevertrauen, Browserprüfungen und MFA.

Identitäts-Lebenszyklus-Management

Lassen Sie Identitätsänderungen weiter reisen.

Tragen Sie Änderungen in der Belegschaft auf jedes System über, das davon abhängt, sodass Onboarding, Rollenwechsel und Offboarding im Tempo des Unternehmens ablaufen.

Conditional Access

SCIM Inbound

Synchronisieren Sie Belegschaftsänderungen automatisch in OneIdP, wenn Benutzer und Gruppen in der verbundenen Identität hinzugefügt oder aktualisiert werden, sodass Ihr Verzeichnis auf dem neuesten Stand und bereit für die Benutzerbereitstellung ist.

SCIM Outbound

Übertragen Sie Identitätsänderungen von OneIdP in verbundene Anwendungen und Verzeichnisse, sodass Onboarding, Rollenwechsel und Offboarding dort aktuell bleiben, wo diese Identitäten verwendet werden.

Integrationen

Integration mit führenden Identitätsanbietern

Nahtlose Integration mit führenden Identitätsanbietern wie Okta, Microsoft Entra (ehemals Azure AD) und Google Workspace. Importieren Sie Ihre Benutzer, ohne Verzeichnisse und Benutzeridentitäten von Grund auf neu erstellen zu müssen.

OneIdP

Der richtige Zugriff für Ihre Belegschaft beginnt beim Gerätevertrauen.

Trending videos

Video

What is single sign-on?

Video ansehen

Video

Secure email access on UEM managed devices

Video ansehen

Video

Entra SSO configuration with Scalefusion OneIdP

Video ansehen

Video

Secure email access on UEM managed devices

Video ansehen

Video

What is conditional access?

Video ansehen

Video

Centralized user portal for SSO

Video ansehen

Video

Google Workspace configuration with Scalefusion OneIdP

Video ansehen

Häufig gestellte Fragen

Ja. OneIdP lässt sich in Identitätsquellen wie Microsoft Entra, Google Workspace, Okta, PingOne, Active Directory und OpenLDAP integrieren. Verwenden Sie die unterstützte Identitätsföderation, um Ihr bestehendes Setup zu verbinden und die Authentifizierung der Mitarbeiter zu vereinfachen, ohne Ihre Identitätsumgebung von Grund auf neu erstellen zu müssen.

Demo erhalten