Device Trust i Zarządzanie Dostępem

Zaufanie do urządzeń i zarządzanie dostępem dla pracowników.

Od pierwszego dnia pracy po każdą wymaganą aplikację – zapewnij pracownikom odpowiedni dostęp na odpowiednim urządzeniu, we właściwym czasie i z właściwym poziomem uprawnień. Utrzymaj wszystko w połączeniu, podczas gdy zespół się zmienia.

OneIdP
Bezpieczeństwo tożsamości pracowników

Filary, dzięki którym dostęp działa.

Zarządzanie Tożsamością

Zarządzanie Tożsamością

Zarządzaj tożsamościami pracowników, katalogami, grupami i integracjami dostawców tożsamości.

Katalog w chmurze Integracja tożsamości ADFS Zarządzanie użytkownikami i grupami Federacja tożsamości
Zarządzanie Dostępem

Zarządzanie Dostępem

Zastosuj zasady dostępu w oparciu o kontekst logowania, zaufanie urządzenia i wymagania dotyczące uwierzytelniania.

Ciągła ocena dostępu Dostęp uwzględniający kontekst Uwierzytelnianie urządzeń Uwierzytelnianie wieloskładnikowe (MFA)
Zarządzanie Dostępem Uprzywilejowanym

Zarządzanie Dostępem Uprzywilejowanym

Nadawaj tymczasowe uprawnienia administratora, zabezpiecz hasła administratora lokalnego i zachowaj ścieżki audytu.

Dostęp uprzywilejowany typu Just-in-Time Zarządzanie hasłami administratorów lokalnych
Single Sign-On

Single Sign-On

Zapewnij użytkownikom jedno spersonalizowane logowanie do aplikacji roboczych dzięki uwierzytelnianiu bezhasłowemu i zasadom dostępu specyficznym dla aplikacji.

Uwierzytelnianie bez haseł Firmowe SSO Rozszerzone zasady dostępu (XAP)
Zarządzanie Cyklem Życia Tożsamości

Zarządzanie Cyklem Życia Tożsamości

Automatyzuj tworzenie i usuwanie dostępu we wszystkich połączonych aplikacjach wraz ze zmieniającymi się tożsamościami pracowników.

Udostępnianie kont SCIM Cofanie uprawnień SCIM Mapowanie atrybutów Synchronizacja grup
Zarządzanie tożsamością

Narzędzia do sprawnego wdrożenia kontroli i nadzoru nad załogą

Kadra firmy może ulec dynamicznym fluktuacjom, zwolnieniom czy przeobrażeniom w zależności od pełnionego departamentu lub etapu.

illus_cloud_directory
Cloud Directory

Cloud Directory

Ujednolic profil działalności dodając jedno repozytorium użytkowników, przypiętych do specjalnych lub dotychczasowych witryn (domen) podlegających kontroli.

illus_user
User & Group Management

User & Group Management

Klasyfikuj zespół dla zorganizowania przepływu materiałów. Przyznawaj spójne wdrożenia w oparciu o specyfikę wykonywanej w firmie pracy dla zespołów z podobnymi postulatami.

illus_user_lifecycle
User Lifecycle Management

User Lifecycle Management

Pozbądź się przymusu ręcznej edycji podczas delegacji, powierzeń ról i zmian stanowisk.

illus_identity_integration
Identity Integration

Identity Integration

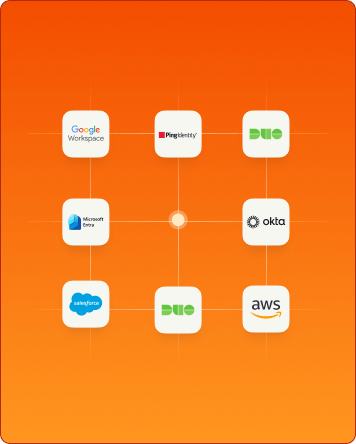
Pobieraj poświadczenia, ustaw automatyczne przenosiny i zachowuj systemową integralność we współpracujących instancjach sieci tj Active Directory, Okta, Microsoft Entra, Google Workspace i in.

illus_federation
Identity Federation

Identity Federation

Zastosuj mechanizmy integrujące metody dla tożsamości poprzez system Single Sign-On od wybranego dostawcy usług za pomocą unikalnego panelu, ucinając konieczność prowadzenia zdywersyfikowanych repozytoriów z dodatkowymi poświadczeniami dla każdego pakietu.

illus_adfs
ADFS

ADFS

Usługa na życzenie umożliwiająca zarządzanie z wykorzystaniem mechanizmów Microsoft Active Directory i przenoszenia profili użytkowników by włączyć synchronizację między fizycznym ośrodkiem a systemami przetwarzania w chmurze.

Spraw by konfiguracja systemu była ważna dla nadawania pozwoleń.

Zarządzanie Dostępem

Połączenie dostępu z odpowiednim kontekstem w systemie.

Wspomóż swoją załogę ułatwionym autoryzowaniem do najbardziej poszukiwanych pakietów instalacyjnych bez narażenia w procesie. Monitoruj sytuację przy każdej pojawiającej się próbie uwierzytelnienia.

Bezprzerwowa walidacja dostępu

Monitoruj systemy oraz aplikacje aby sprawdzić wczesne objawy zmiany bezpieczeństwa. Z pozoru bezpieczne maszyny i narzędzia szybko przekształcają się w ukryte ryzyko o ile są ignorowane.

Potwierdzenie urzędzenia

Realizuj nadzór bezpośrednio za sprawą systemu identyfikacji dostawcy usługi albo używając poświadczenia uwierzytelnienia OneIdP, powiązanego ze standardem oraz stopniem używanego urządzenia.

Wieloskładnikowe logowanie

Twórz lepsze rozwiązania do weryfikacji sprzętu dla zabezpieczeń o wieloelementowej mechanice weryfikacji sprzętowej czy offline, a to na bazie aplikacji trzecich, a także po wdrożeniu haseł z wiadomości e-mail czy SMS.

Dziennik zdarzeń

Rejestruj dzienniki zachowań wszystkich elementów by ocenić czy wymagają większej rozwagi. System dostarczy dokładne pliki i powiadomienia, niezbędne podczas kontroli.

Okoliczności użycia

Wykorzystuj informacje dotyczące stacji roboczej, ustawień routerów, systemu z którego użytkownik działa w danej chwili w celu zapewnienia dokładniejszych werdyktów.

Uprawnienia i Kontrola

Specjalne uwierzytelnienia pod szczególnym nadzorem i tylko wtedy kiedy zachodzi wymóg.

Uzyskuj pełną kontrolę na drodze administracji systemami zachowując wymagany postulat bycia dostępnym bez uszczerbku dla ogólnej weryfikacji.

Administrowanie dla systemu weryfikacji typu JIT

Pozwalaj zwykłym kontom użytkownika by w danej chwili przełączały się pomiędzy weryfikacjami z wykorzystaniem uprawnień w randze kont administracyjnych na podstawie tymczasowego odstępstwa, powracającego natychmiastowo na koniec cyklu do pozycji bazowej po wcześniej zdefiniowanym okresie.

Logowanie Administratora Systemu LAPS

System kontroli z podmienianymi kluczami dla systemów mac oraz Windows w trybie zarządzanego oprogramowania na zewnątrz, by zagwarantować odporność poświadczeń.

Podgląd działań / Audyt zdarzeń w Dzienniku

Otrzymuj przejrzyste dzienniki wskazujące gdzie zażądano kontroli uprawnień, powód i konkretny punkt użycia (PC/telefon) dla generowania raportu pod analizę bezpieczeństwa.

privileged access management

Obniż zagrożenia wykorzystując model Zero Trust u użytkowników końcowych.

Single Sign-On

Logowanie jednym kliknięciem
dla Twoich pracowników.

Zapewnij swoim pracownikom dostęp do aplikacji firmowych za pomocą jednego kliknięcia, zachowując uwierzytelnianie w scentralizowanej, bezpieczniejszej i łatwiejszej w zarządzaniu formie.

Uwierzytelnianie  bez haseł

Uwierzytelnianie
bez haseł

Zapewnij pracownikom szybszy i bezpieczniejszy dostęp do aplikacji obsługujących logowanie jednokrotne (SSO) i poczty firmowej na urządzeniach zarządzanych przez Scalefusion, przy dostępie chronionym przez stan urządzenia i z góry określone zasady.

Rozszerzone zasady  dostępu (XAP)

Rozszerzone zasady
dostępu (XAP)

Spraw, by żądanie dostępu do aplikacji musiało zostać udowodnione. Sprawdzaj zgodność urządzenia, IP, lokalizację, status aplikacji, system operacyjny oraz aktualizacje, i przyznawaj dostęp tylko wtedy, gdy spełnione są wymagane warunki.

Access features
Portal Użytkownika

Portal Użytkownika

Scentralizuj zatwierdzone aplikacje firmowe w jednym oznaczonym logo portalu o układzie dopasowanym do Twoich zespołów. Daj pracownikom jedno miejsce do znajdowania i uruchamiania aplikacji, z logowaniem jednym kliknięciem dla obsługiwanych konfiguracji SSO.

Korporacyjne  aplikacje SSO

Korporacyjne
aplikacje SSO

Pozwól swoim pracownikom zalogować się raz i pozostać w rytmie pracy, mając na oku to, co kryje się za tym logowaniem poprzez zaufanie do urządzenia, weryfikację przeglądarki oraz uwierzytelnianie wieloskładnikowe (MFA).

Zarządzanie Cyklem Życia Tożsamości

Zwiększ zasięg zmian tożsamości.

Przenoś modyfikacje w strukturze personelu na wszystkie zależne od nich systemy, utrzymując wdrożenia nowych pracowników (onboarding), zmiany ról i zwolnienia (offboarding) w tempie pracy firmy.

Conditional Access

Ruch przychodzący SCIM (Inbound)

Automatycznie synchronizuj zmiany dotyczące pracowników z systemem OneIdP wraz z dodawaniem i edycją użytkowników lub grup, aby zachować stałą gotowość na wdrożenie.

Ruch wychodzący SCIM (Outbound)

Przekazuj zmiany w tożsamościach z poziomu OneIdP do połączonych aplikacji i katalogów, zachowując aktualne i sprawne procedury wdrażania lub zmiany personelu tam, gdzie wymagane są dane.

Integracje

Integracja z czołowymi dostawcami tożsamości

Bezproblemowo zintegruj oprogramowanie z kluczowymi systemami m.in. Okta, Microsoft Entra (dawniej znany jako Azure AD) oraz Google Workspace. Importuj użytkowników bez konieczności ręcznego tworzenia nowych danych od zera.

OneIdP

Zagwarantowanie pewności dla organizacji zaczyna się od nadzoru używanego sprzętu.

Trending videos

Video

What is single sign-on?

Obejrzyj wideo

Video

Secure email access on UEM managed devices

Obejrzyj wideo

Video

Entra SSO configuration with Scalefusion OneIdP

Obejrzyj wideo

Video

Secure email access on UEM managed devices

Obejrzyj wideo

Video

What is conditional access?

Obejrzyj wideo

Video

Centralized user portal for SSO

Obejrzyj wideo

Video

Google Workspace configuration with Scalefusion OneIdP

Obejrzyj wideo

Często zadawane pytania

Rozwiązanie OneIdP podłącza i w pełni funkcjonuje pod bazą platform tj: PingOne, OKTA, MS Entra, Google Workspaces oraz wspiera ActiveDirectory (w tym OpenLDAP). Aby pominąć budowanie nowych przestrzeni i profili pracowniczych używaj połączonych ról wirtualnych dla lepszej sprawności systemowej i zmniejszenia kosztów.

Uzyskaj demo