Eine Plattform zur Verwaltung von Geräten, Benutzern, Zugriff und Sicherheit in Ihrer gesamten Umgebung. Gehen Sie von der Gerätebereitstellung und dem täglichen Betrieb bis hin zu Compliance und Behebung über die reine Geräteverwaltung hinaus und decken Sie den gesamten Endpoint-Lifecycle an einem Ort ab.
Halten Sie Ihre Endpunkt-Umgebung am Laufen, ohne dass jede Änderung einen IT-Eingriff erfordert. Automatisieren Sie die flottenweite Verwaltung, halten Sie Geräte und Richtlinien auf Kurs und greifen Sie ein, wenn etwas Ihre Aufmerksamkeit erfordert.
Zero-Touch-Registrierung
Bereiten Sie Geräte vor, bevor sie die Benutzer erreichen, mit über 15 Registrierungsoptionen für Android, Apple, Windows und ChromeOS, einschließlich Zero-Touch- und plattformnativen Methoden.
Remote-Fehlerbehebung
Seien Sie für Ihre Remote-Mitarbeiter da, wenn Geräteprobleme im Weg stehen. Greifen Sie aus der Ferne auf deren Geräte zu, beheben Sie das Problem und lassen Sie sie ohne Vor-Ort-Besuch weiterarbeiten.
Betriebssystem- und App-Verwaltung
Verwalten Sie Updates von der Bereitstellung bis zum Abschluss. Planen Sie Rollouts, steuern Sie die Umsetzung, verfolgen Sie den Fortschritt und handeln Sie bei Handlungsbedarf.
Airthink AI
Verwandeln Sie Anweisungen in natürlicher Sprache in ausführungsbereite PowerShell-, Shell-, Bash- oder Python-Skripte und stellen Sie diese auf verwalteten Endpunkten bereit.
Unbeaufsichtigter Fernzugriff
Greifen Sie per Fernzugriff auf unterstützte Windows-Geräte zu, selbst wenn diese ausgeschaltet sind – dank Intel AMT für Out-of-Band-Zugriff, Energieaktionen und BIOS-Steuerung.
Dynamisches Skripting
Passen Sie Skripte an Geräte- und Benutzerattribute an und planen Sie deren automatische Ausführung, wenn wiederkehrende Endpunktaufgaben anstehen.
OEM Config
Konfigurieren Sie OEM-spezifische Funktionen direkt neben Geräterichtlinien und bringen Sie herstellerspezifische Bedienelemente in denselben Verwaltungsworkflow ein.
Granulare Anwendungssteuerung
Gehen Sie über App-Freigabelisten hinaus mit Steuerungen, die bestimmte App-Komponenten blockieren, die Nutzung nach Zeit oder Geschwindigkeit einschränken und den Zugriff per Richtlinie verwalten können.
Geofence-basierter Profilwechsel
Verwandeln Sie Standorte in Aktionen mit kreisförmigen oder polygonalen Geofences, die Profiländerungen und Workflows auslösen, wenn sich Geräte bewegen.
Scalefusion Deployer
Verpacken Sie Apps, Skripte, Befehle und Dateien in bereitstellbare Installer, mit integrierter Ausführungsreihenfolge sowie Vor- und Nachbereitungsaktionen.
Browser-Verwaltung
Verwalten Sie das Browser-Erlebnis mit URL-Steuerelementen, Browser-Richtlinien, Kiosk-Browsing und tiefergehenden Kontrollen über verwaltete Endpunkte hinweg.
Inhaltsverwaltung
Halten Sie Apps, Dateien und Inhalte nah an den Geräten, die sie benötigen, mit zentralisierter Verteilung und integrierter Dateiübertragung für die Endpunktverwaltung.
Zero Trust Access
Die richtigen Personen. Direkt verbunden.
Geben Sie den richtigen Zugriff in die richtigen Hände, auf die richtigen Geräte und zum richtigen Zeitpunkt. Nutzen Sie Identitäts- und Gerätekontext, um jede Zugriffsentscheidung an Ihren Sicherheitsanforderungen auszurichten.
Unternehmens-SSO
Bieten Sie Benutzern eine sichere Anmeldung für ihre Arbeitsanwendungen, mit SAML- und OIDC-Unterstützung für die Identitätsanbieter, die Ihre Organisation bereits verwendet.
Kontextbasierter Zugriff
Gehen Sie über die Anmeldung hinaus mit Richtlinien, die den Gerätezustand, Standort, IP-Adresse, Anwendungsstatus und weiteren Kontext berücksichtigen, bevor Zugriff gewährt wird.
Just-in-Time Admin
Gewähren Sie Benutzern erweiterte Berechtigungen nur dann, wenn sie diese benötigen, mit temporärem Zugriff, der eine Verifizierung erfordern und nach Abschluss der Aufgabe automatisch ablaufen kann.
Geräteauthentifizierung
Verwandeln Sie verwaltete Geräte in sichere Authentifizierungsschlüssel mit physischen oder digitalen Schlüsselkarten, einschließlich Offline-Authentifizierungsoptionen für unterstützte Geräte.
Benutzerportal
Geben Sie Mitarbeitern einen zentralen Ort, um ihre zugewiesenen Anwendungen zu finden, was den täglichen Zugriff vereinfacht, ohne zusätzlichen Verwaltungsaufwand für die IT zu erzeugen.
Local Admin Password Management (LAPS)
Generieren und rotieren Sie lokale Administratorpasswörter automatisch, halten Sie privilegierte Anmeldeinformationen eindeutig und reduzieren Sie das Risiko gemeinsamer oder veralteter Passwörter.
SCIM Inbound & Outbound
Halten Sie Benutzer und Gruppen in Ihrem Identitätsökosystem synchron mit automatisiertem Provisioning & Deprovisioning, Updates und Deaktivierungen über SCIM 2.0.
Passworthlose Authentifizierung
Ermöglichen Sie Benutzern die Anmeldung ohne Passwörter mithilfe von Passkeys, vertrauenswürdigen Geräten und sicheren Authentifizierungsmethoden an unterstützten Zugriffspunkten.
Halten Sie Ihre Endpunkte sicher und compliant, ohne sie ständig überprüfen und korrigieren zu müssen. Bleiben Sie auditbereit, während die Sicherheit die Probleme übernimmt, die sonst auf Ihrem Tisch landen würden.
Automatisierte Endpunkt-Compliance
Bewerten Sie die Endpunktsicherheit kontinuierlich, beheben Sie Compliance-Abweichungen und generieren Sie auditbereite Berichte für Windows, Apple und Android.
Secure Web Gateway
Wenden Sie Websicherheitsrichtlinien direkt am Endpunkt an. Filtern Sie Websites, beschränken Sie den Zugriff auf Cloud-Apps und passen Sie Richtlinien nach Benutzer, Gerät, Standort, Netzwerk und Echtzeit-Gerätezustand an.
Endpoint Data Loss Prevention
Schützen Sie sensible Daten mit granularen Steuerelementen für USB-Laufwerke, SD-Karten, externen Speicher und andere E/A-Geräte, inklusive Verschlüsselungsanforderungen und detaillierten Zugriffsprotokollen.
Schwachstellenerkennung
Identifizieren Sie Schwachstellen an Endpunkten, priorisieren Sie Handlungsbedarf und beschleunigen Sie die Behebung durch klare Transparenz Ihres Sicherheitsstatus.
Data Security Posture Management
Erhalten Sie Einblick in Ihren Datensicherheitsstatus und identifizieren Sie Bereiche in Ihrer Umgebung, die Aufmerksamkeit erfordern.
Anwendungssteuerung
Erlauben oder beschränken Sie Anwendungen auf verwalteten macOS-Geräten mithilfe von App-Identität, Signaturzertifikaten, Versionen oder Hashes, mit granularen Richtlinien und Aktivitätsprotokollen.
In Aktion sehen
Erleben Sie Ihren IT-Lifecycle vor Ihren Augen.
Die Plattform hält den Kontext zusammen, sodass Sie von dem übergehen können, was passiert ist, zu dem, was als Nächstes zu tun ist, ohne die Teile selbst zusammensetzen zu müssen.
1
Das Gerät entspricht nicht mehr der Richtlinie
Eine erforderliche Sicherheitsbedingung ändert sich, und das Gerät befindet sich nicht mehr im erwarteten Zustand.
2
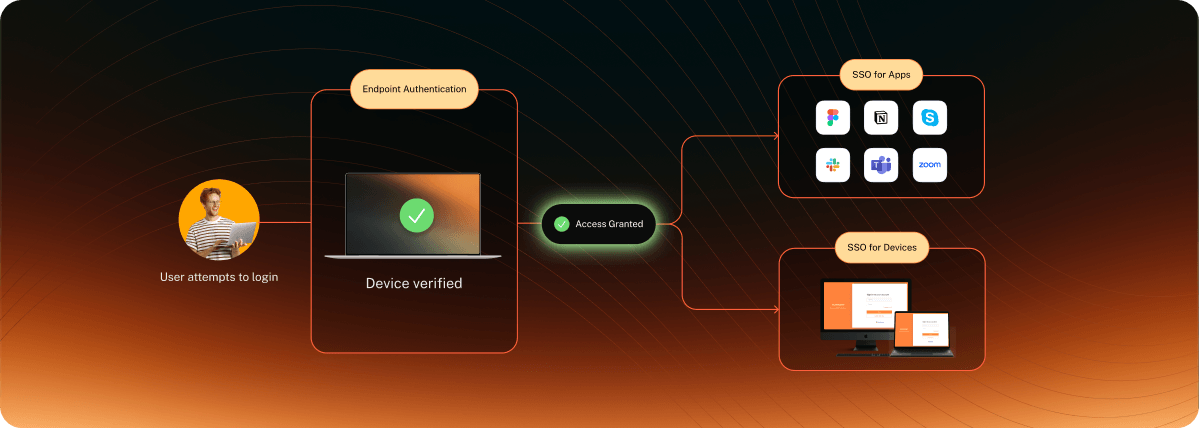
Der Benutzer versucht sich anzumelden
Die nächste Anmeldung kann den aktuellen Sicherheitszustand des Geräts nutzen, um zu bestimmen, ob der Zugriff fortgesetzt werden soll.
3
Der Zugriff reagiert auf den Gerätezustand
Die konfigurierte Richtlinie erlaubt, beschränkt oder blockiert den Zugriff basierend auf dem Gerätezustand.
4
Das Gerät wird wieder compliant gemacht
Die erforderliche Aktion bringt das Gerät in den von Ihrer Richtlinie erwarteten Sicherheitszustand zurück.
5
Die Arbeit wird fortgesetzt
Sobald sich das Gerät wieder im erforderlichen Zustand befindet, kann der Zugriff fortgesetzt werden und der Benutzer kehrt zur Arbeit zurück.
Wechseln Sie nicht nur den MDM. Verändern Sie, was möglich ist.
Gestalten Sie den Übergang, ohne Ihre IT-Aktivitäten zu verlangsamen. Sorgen Sie während der Transition für produktive Benutzer, verwaltete Geräte und einen reibungslosen Geschäftsbetrieb.
Von der zentralen Endpunktverwaltung bis hin zu vernetzter Sicherheit und Zugriff bietet Scalefusion Ihnen einen klaren Weg zu den Funktionen, die Ihre Umgebung erfordert.
Endpoint Management
Starts at
$2
/device/month.
Endpoint Compliance & Sicherheit
+$3
/device/month.
Zero Trust Access
+$4
/device/month.
Kundenbewertungen
Warum andere IT-Administratoren Scalefusion wählen.
Scalefusion war sehr einfach zu verstehen. Ich bin keineswegs eine IT-Person, aber ich muss die Tablets einrichten, die wir implementieren.
JS
Jacob S.
Mittelstand (51-1000 Mitarbeiter)
Scalefusions Cloud-Plattform ermöglicht es uns, unzählige Geräte über Gruppen und Profile hinweg zu verwalten, und das ohne Mühe. Keine Hardware-Probleme, nur nahtlose Kontrolle von überall.
HD
Hüseyin Dal
Leiter Enterprise Systems (501-1000 Mitarbeiter)
Das Aktualisieren von Profilen ist einfach und wirkt sich fast sofort auf alle Geräte aus. Das gilt genauso, wenn wir mit 1 Gerät begonnen haben wie jetzt mit 20.
DG
Douglas G.
Großunternehmen (> 1000 Mitarbeiter)
Scalefusion Support-Held! Ananth hat mein kniffliges Web-App-Problem mit einer kreativen Lösung und freundlicher Anleitung gelöst. Meine Anliegen wurden zu seiner Priorität, was mich stressfrei machte.
MA
May Anne A
Mittelstand (51-1000 Mitarbeiter)
Dank des hervorragenden Supports von Priyanka und dem Scalefusion-Team konnten wir das Problem schnell lösen und wie geplant live gehen.
OO
Oluseye O.
Großunternehmen (>1000 Mitarbeiter)
Hilft uns, gemeinsam genutzte Windows-Geräte gesperrt und einfach zu verwalten.
MP
Verifizierter Benutzer in der Medienproduktion
Kleinunternehmen (50 oder weniger Mitarbeiter)
Häufig gestellte Fragen
Eine Migration bedeutet nicht zwangsläufig, jedes Gerät manuell anfassen zu müssen. Scalefusion unterstützt mehrere Migrationswege, einschließlich des Pushs seines Windows-Agenten auf Geräte, die bereits von einem anderen MDM verwaltet werden, während Apple-Umgebungen spezifische Migrationsoptionen über den Apple Business Manager bieten. Scalefusion bietet zudem Migrationsunterstützung.
Ja. Scalefusion unterstützt Integrationen in den Bereichen Identität, ITSM und andere IT-Systeme, einschließlich Microsoft Entra ID, Google Workspace, Okta, PingOne, SAML, OIDC/OAuth 2.0 sowie ITSM-Integrationen.
Ja. Die UEM-, OneIdP- und Veltar-Funktionen von Scalefusion können entsprechend Ihren Anforderungen übernommen werden, sodass Sie mit der Endpunktverwaltung beginnen und je nach Bedarf auf Identität, Zugriff, Compliance und Endpunktsicherheit ausdehnen können.
Die Funktionen von Scalefusion sind auf UEM, OneIdP und Veltar aufgeteilt, mit einer Paketierung basierend auf den von Ihnen benötigten Funktionen. Der entscheidende Unterschied ist, dass diese Funktionen so konzipiert sind, dass sie zusammenarbeiten, anstatt dass die IT separate Management-, Identitäts- und Sicherheitssysteme selbst verknüpfen muss.
Scalefusion unterstützt Migrationsansätze, die darauf ausgelegt sind, Benutzerunterbrechungen zu minimieren. Mit unterstützten Apple-Migrations-Workflows können berechtigte Geräte ohne Werkseinstellung zu Scalefusion migrieren, während andere Plattformen ihren jeweiligen Registrierungswegen folgen. Ihr Migrationsplan wird auf Basis der bereits verwendeten Geräte und Registrierungsmethoden erstellt.