Une plateforme unique pour gérer les appareils, les utilisateurs, les accès et la sécurité dans tout votre environnement. Du déploiement des appareils et des opérations quotidiennes à la conformité et à la remédiation, allez au-delà de la gestion des appareils pour couvrir l'intégralité du cycle de vie des terminaux en un seul endroit.
Maintenez votre environnement de terminaux en mouvement sans faire de chaque modification une intervention informatique. Automatisez la gestion à l'échelle de la flotte, gardez les appareils et les politiques sur la bonne voie, et intervenez lorsque quelque chose requiert votre attention.
Inscription Zero-Touch
Préparez les appareils avant qu'ils ne parviennent aux utilisateurs grâce à plus de 15 options d'inscription sur Android, Apple, Windows et ChromeOS, y compris des méthodes sans contact et natives de la plateforme.
Dépannage à distance
Soyez présent pour vos employés distants lorsque des problèmes d'appareil surviennent. Accédez à leurs appareils à distance, réglez le problème et remettez-les au travail sans déplacement physique.
Gestion du système d'exploitation et des applications
Gérez les mises à jour du déploiement à la finalisation. Planifiez les déploiements, contrôlez leur mise en œuvre, suivez la progression et agissez sur ce qui nécessite une attention particulière.
Airthink AI
Transformez des instructions en langage naturel en scripts PowerShell, Shell, Bash ou Python prêts à être exécutés, puis déployez-les sur les terminaux gérés.
Accès à distance sans surveillance
Accédez à distance aux appareils Windows pris en charge, même lorsqu'ils sont éteints, grâce à Intel AMT pour l'accès hors bande, les actions d'alimentation et le contrôle du BIOS.
Scripting dynamique
Adaptez les scripts aux attributs des appareils et des utilisateurs, puis planifiez leur exécution automatique lorsque des tâches récurrentes sur les terminaux doivent être effectuées.
OEM Config
Configurez des capacités spécifiques aux OEM directement aux côtés des politiques d'appareils, intégrant les contrôles propres au fabricant dans le même flux de travail de gestion.
Contrôles granulaires des applications
allez au-delà des listes blanches d'applications avec des contrôles permettant de bloquer des composants d'applications spécifiques, de restreindre l'utilisation par le temps ou la vitesse, et de gérer l'accès par politique.
Changement de profil basé sur le géofencing
Transformez la localisation en action avec des clôtures géographiques circulaires ou polygonales capables de déclencher des changements de profil et des flux de travail lors des déplacements des appareils.
Scalefusion Deployer
Regroupez applications, scripts, commandes et fichiers dans des programmes d'installation déployables, avec un ordre d'exécution et des actions de pré et post-déploiement intégrées.
Gestion des navigateurs
Gérez l'expérience de navigation avec des contrôles d'URL, des politiques de navigateur, la navigation en mode kiosque et des contrôles approfondis sur les terminaux gérés.
Gestion de contenu
Gardez applications, fichiers et contenus à portée des appareils qui en ont besoin, avec une distribution centralisée et un transfert de fichiers intégrés à la gestion des terminaux.
Accès Zero Trust
Les bonnes personnes. Directement connectées.
Placez le bon accès entre les mains des bonnes personnes, sur les bons appareils, au bon moment. Utilisez le contexte d'identité et de l'appareil pour aligner chaque décision d'accès sur vos exigences de sécurité.
SSO d'entreprise
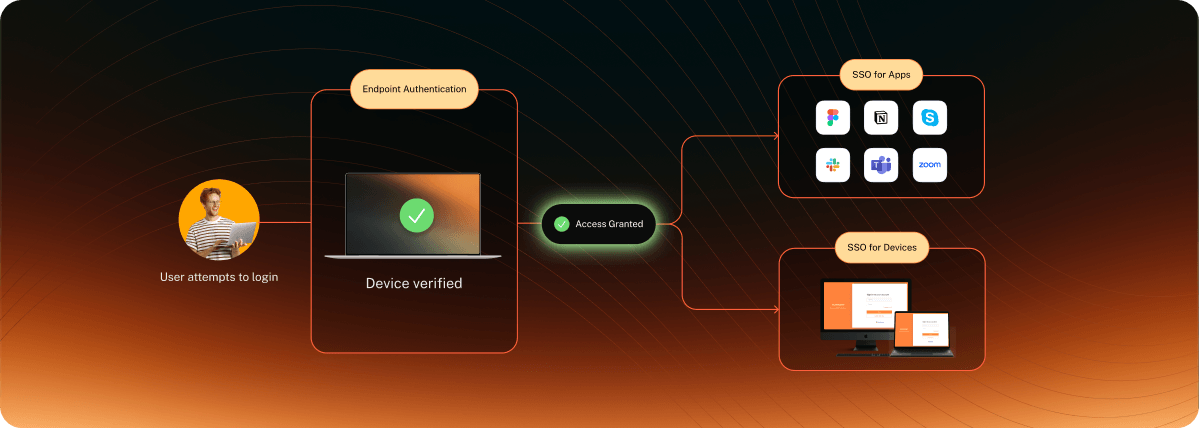
Offrez aux utilisateurs une connexion unique et sécurisée à leurs applications professionnelles, avec prise en charge de SAML et OIDC pour les fournisseurs d'identité déjà utilisés par votre organisation.
Accès contextuel
Allez au-delà de la simple connexion avec des politiques qui prennent en compte l'état de l'appareil, l'emplacement, l'adresse IP, l'état de l'application et d'autres contextes avant d'accorder l'accès.
Administrateur Just-in-Time
Octroyez aux utilisateurs des privilèges élevés uniquement lorsqu'ils en ont besoin, avec un accès temporaire nécessitant une vérification et expiré automatiquement une fois la tâche accomplie.
Authentification des appareils
Transformez les appareils gérés en clés d'authentification sécurisées grâce à des badges physiques ou numériques, incluant des options d'authentification hors ligne pour les appareils compatibles.
Portail utilisateur
Offrez aux employés un emplacement unique pour trouver leurs applications attribuées, simplifiant l'accès quotidien sans ajouter de charge de gestion pour l'informatique.
Gestion des mots de passe administrateur local (LAPS)
Générez et faites pivoter automatiquement les mots de passe administrateur local, garantissant l'unicité des informations d'identification privilégiées et réduisant le risque de mots de passe partagés ou obsolètes.
SCIM entrant et sortant
Maintenez la synchronisation des utilisateurs et des groupes dans votre écosystème d'identité grâce au provisionnement et au déprovisionnement automatisés, aux mises à jour et aux désactivations via SCIM 2.0.
Authentification sans mot de passe
Permettez aux utilisateurs de se connecter sans mot de passe, en utilisant des passkeys, des appareils de confiance et des méthodes d'authentification sécurisées sur les points d'accès pris en charge.
Maintenez vos terminaux sécurisés et conformes sans avoir à vérifier et corriger constamment. Restez prêts pour les audits tandis que la sécurité prend en charge les problèmes qui atterriraient autrement sur votre bureau.
Conformité automatisée des terminaux
Évaluez en continu la sécurité des terminaux, remédiez aux dérives de conformité et générez des rapports prêts pour les audits sous Windows, Apple et Android.
Secure Web Gateway
Appliquez des politiques de sécurité Web directement sur le terminal. Filtrez les sites Web, restreignez l'accès aux applications cloud et adaptez les politiques par utilisateur, appareil, emplacement, réseau et état de l'appareil en temps réel.
Prévention des fuites de données sur les terminaux
Protégez les données sensibles avec des contrôles granulaires pour les clés USB, cartes SD, stockage externe et autres périphériques I/O, avec des exigences de chiffrement et des journaux d'accès détaillés.
Détection des vulnérabilités
Identifiez les vulnérabilités des terminaux, hiérarchisez ce qui nécessite une attention particulière et accélérez la remédiation grâce à une visibilité claire de votre posture de vulnérabilité.
Gestion de la posture de sécurité des données
Obtenez une visibilité sur votre posture de sécurité des données et identifiez les zones nécessitant une attention particulière dans tout votre environnement.
Contrôle des applications
Autorisez ou restreignez les applications sur les appareils macOS gérés en utilisant l'identité de l'application, les certificats de signature, les versions ou les hachages, avec des politiques granulaires et des journaux d'activité.
Voir en action
Visualisez le cycle de vie de votre informatique sous vos yeux.
La plateforme conserve le contexte lié, vous permettant de passer de ce qui s'est passé à ce qu'il faut faire ensuite sans avoir à reconstituer les pièces vous-même.
1
L'appareil sort de la politique
Une condition de sécurité requise change et l'appareil n'est plus dans l'état attendu.
2
L'utilisateur essaie de se connecter
La prochaine connexion peut utiliser l'état de sécurité actuel de l'appareil pour déterminer si l'accès doit continuer.
3
L'accès répond à l'état de l'appareil
La politique configurée autorise, restreint ou bloque l'accès en fonction de l'état de l'appareil.
4
L'appareil est remis en conformité
L'action requise ramène l'appareil vers l'état de sécurité attendu par votre politique.
5
Reprise du travail
Une fois que l'appareil est de nouveau dans l'état requis, l'accès peut reprendre et l'utilisateur peut se remettre au travail.
Ne changez pas seulement de MDM. Changez ce qui est possible.
Effectuez la transition sans ralentir vos opérations informatiques. Maintenez la productivité des utilisateurs, la gestion des appareils et la fluidité de l'activité tout au long de la transition.
De la gestion unifiée des terminaux à la sécurité et à l'accès connectés, Scalefusion vous offre une voie claire vers les capacités requises par votre environnement.
Gestion des terminaux
Starts at
$2
/device/month.
Conformité et sécurité des terminaux
+$3
/device/month.
Accès Zero Trust
+$4
/device/month.
Avis clients
Pourquoi d'autres administrateurs informatiques choisissent Scalefusion.
Scalefusion a été très facile à comprendre. Je ne suis pas du tout une personne informatique, mais je suis obligé de configurer les tablettes que nous mettons en œuvre.
JS
Jacob S.
Marché moyen (51-1000 employés)
La plateforme cloud de Scalefusion nous permet de gérer d'innombrables appareils à travers des groupes et des profils, le tout sans transpirer. Pas de maux de tête matériels, juste un contrôle transparent depuis n'importe où.
HD
Hüseyin Dal
Responsable des systèmes d'entreprise (501-1000 employés)
La mise à jour des profils est facile à faire et prend effet sur tous les appareils presque instantanément. Cela a été aussi vrai lorsque nous avons commencé avec 1 appareil que maintenant avec 20.
DG
Douglas G.
Entreprise (> 1000 employés)
Support client Scalefusion, un héros ! Ananth a résolu mon problème d'application Web complexe avec une solution créative et des conseils amicaux. Mes préoccupations sont devenues leur priorité, me laissant sans stress.
MA
May Anne A
Marché moyen (51-1000 employés)
Grâce au support exceptionnel fourni par Priyanka et l'équipe Scalefusion, nous avons pu résoudre le problème rapidement et être opérationnels comme prévu.
OO
Oluseye O.
Entreprise (>1000 employés)
Nous aide à maintenir les appareils Windows partagés verrouillés et faciles à gérer
MP
Utilisateur vérifié dans la production médiatique
Petite entreprise (50 employés ou moins)
Foire aux questions
Une migration ne signifie pas nécessairement manipuler chaque appareil manuellement. Scalefusion prend en charge plusieurs voies de migration, notamment le déploiement de son agent Windows sur des appareils déjà gérés par un autre MDM, tandis que les environnements Apple disposent d'options de migration spécifiques via Apple Business Manager. Scalefusion propose également une assistance à la migration.
Oui. Scalefusion prend en charge des intégrations d'identité, ITSM et d'autres systèmes informatiques, notamment Microsoft Entra ID, Google Workspace, Okta, PingOne, SAML, OIDC/OAuth 2.0 et des intégrations ITSM.
Oui. Les capacités UEM, OneIdP et Veltar de Scalefusion peuvent être adoptées selon vos besoins, vous permettant de commencer par la gestion des terminaux pour évoluer ensuite vers l'identité, l'accès, la conformité et la sécurité des terminaux selon vos besoins.
Les capacités de Scalefusion sont réparties entre UEM, OneIdP et Veltar, avec un packaging basé sur vos besoins. La différence essentielle réside dans le fait que ces capacités sont conçues pour fonctionner ensemble, évitant ainsi à l'informatique de relier des systèmes distincts de gestion, d'identité et de sécurité.
Scalefusion prend en charge des approches de migration conçues pour minimiser les perturbations pour les utilisateurs. Avec les flux de migration Apple pris en charge, les appareils éligibles peuvent migrer vers Scalefusion sans réinitialisation d'usine, tandis que les autres plates-formes suivent leurs propres parcours d'inscription. Votre plan de migration est adapté aux appareils et aux méthodes d'inscription déjà utilisés.