Gestion de la confiance des appareils et des accès

Gestion de la confiance des appareils et des accès pour le personnel.

Dès le premier jour d'intégration d'un utilisateur jusqu'à chaque application dont il a besoin, donnez à votre personnel le bon accès sur le bon appareil, au bon moment, avec le bon niveau de privilège. Gardez tout connecté à mesure que le personnel évolue.

OneIdP
Sécurité de l'identité du personnel

Les piliers qui font fonctionner l'accès.

Gestion des identités

Gestion des identités

Gérez les identités du personnel, les annuaires, les groupes et les intégrations de fournisseurs d'identité.

Annuaire Cloud Intégration des identités ADFS Gestion des utilisateurs et des groupes Fédération des identités
Gestion des accès

Gestion des accès

Appliquez des politiques d'accès basées sur le contexte de connexion, la confiance de l'appareil et les exigences d'authentification.

Évaluation d'accès continue Accès contextuel Authentification de l'appareil Authentification multifacteur (MFA)
Gestion des accès à privilèges

Gestion des accès à privilèges

Accordez des privilèges d'administrateur temporaires, sécurisez les mots de passe d'administrateur local et maintenez des pistes d'audit.

Accès à privilèges Just-in-Time Gestion des mots de passe d'administrateur local
Single Sign-On

Single Sign-On

Offrez aux utilisateurs une connexion unique et personnalisée aux applications de travail, avec une authentification sans mot de passe et des politiques d'accès spécifiques aux applications.

Authentification sans mot de passe SSO d'entreprise Politiques d'accès étendues (XAP)
Gestion du cycle de vie de l'identité

Gestion du cycle de vie de l'identité

Automatisez le provisionnement et le déprovisionnement sur les applications connectées à mesure que les identités du personnel changent.

Provisionnement des utilisateurs SCIM Déprovisionnement des utilisateurs SCIM Mappage des attributs Synchronisation des groupes
Gestion des identités

Faites fonctionner l'identité pour le personnel.

Votre personnel est en constante évolution. Gardez les identités à jour et votre organisation alignée à mesure que les personnes vous rejoignent, se déplacent et changent de rôle.

illus_cloud_directory
Cloud Directory

Cloud Directory

Rassemblez les utilisateurs dans un annuaire central avec votre propre domaine ou un domaine OneIdP personnalisé. Gardez l'identité, les informations utilisateur et l'authentification organisées en un seul endroit.

illus_user
User & Group Management

User & Group Management

Organisez les utilisateurs en groupes, gardez leurs informations à jour et gérez-les depuis un seul endroit. Donnez à chaque équipe, rôle et mission la structure dont elle a besoin.

illus_user_lifecycle
User Lifecycle Management

User Lifecycle Management

Automatisez le provisionnement et le déprovisionnement des utilisateurs, et gardez les données d'identité à jour. Suivez l'activation du compte pour que l'intégration continue d'avancer.

illus_identity_integration
Identity Integration

Identity Integration

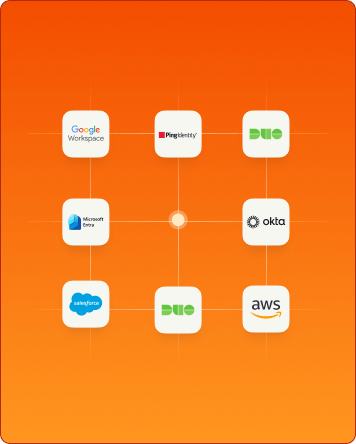
Connectez et synchronisez les utilisateurs de Microsoft Entra, Google Workspace, Okta, PingOne, Active Directory, OpenLDAP et d'autres sources SAML 2.0, avec une correspondance et une migration automatiques des utilisateurs.

illus_federation
Identity Federation

Identity Federation

Laissez les utilisateurs s'authentifier avec les identifiants existants de leur fournisseur d'identité pendant que OneIdP les connecte à l'accès dont ils ont besoin, sans créer de deuxième mot de passe pour la même identité.

illus_adfs
ADFS

ADFS

Étendez OneIdP aux applications basées sur ADFS et aux services sur site, connectant votre environnement d'identité existant au cloud.

Intégrez l'appareil dans la décision d'accès.

Gestion des accès

Là où l'accès rencontre le contexte.

Activez un accès transparent et sécurisé pour votre personnel à toutes les applications dont ils ont besoin. Restez informé de chaque tentative d'accès.

Évaluation d'accès continue

Vérifiez en permanence la conformité de l'appareil et ajustez l'accès lorsque son état de sécurité change, afin que l'appareil de confiance d'hier ne devienne pas le point aveugle d'aujourd'hui.

Authentification de l'appareil

Authentifiez les utilisateurs directement sur l'écran de connexion du terminal via OneIdP ou des identifiants IdP existants, en intégrant la confiance et la conformité de l'appareil dans la décision de connexion.

Authentification multifacteur

Renforcez les connexions avec l'OTP de OneIdP Authenticator, des applications d'authentification tierces, des e-mails ou un autre appareil géré, y compris la prise en charge de l'authentification hors ligne.

Journalisation d'audit et rapports

Surveillez l'activité des identités et des accès, enquêtez sur les incidents et exportez des enregistrements détaillés chaque fois que vous en avez besoin.

Accès contextuel

Tenez compte de signaux tels que l'appareil, le navigateur, l'emplacement, l'adresse IP, le Wi-Fi, la date et l'heure pour prendre des décisions d'accès plus éclairées.

Gestion des accès à privilèges

Le privilège, quand le travail l'exige.

Rendez le travail privilégié plus rapide à exécuter et plus facile à gouverner. Donnez aux employés l'accès dont ils ont besoin tout en gardant les identifiants d'administrateur sécurisés pour l'ensemble du personnel.

Accès à privilèges Just-in-Time

Laissez les utilisateurs standard exécuter les applications approuvées avec des privilèges d'administrateur, avec une élévation limitée dans le temps qui se termine automatiquement à la fin de la période configurée.

Solution de mot de passe d'administrateur local

Gardez les identifiants d'administrateur uniques, régulièrement renouvelés et gérés de manière centralisée sur Windows et macOS, renforçant la base de sécurité sur chaque endpoint.

Résumé des accès et journaux d'activité

Voyez qui a élevé ses privilèges, quand, pourquoi et sur quel appareil, avec des détails d'activité et des rapports exportables qui vous donnent un dossier clair pour examen et audit.

privileged access management

Intégrez la confiance de l'appareil dans la décision d'accès.

Single Sign-On

Connexion en un clic pour
votre personnel.

Offrez à vos employés un accès en un clic aux applications de travail tout en gardant l'authentification centralisée, sécurisée et plus simple à gérer.

Authentification  sans mot de passe

Authentification
sans mot de passe

Offrez aux employés un accès plus rapide et plus sécurisé aux applications compatibles SSO et aux e-mails professionnels sur les appareils gérés par Scalefusion, avec un accès soutenu par l'état de l'appareil et des politiques prédéfinies.

Politiques d'accès  étendues (XAP)

Politiques d'accès
étendues (XAP)

Faites en sorte que la demande d'accès à l'application de travail fasse ses preuves. Vérifiez la conformité de l'appareil, l'adresse IP, l'emplacement, l'état de l'application, le système d'exploitation et les mises à jour, et n'accordez l'accès que lorsque les conditions requises s'alignent.

Access features
Portail utilisateur

Portail utilisateur

Centralisez les applications de travail approuvées dans un portail personnalisé, avec une présentation adaptée à vos équipes. Donnez aux employés un endroit unique pour trouver et lancer des applications, avec une connexion en un clic pour les configurations SSO prises en charge.

SSO d'application  d'entreprise

SSO d'application
d'entreprise

Permettez à votre personnel de se connecter une seule fois et de rester dans le flux, tout en gardant un œil attentif sur ce qui se cache derrière cette connexion avec la confiance de l'appareil, les vérifications du navigateur et la MFA.

Gestion du cycle de vie de l'identité

Faites voyager les changements d'identité plus loin.

Transmettez les changements de personnel à chaque système qui en dépend, en maintenant l'intégration, les changements de rôle et les départs au même rythme que l'entreprise.

Conditional Access

SCIM Entrant

Synchronisez automatiquement les modifications du personnel dans OneIdP à mesure que les utilisateurs et les groupes sont ajoutés ou mis à jour dans l'identité connectée, gardant votre annuaire à jour et prêt pour le provisionnement des utilisateurs.

SCIM Sortant

Transférez les modifications d'identité de OneIdP vers les applications et annuaires connectés, en gardant l'intégration, les changements de rôle et les départs à jour partout où ces identités sont utilisées.

Intégrations

Intégration avec les principaux fournisseurs d'identité

Intégrez-vous de manière transparente avec les principaux fournisseurs d'identité tels qu'Okta, Microsoft Entra (anciennement Azure AD) et Google Workspace. Importez vos utilisateurs sans avoir besoin de créer des annuaires et des identités d'utilisateurs à partir de zéro.

OneIdP

Le bon accès pour votre personnel commence par la confiance de l'appareil.

Trending videos

Video

What is single sign-on?

Regarder la vidéo

Video

Secure email access on UEM managed devices

Regarder la vidéo

Video

Entra SSO configuration with Scalefusion OneIdP

Regarder la vidéo

Video

Secure email access on UEM managed devices

Regarder la vidéo

Video

What is conditional access?

Regarder la vidéo

Video

Centralized user portal for SSO

Regarder la vidéo

Video

Google Workspace configuration with Scalefusion OneIdP

Regarder la vidéo

Foire aux questions

Oui. OneIdP s'intègre aux sources d'identité telles que Microsoft Entra, Google Workspace, Okta, PingOne, Active Directory et OpenLDAP. Utilisez la fédération d'identités prise en charge pour connecter votre configuration existante et simplifier l'authentification du personnel sans reconstruire votre environnement d'identité à partir de zéro.

Obtenir une démo