Uma plataforma única para gerenciar dispositivos, usuários, acesso e segurança em todo o seu ambiente. Desde a implantação de dispositivos e operações diárias até conformidade e remediação, vá além do gerenciamento de dispositivos e cubra todo o ciclo de vida dos endpoints em um só lugar.
Mantenha seu ambiente de endpoints funcionando sem transformar cada mudança em uma intervenção de TI. Automatize o gerenciamento de toda a frota, mantenha dispositivos e políticas nos eixos e aja quando algo exigir sua atenção.
Inscrição Zero-Touch
Prepare os dispositivos antes que cheguem aos usuários com mais de 15 opções de inscrição em Android, Apple, Windows e ChromeOS, incluindo métodos sem toque e nativos da plataforma.
Solução de problemas remotos
Esteja presente para seus funcionários remotos quando problemas com dispositivos surgirem. Acesse os dispositivos deles remotamente, resolva o problema e faça-os voltar ao trabalho sem visitas presenciais.
Gerenciamento de SO e aplicativos
Gerencie atualizações desde a implantação até a conclusão. Programe implantações, controle como são aplicadas, acompanhe o progresso e aja sobre o que precisar de atenção.
Airthink AI
Transforme instruções em linguagem natural em scripts PowerShell, Shell, Bash ou Python prontos para execução, implantando-os em endpoints gerenciados.
Acesso remoto não supervisionado
Acesse dispositivos Windows compatíveis remotamente, mesmo quando desligados, usando o Intel AMT para acesso fora de banda, ações de energia e controle de BIOS.
Scripting dinâmico
Adapte scripts aos atributos de dispositivos e usuários, agendando-os para execução automática quando tarefas recorrentes de endpoints precisarem ocorrer.
OEM Config
Configure recursos específicos de OEM diretamente junto às políticas de dispositivos, integrando controles de fabricantes no mesmo fluxo de trabalho de gerenciamento.
Controles granulares de aplicativos
Vá além de listas de permissões de aplicativos com controles que podem bloquear componentes específicos de aplicativos, restringir o uso por tempo ou velocidade e gerenciar o acesso por política.
Mudança de perfil baseada em cerca geográfica
Transforme localização em ação com cercas geográficas circulares ou poligonais que disparam mudanças de perfil e fluxos de trabalho à medida que os dispositivos se movem.
Scalefusion Deployer
Empacote aplicativos, scripts, comandos e arquivos em instaladores implantáveis, com ordem de execução e ações pré e pós-implantação integradas.
Gerenciamento de navegadores
Gerencie a experiência de navegação com controles de URL, políticas de navegador, navegação em quiosque e controles mais profundos em endpoints gerenciados.
Gerenciamento de conteúdo
Mantenha aplicativos, arquivos e conteúdos próximos aos dispositivos que precisam deles, com distribuição centralizada e transferência de arquivos integrada.
Acesso Zero Trust
As pessoas certas. No lugar certo.
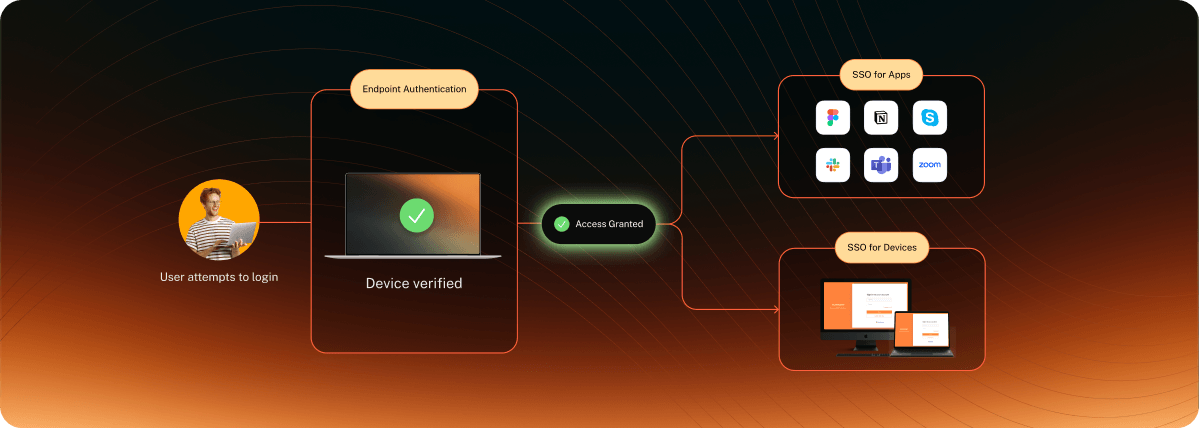
Coloque o acesso certo nas mãos certas, nos dispositivos certos e no momento certo. Use o contexto de identidade e do dispositivo para manter cada decisão de acesso alinhada aos seus requisitos de segurança.
SSO corporativo
Ofereça aos usuários um login seguro em seus aplicativos de trabalho, com suporte a SAML e OIDC para os provedores de identidade que sua organização já utiliza.
Acesso consciente do contexto
Vá além do login com políticas que consideram a postura do dispositivo, localização, endereço IP, status do aplicativo e outros contextos antes de conceder acesso.
Administrador Just-in-Time
Forneça privilégios elevados aos usuários apenas quando precisarem, com acesso temporário que pode exigir verificação e expirar automaticamente quando a tarefa for concluída.
Autenticação de dispositivos
Transforme dispositivos gerenciados em chaves de autenticação seguras com crachás físicos ou digitais, incluindo opções de autenticação offline para dispositivos suportados.
Portal do usuário
Dê aos funcionários um único lugar para encontrar os aplicativos atribuídos, simplificando o acesso diário sem adicionar outra camada para a TI gerenciar.
Gerenciamento de senhas de administrador local (LAPS)
Gere e altere automaticamente senhas de administrador local, mantendo credenciais privilegiadas exclusivas e reduzindo o risco de senhas compartilhadas ou desatualizadas.
SCIM de entrada e saída
Mantenha usuários e grupos sincronizados em seu ecossistema de identidade com provisionamento e desprovisionamento automatizados, atualizações e desativações via SCIM 2.0.
Autenticação sem senha
Permita que os usuários façam login sem depender de senhas, usando passkeys, dispositivos confiáveis e métodos de autenticação seguros em pontos de acesso compatíveis.
Mantenha seus endpoints seguros e em conformidade sem precisar verificar e corrigir constantemente. Mantenha-se preparado para auditorias enquanto a segurança lida com os problemas que de outra forma chegariam à sua mesa.
Conformidade automatizada de endpoints
Avalie continuamente a segurança dos endpoints, remedie desvios de conformidade e gere relatórios prontos para auditoria no Windows, Apple e Android.
Secure Web Gateway
Aplique políticas de segurança web diretamente no endpoint. Filtre sites, restrinja o acesso a aplicativos em nuvem e adapte políticas por usuário, dispositivo, localização, rede e postura do dispositivo em tempo real.
Prevenção contra perda de dados em endpoints
Proteja dados confidenciais com controles granulares para unidades USB, cartões SD, armazenamento externo e outros dispositivos I/O, com requisitos de criptografia e logs de acesso detalhados.
Detecção de vulnerabilidades
Identifique vulnerabilidades em endpoints, priorize o que precisa de atenção e acelere a remediação com visibilidade clara de sua postura de vulnerabilidade.
Gerenciamento da postura de segurança de dados
Obtenha visibilidade da sua postura de segurança de dados e identifique áreas que precisam de atenção em todo o seu ambiente.
Control de aplicativos
Permita ou restrinja aplicativos em dispositivos macOS gerenciados usando identidade de aplicativo, certificados de assinatura, versões ou hashes, com políticas granulares e logs de atividades.
Veja em ação
Acompanhe o ciclo de vida de TI diante dos seus olhos.
A plataforma mantém o contexto conectado, permitindo que você passe do que aconteceu para o que fazer a seguir sem precisar juntar as peças sozinho.
1
O dispositivo sai da política
Uma condição de segurança necessária muda e o dispositivo não está mais no estado esperado.
2
O usuário tenta fazer login
O próximo login pode usar o estado de segurança atual do dispositivo para determinar se o acesso deve continuar.
3
O acesso responde ao estado do dispositivo
A política configurada permite, restringe ou bloqueia o acesso com base no estado do dispositivo.
4
O dispositivo retorna à conformidade
A ação necessária traz o dispositivo de volta ao estado de segurança que sua política espera.
5
O trabalho é retomado
Assim que o dispositivo estiver novamente no estado necessário, o acesso poderá ser retomado e o usuário voltará ao trabalho.
Faça a transição sem desacelerar suas operações de TI. Mantenha os usuários produtivos, os dispositivos gerenciados e os negócios funcionando perfeitamente durante a transição.
Desde o gerenciamento central de endpoints até segurança e acesso conectados, o Scalefusion oferece um caminho claro para os recursos que seu ambiente exige.
Gerenciamento de endpoints
Starts at
$2
/device/month.
Conformidade e segurança de endpoints
+$3
/device/month.
Acesso Zero Trust
+$4
/device/month.
Avaliações de Clientes
Por que outros administradores de TI escolhem o Scalefusion.
O Scalefusion foi muito fácil de entender. Eu não sou uma pessoa de TI de forma alguma, mas sou obrigado a configurar os tablets que estamos implementando.
JS
Jacob S.
Mercado Intermediário (51-1000 funcionários)
A plataforma baseada em nuvem do Scalefusion nos permite gerenciar inúmeros dispositivos em grupos e perfis, tudo sem suar a camisa. Sem dores de cabeça com hardware, apenas controle contínuo de qualquer lugar.
HD
Hüseyin Dal
Chefe de Sistemas Corporativos (501-1000 funcionários)
Atualizar perfis é fácil de fazer e tem efeito em todos os dispositivos quase instantaneamente. Isso tem sido tão verdadeiro quando começamos com 1 dispositivo quanto é agora com 20.
DG
Douglas G.
Corporativo (> 1000 funcionários)
Suporte ao Scalefusion, herói! Ananth resolveu meu problema complicado de aplicativo da web com uma solução criativa e orientação amigável. Minhas preocupações se tornaram a prioridade deles, deixando-me sem estresse.
MA
May Anne A
Mercado Intermediário (51-1000 funcionários)
Graças ao suporte estelar fornecido por Priyanka e à equipe Scalefusion, conseguimos resolver o problema rapidamente e entrar em produção conforme planejado.
OO
Oluseye O.
Corporativo (>1000 funcionários)
Ajuda-nos a manter dispositivos Windows compartilhados bloqueados e fáceis de gerenciar
MP
Usuário Verificado em Produção de Mídia
Pequenas Empresas (50 ou menos funcionários)
Perguntas frequentes
Uma migração não significa necessariamente tocar em cada dispositivo manualmente. O Scalefusion oferece suporte a vários caminhos de migração, incluindo o envio de seu agente do Windows para dispositivos já gerenciados por outro MDM, enquanto ambientes Apple possuem opções específicas de migração via Apple Business Manager. O Scalefusion também oferece assistência de migração.
Sim. O Scalefusion oferece suporte a integrações de identidade, ITSM e outros sistemas de TI, incluindo Microsoft Entra ID, Google Workspace, Okta, PingOne, SAML, OIDC/OAuth 2.0 e integrações ITSM.
Sim. Os recursos de UEM, OneIdP e Veltar do Scalefusion podem ser adotados conforme suas necessidades, permitindo começar com o gerenciamento de endpoints e expandir para identidade, acesso, conformidade e segurança conforme necessário.
Os recursos do Scalefusion são organizados em UEM, OneIdP e Veltar, com empacotamento baseado nos recursos necessários. A grande diferença é que esses recursos foram desenhados para funcionar juntos, em vez de deixar a TI conectando sistemas separados de gerenciamento, identidade e segurança.
O Scalefusion oferece abordagens de migração projetadas para minimizar a interrupção do usuário. Com fluxos de trabalho de migração da Apple compatíveis, dispositivos elegibles podem migrar para o Scalefusion sem redefinição de fábrica, enquanto outras plataformas seguem seus respectivos caminhos de inscrição. Seu plano de migração é construído com base nos dispositivos e métodos de inscrição já em uso.