Gestão de Acesso e Confiança do Dispositivo

Gestão de acesso e confiança do dispositivo para a força de trabalho.

Desde o primeiro dia em que um utilizador se junta até cada aplicação que ele necessita, dê à sua força de trabalho o acesso certo no dispositivo certo, no momento certo, com o nível certo de privilégio. Mantenha tudo conectado à medida que a força de trabalho muda.

OneIdP
Segurança da Identidade da Força de Trabalho

Os pilares que fazem o acesso funcionar.

Gestão de Identidades

Gestão de Identidades

Faça a gestão de identidades da força de trabalho, diretórios, grupos e integrações de fornecedores de identidade.

Diretório na Cloud Integração de Identidades ADFS Gestão de Utilizadores e Grupos Federação de Identidades
Gestão de Acessos

Gestão de Acessos

Aplique políticas de acesso com base no contexto de login, na confiança do dispositivo e nos requisitos de autenticação.

Avaliação de Acesso Contínua Acesso Sensível ao Contexto Autenticação do Dispositivo Autenticação Multifator (MFA)
Gestão de Acessos Privilegiados

Gestão de Acessos Privilegiados

Conceda privilégios temporários de administrador, proteja palavras-passe de administrador local e mantenha trilhas de auditoria.

Acesso Privilegiado Just-in-Time Gestão de Palavras-passe de Administrador Local
Single Sign-On

Single Sign-On

Dê aos utilizadores um login único de marca para aplicações de trabalho, com autenticação sem palavra-passe e políticas de acesso específicas da aplicação.

Autenticação sem Palavra-passe SSO Empresarial Políticas de Acesso Estendidas (XAP)
Gestão do Ciclo de Vida da Identidade

Gestão do Ciclo de Vida da Identidade

Automatize o aprovisionamento e desaprovisionamento em aplicações conectadas à medida que as identidades da força de trabalho mudam.

Aprovisionamento de Utilizadores SCIM Desaprovisionamento de Utilizadores SCIM Mapeamento de Atributos Sincronização de Grupos
Gestão de Identidades

Faça a identidade trabalhar para a força de trabalho.

A sua força de trabalho está sempre a mudar. Mantenha as identidades atualizadas e a sua organização alinhada à medida que as pessoas se juntam, mudam de posição ou de funções.

illus_cloud_directory
Cloud Directory

Cloud Directory

Reúna os utilizadores num diretório central com o seu próprio domínio ou um domínio OneIdP personalizado. Mantenha a identidade, as informações do utilizador e a autenticação organizadas num só lugar.

illus_user
User & Group Management

User & Group Management

Organize os utilizadores em grupos, mantenha as suas informações atualizadas e gira-os a partir de um único lugar. Dê a cada equipa, função e missão a estrutura de que necessita.

illus_user_lifecycle
User Lifecycle Management

User Lifecycle Management

Automatize o aprovisionamento e desaprovisionamento de utilizadores, e mantenha os dados de identidade atualizados. Acompanhe a ativação da conta para que o processo de integração não pare.

illus_identity_integration
Identity Integration

Identity Integration

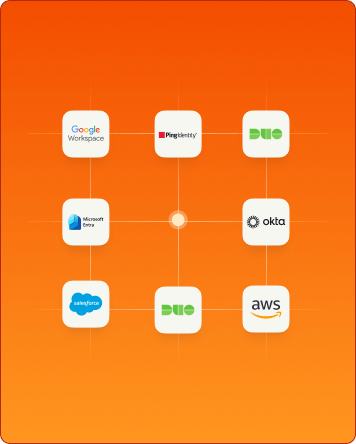
Conecte e sincronize utilizadores a partir do Microsoft Entra, Google Workspace, Okta, PingOne, Active Directory, OpenLDAP e outras fontes SAML 2.0, com correspondência e migração automáticas de utilizadores.

illus_federation
Identity Federation

Identity Federation

Permita que os utilizadores efetuem a autenticação com as credenciais do fornecedor de identidade existente enquanto o OneIdP os conecta ao acesso que eles necessitam, sem ter de criar uma segunda palavra-passe para a mesma identidade.

illus_adfs
ADFS

ADFS

Estenda o OneIdP a aplicações baseadas em ADFS e serviços no local (on-premises), conectando o seu ambiente de identidade existente à cloud.

Torne o dispositivo parte da decisão de acesso.

Gestão de Acessos

Onde o acesso encontra o contexto.

Habilite um acesso contínuo e seguro para a sua força de trabalho a todas as aplicações que eles necessitam. Mantenha-se informado sobre cada tentativa de acesso.

Avaliação de Acesso Contínua

Verifique continuamente a conformidade do dispositivo e ajuste o acesso quando o seu estado de segurança for alterado, para que o dispositivo confiável de ontem não se torne no ponto cego de hoje.

Autenticação do Dispositivo

Autentique os utilizadores diretamente no ecrã de login do endpoint através do OneIdP ou credenciais de IdP existentes, com a confiança e conformidade do dispositivo incorporadas na decisão de login.

Autenticação Multifator

Fortaleça os logins com OTP a partir do OneIdP Authenticator, de aplicações de autenticação de terceiros, e-mail ou noutro dispositivo gerido, incluindo suporte para autenticação offline.

Registo de Auditoria e Relatórios

Monitorize a atividade de identidade e acesso, investigue incidentes e exporte registos detalhados sempre que precisar deles.

Acesso Sensível ao Contexto

Tenha em consideração sinais como o dispositivo, o browser, a localização, o IP, o Wi-Fi, a data e a hora para tomar decisões de acesso mais fundamentadas.

Gestão de Acessos Privilegiados

Privilégio, quando o trabalho exige.

Torne o trabalho com privilégios mais rápido de executar e mais fácil de governar. Dê aos funcionários o acesso de que precisam, mantendo seguras as credenciais de administrador em toda a força de trabalho.

Acesso Privilegiado Just-in-Time

Permita que os utilizadores padrão executem aplicações aprovadas com privilégios de administrador, com uma elevação de tempo limitado que termina automaticamente quando o período configurado termina.

Solução de Palavra-passe de Administrador Local

Mantenha as credenciais de administrador únicas, rotacionadas regularmente e geridas centralmente no Windows e macOS, fortalecendo a linha de base de segurança em cada endpoint.

Resumo de Acessos e Registos de Atividade

Veja quem elevou os seus privilégios, quando, porquê e em que dispositivo, com detalhes de atividades e relatórios exportáveis que lhe dão um registo claro para análise e auditoria.

privileged access management

Traga a confiança do dispositivo para a decisão de acesso.

Single Sign-On

Login com um clique para a
sua força de trabalho.

Dê aos seus funcionários acesso com um clique às aplicações de trabalho enquanto mantém a autenticação centralizada, segura e mais simples de gerir.

Autenticação  sem palavra-passe

Autenticação
sem palavra-passe

Proporcione aos funcionários um acesso mais rápido e seguro a aplicações habilitadas para SSO e e-mail corporativo em dispositivos geridos pela Scalefusion, com o acesso apoiado pela postura do dispositivo e políticas predefinidas.

Políticas de Acesso  Estendidas (XAP)

Políticas de Acesso
Estendidas (XAP)

Faça com que o pedido de acesso à aplicação de trabalho valha a pena. Verifique a conformidade do dispositivo, IP, localização, estado da aplicação, SO e atualizações, e conceda acesso apenas quando as condições exigidas se alinharem.

Access features
Portal do Utilizador

Portal do Utilizador

Centralize as aplicações de trabalho aprovadas num único portal personalizado, com um layout que se adapta às suas equipas. Dê aos funcionários um local para encontrar e abrir aplicações, com login de um clique para configurações de SSO suportadas.

SSO para Aplicações  Empresariais

SSO para Aplicações
Empresariais

Permita que a sua força de trabalho inicie sessão uma vez e se mantenha no fluxo, enquanto vigia de perto o que está por trás desse login com a confiança do dispositivo, verificações de browser e MFA.

Gestão do Ciclo de Vida da Identidade

Faça as mudanças de identidade irem mais longe.

Leve as mudanças da força de trabalho a todos os sistemas que dependem delas, mantendo o processo de integração, as mudanças de função e as saídas ao mesmo ritmo que o negócio.

Conditional Access

SCIM de Entrada (Inbound)

Sincronize automaticamente as alterações da força de trabalho no OneIdP à medida que os utilizadores e grupos são adicionados ou atualizados na identidade conectada, mantendo o seu diretório atualizado e pronto para o aprovisionamento de utilizadores.

SCIM de Saída (Outbound)

Leve as alterações de identidade do OneIdP para as aplicações e diretórios conectados, mantendo as integrações, as alterações de função e as saídas atualizadas onde quer que essas identidades sejam usadas.

Integrações

Integração com os principais fornecedores de identidade

Integre-se perfeitamente com os principais fornecedores de identidade, como Okta, Microsoft Entra (anteriormente conhecido como Azure AD) e Google Workspace. Importe os seus utilizadores sem precisar de criar diretórios e identidades de utilizadores a partir do zero.

OneIdP

O acesso certo para a sua força de trabalho começa com a confiança do dispositivo.

Trending videos

Video

What is single sign-on?

Assistir vídeo

Video

Secure email access on UEM managed devices

Assistir vídeo

Video

Entra SSO configuration with Scalefusion OneIdP

Assistir vídeo

Video

Secure email access on UEM managed devices

Assistir vídeo

Video

What is conditional access?

Assistir vídeo

Video

Centralized user portal for SSO

Assistir vídeo

Video

Google Workspace configuration with Scalefusion OneIdP

Assistir vídeo

Perguntas frequentes

Sim. O OneIdP integra-se com fontes de identidade, tais como o Microsoft Entra, Google Workspace, Okta, PingOne, Active Directory e OpenLDAP. Utilize a federação de identidades suportada para ligar a sua configuração existente e simplificar a autenticação da força de trabalho sem ter de reconstruir o seu ambiente de identidade do zero.

Obter uma demonstração